

- Spoofing adalah teknik menyamarkan identitas, alamat, atau sumber informasi agar terlihat berasal dari pihak yang tepercaya.
- Spoofing dapat terjadi melalui email, nomor telepon, situs web, alamat IP, SMS, media sosial, hingga sistem pengenalan wajah.
- Pelaku dapat menggunakan spoofing untuk mencuri data, menyamarkan identitas, atau membuat serangan seperti phishing terlihat lebih meyakinkan.
- Cara mencegah spoofing berbeda sesuai jenis serangannya, mulai dari memeriksa alamat pengirim dan tautan hingga menerapkan SPF, DKIM, DMARC, dan autentikasi multifaktor.
- Untuk dokumen yang membutuhkan perlindungan identitas penandatangan, penggunaan tanda tangan elektronik tersertifikasi dapat membantu memverifikasi identitas dan integritas dokumen.
Spoofing adalah teknik penyamaran identitas atau sumber informasi agar terlihat seperti berasal dari pihak yang tepercaya. Serangan ini dapat terjadi melalui email, telepon, SMS, situs web, alamat IP, hingga sistem pengenalan wajah.
Pelaku dapat menggunakan spoofing untuk mencuri data, mengarahkan korban ke situs palsu, menyamarkan identitas, atau mendapatkan akses ke sistem. Karena itu, mengenali pola spoofing dan memahami cara mencegahnya penting bagi pengguna maupun perusahaan.
Artikel ini membahas pengertian spoofing, jenis-jenisnya, perbedaannya dengan phishing dan hacking, cara mencegah, serta langkah yang dapat dilakukan jika Anda menjadi korban.
Apa Itu Spoofing?
Spoofing adalah sebuah teknik penipuan dalam dunia siber di mana pelaku menyamar atau memalsukan identitas, data, atau informasi agar terlihat seolah-olah berasal dari sumber yang sah dan tepercaya.
Penipuan ini bisa dilakukan melalui berbagai saluran, seperti email, telepon, SMS, atau situs web, dengan menyamarkan alamat email, nama pengirim, nomor telepon, atau URL situs web agar terlihat seperti berasal dari sumber yang tepercaya.
Apa Tujuan Pelaku Spoofing?
Pelaku menggunakan spoofing untuk menyamarkan identitas atau sumber informasi dalam berbagai jenis serangan. Beberapa tujuan yang umum antara lain:
- Mencuri data sensitif: Salah satu tujuan paling umum kredensial login (nama pengguna dan kata sandi), nomor kartu kredit, nomor KTP, detail rekening bank, atau data pribadi lainnya yang dapat disalahgunakan.
- Menipu korban agar mengklik tautan: Spoofing dapat membuat email atau pesan terlihat berasal dari sumber yang sah, sehingga korban lebih mudah diarahkan ke situs phishing atau halaman berbahaya.
- Merusak reputasi atau menyamar: Pelaku dapat merusak reputasi seseorang atau organisasi dengan mengirimkan pesan palsu atas nama mereka.
- Mengakses jaringan secara ilegal: Jenis spoofing tertentu, seperti IP spoofing atau ARP spoofing, bertujuan untuk mendapatkan akses tidak sah ke jaringan komputer atau sistem internal perusahaan.
- Melancarkan serangan lebih besar: IP spoofing, sering digunakan sebagai serangan Distributed Denial of Service (DDoS) untuk menyembunyikan identitas asli penyerang dan lebih sulit ditangani.
Baca Juga: Apa Itu Kebocoran Data? Ini Penyebab dan Cara Mengatasinya Terbaru!
Perbedaan Spoofing vs Phishing vs Hacking
Istilah spoofing, phishing, dan hacking seringkali digunakan secara bergantian atau membingungkan bagi sebagian orang. Meskipun ketiganya merupakan bentuk kejahatan siber (cyber crime), tetapi terdapat perbedaan mendasar diantaranya:
| Fitur | Spoofing | Phishing | Hacking |
| Definisi Utama | Teknik pemalsuan identitas/data. | Serangan rekayasa sosial untuk mencuri informasi. | Akses tidak sah ke sistem/jaringan. |
| Fokus Utama | Memanipulasi tampilan atau asal informasi. | Memanipulasi psikologi korban. | Mengeksploitasi kerentanan teknis. |
| Metode Umum | Pemalsuan header email, URL situs web, Caller ID, alamat IP, dll. | Email palsu, SMS palsu, situs web palsu, pesan instan palsu. | Eksploitasi bug software, brute force attack, injeksi SQL, penggunaan malware. |
| Tujuan Utama | Membuat serangan lain (seperti phishing) lebih meyakinkan, menyembunyikan identitas. | Mencuri kredensial, data finansial, informasi pribadi. | Mencuri data, merusak sistem, spionase, kontrol sistem. |
| Peran | Seringkali merupakan teknik yang digunakan dalam serangan phishing atau hacking. | Merupakan jenis serangan spesifik. | Merupakan tindakan atau aktivitas yang lebih luas. |
Spoofing berfokus pada penyamaran identitas atau sumber informasi. Phishing menggunakan penyamaran tersebut untuk mengarahkan korban agar memberikan data atau melakukan tindakan tertentu, sedangkan hacking mencakup akses atau tindakan tidak sah terhadap sistem. Satu serangan dapat menggunakan lebih dari satu teknik.
Baca juga: Apa Itu Social Engineering? Kejahatan Online yang Wajib Anda Ketahui!
Jenis-Jenis Spoofing
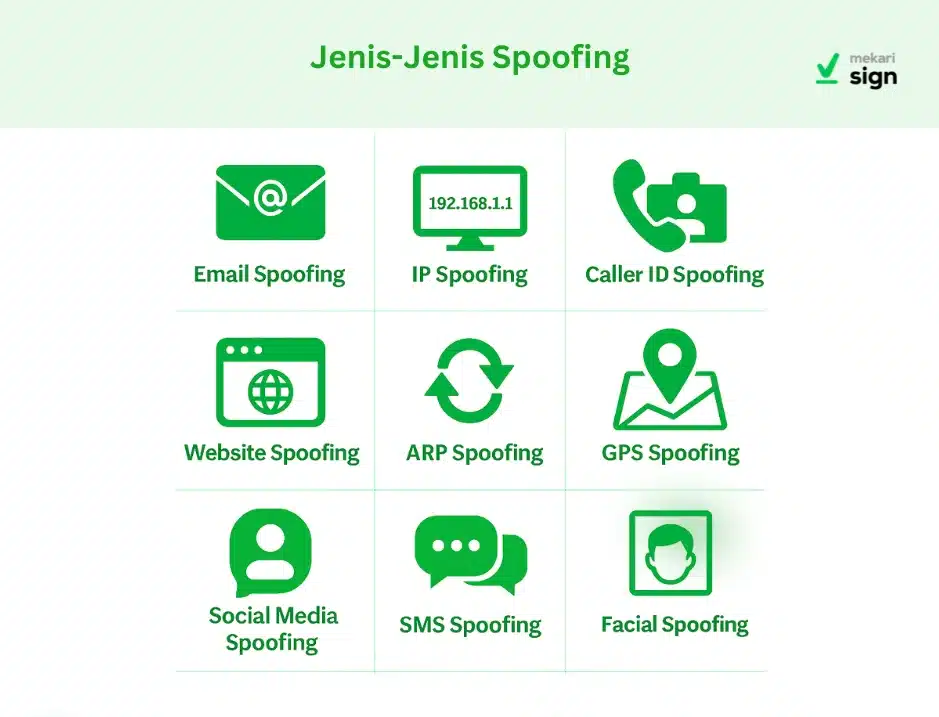
Spoofing dapat terjadi dalam berbagai bentuk, menargetkan berbagai platform dan teknologi. Berikut adalah beberapa jenis spoofing yang paling umum beserta contohnya:
Dok. Mekari Sign
1. Email Spoofing
Penyerang memalsukan alamat pengirim dalam header email agar terlihat seolah-olah berasal dari sumber tepercaya, seperti bank atau atasan kantor. Teknik ini sering dipakai untuk menipu korban agar mengklik tautan phishing atau mentransfer dana ke rekening palsu.
Contoh: Email dari “bank” yang meminta verifikasi akun, atau pesan mendesak dari “CEO” perusahaan yang meminta transfer dana.
2. IP Spoofing
Dalam teknik ini, pelaku memalsukan alamat IP sumber dalam paket data. Tujuannya adalah menyembunyikan identitas asli atau menyamar sebagai host terpercaya dalam jaringan, sering digunakan untuk melancarkan serangan DDoS.
Contoh: Serangan DDoS yang membanjiri server dengan trafik dari ribuan alamat IP palsu sehingga sulit dilacak.
3. Caller ID Spoofing
Nomor telepon yang muncul di layar penerima dimanipulasi agar tampak seperti nomor resmi, padahal berasal dari penipu. Modus ini sering digunakan untuk mencuri data pribadi atau uang melalui panggilan suara.
Contoh: Panggilan dari “bank” atau “kantor polisi” yang ternyata palsu dan meminta konfirmasi data.
4. Website Spoofing (DNS/Web Spoofing)
Pelaku menciptakan situs web tiruan yang menyerupai situs asli seperti layanan perbankan atau e-commerce untuk mencuri kredensial login. Dalam beberapa kasus, DNS Spoofing digunakan untuk mengarahkan pengguna ke situs palsu meskipun mereka mengetikkan URL yang benar.
Contoh: Email phishing yang berisi tautan ke situs login bank palsu dengan domain yang mirip aslinya.
5. ARP Spoofing (Address Resolution Protocol Spoofing)
Melalui jaringan lokal (LAN), pelaku mengirimkan pesan ARP palsu untuk menghubungkan alamat MAC miliknya dengan IP korban. Ini memungkinkan pelaku mencegat atau memodifikasi lalu lintas data yang masuk atau keluar dari perangkat korban.
Contoh: Serangan di jaringan Wi-Fi publik yang mencuri data login pengguna saat mengakses situs yang tidak dienkripsi.
6. GPS Spoofing
Spoofer mengirimkan sinyal GPS palsu untuk mengelabui perangkat penerima tentang lokasi yang sebenarnya. Jenis spoofing ini berisiko tinggi dalam konteks navigasi dan sistem pelacakan.
Contoh: Memanipulasi arah kendaraan ke lokasi salah atau mengelabui lokasi pengguna dalam game berbasis GPS.
7. Social Media Spoofing
Pelaku membuat akun media sosial palsu yang meniru individu atau organisasi resmi untuk menyebarkan hoax, melakukan penipuan, atau merusak reputasi.
Contoh: Akun tiruan “customer service” suatu merek yang meminta informasi pribadi melalui pesan langsung.
8. SMS Spoofing
Nama atau nomor pengirim SMS dipalsukan, sering kali menggunakan teks alfanumerik seperti nama brand. Pesan ini biasanya berisi tautan phishing atau instruksi yang menyesatkan.
Contoh: SMS dari “operator seluler” yang menyatakan Anda memenangkan hadiah dan meminta klik tautan tertentu.
9. Facial Spoofing
Facial Spoofing merupakan upaya pelaku untuk mengelabui sistem pengenalan wajah, yang seringkali menjadi bagian dari mekanisme verifikasi biometrik. Pelaku biasanya menggunakan foto, video, atau bahkan topeng 3D wajah korban untuk mendapatkan akses tidak sah ke perangkat atau akun.
Contoh umumnya adalah penggunaan foto berkualitas tinggi yang diambil dari media sosial untuk mencoba membuka kunci smartphone yang dilindungi oleh fitur pengenalan wajah.
Baca Juga: Apa Itu Phishing? Kenali Ciri-Ciri dan Cara Menghindarinya
Apa Dasar Hukum Terkait Spoofing di Indonesia?
Tidak ada satu ketentuan yang secara khusus menggunakan istilah “spoofing” sebagai nama tindak pidana. Namun, tindakan yang dilakukan melalui spoofing dapat berkaitan dengan beberapa ketentuan dalam peraturan mengenai informasi dan transaksi elektronik, tergantung pada bentuk perbuatannya.
- UU No. 1 Tahun 2024 tentang Perubahan Kedua atas UU ITE: Pasal 35 mengatur larangan manipulasi, penciptaan, perubahan, penghilangan, atau perusakan Informasi Elektronik dan/atau Dokumen Elektronik dengan tujuan agar data tersebut dianggap seolah-olah autentik.
- UU No. 1 Tahun 2024: Pasal 36 mengatur perbuatan sebagaimana dimaksud dalam Pasal 30 sampai Pasal 34 yang dilakukan dengan sengaja dan tanpa hak serta mengakibatkan kerugian materiel bagi orang lain.
- UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi: dapat menjadi relevan apabila spoofing digunakan untuk memperoleh atau menyalahgunakan data pribadi, sesuai dengan bentuk perbuatannya.
Cara Mencegah Spoofing
Mencegah spoofing membutuhkan kombinasi kewaspadaan pengguna dan penerapan teknologi keamanan yang tepat. Berikut langkah-langkahnya:
Untuk Pengguna Pribadi
- Verifikasi Sebelum Bertindak: Selalu konfirmasi ulang informasi dari email, SMS, atau telepon mencurigakan langsung ke institusi resmi.
- Periksa Alamat dan Domain: Teliti alamat email pengirim dan domain situs. Waspadai perbedaan kecil atau ejaan yang janggal.
- Hindari Tautan dan Lampiran Asing: Jangan klik link atau unduh file dari sumber tidak dikenal karena bisa memuat malware.
- Aktifkan 2FA/MFA: Gunakan autentikasi dua faktor untuk melindungi akun meski kata sandi Anda bocor.
- Gunakan Password Kuat dan Unik: Simpan kata sandi melalui password manager untuk keamanan lebih baik.
- Perbarui Sistem dan Antivirus: Pastikan sistem operasi dan aplikasi selalu terbaru agar celah keamanan tertutup.
- Waspadai Wi-Fi Publik: Hindari transaksi penting saat terhubung ke jaringan publik tanpa perlindungan.
- Blokir Nomor Mencurigakan: Segera blokir jika menerima panggilan mencurigakan dari nomor tidak dikenal.
Untuk Perusahaan
- Terapkan Protokol Email (SPF, DKIM, DMARC): Pastikan hanya server resmi yang dapat mengirim email atas nama domain Anda, serta validasi konten email secara digital dan otorisasi.
- Gunakan Firewall dan IDS/IPS: Blokir trafik mencurigakan dan cegah intrusi seperti IP spoofing atau ARP spoofing.
- Audit dan Enkripsi Jaringan: Lakukan audit rutin dan enkripsi komunikasi internal untuk mencegah penyadapan.
- Latih Karyawan Soal Ancaman Spoofing: Berikan pelatihan siber untuk mengenali serangan sosial engineering dan prosedur pelaporan insiden.
- Pantau Trafik DNS dan Aktivitas Akun: Identifikasi aktivitas tidak biasa yang mengindikasikan potensi serangan.
- Terapkan Kebijakan Keamanan Siber yang Ketat: Atur standar keamanan mencakup pengelolaan akses, kebijakan kata sandi, dan penggunaan perangkat resmi.
Baca Juga: Mengenal Carding dari Pengertian, Jenis, dan Cara Menghindarinya!
Apa yang Harus Dilakukan Jika Menjadi Korban Spoofing
Tindakan cepat sangat penting untuk membatasi dampak spoofing. Selain memulihkan sistem, korban juga perlu menilai apakah insiden ini bagian dari skema yang lebih besar.
Langkah pertama dalam merespons spoofing adalah mengisolasi insiden dan segera memulihkan akses ke akun yang terdampak. Namun, yang tak kalah penting adalah melakukan evaluasi menyeluruh. Serangan spoofing jarang terjadi secara terpisah sering kali, ini merupakan bagian dari skema rekayasa sosial yang lebih kompleks.

Langkah Penanganan Berdasarkan Situasi
- Klik Tautan atau Unduh Lampiran Mencurigakan: Putuskan koneksi internet segera. Jalankan pemindaian antivirus. Jika login di situs palsu, ganti semua kata sandi dan aktifkan 2FA.
- Data Pribadi atau Finansial Bocor: Hubungi bank untuk memblokir akun/kartu. Pantau transaksi, ubah semua password penting, dan laporkan ke Kominfo atau pihak berwenang.
- Identitas Dipalsukan (Impersonation): Pulihkan akses akun, aktifkan 2FA, beri tahu kontak Anda, dan laporkan ke platform terkait. Bila perlu, buat laporan resmi.
- Perangkat Terinfeksi Malware: Cabut dari jaringan. Lakukan pemindaian penuh, bersihkan perangkat, dan reset jika perlu. Ganti semua password yang tersimpan.
- Kerugian Finansial atau Reputasi (Khusus Perusahaan): Audit sistem, batasi akses data, dan lapor ke Cyber Crime Polri, BSSN, atau Kominfo. Libatkan tim forensik TI dan komunikasikan insiden sesuai regulasi (UU PDP, dll).
Bagaimana Cara Melaporkan Insiden Spoofing?
Saluran pelaporan dapat disesuaikan dengan jenis insiden dan pihak yang terdampak. Sebelum membuat laporan, simpan bukti seperti tangkapan layar, email atau pesan asli, alamat situs, nomor pengirim, serta bukti transaksi jika ada.
- Polri: Untuk melaporkan tindak kriminal atau situasi yang membutuhkan penanganan kepolisian, masyarakat dapat menggunakan layanan Polri 110.
- Polri-CSIRT: Untuk insiden yang berkaitan dengan keamanan siber, Polri-CSIRT menyediakan layanan koordinasi, analisis, rekomendasi teknis, serta bantuan penanganan dan pemulihan insiden.
- Bank atau penyedia layanan terkait: Jika spoofing menyebabkan kebocoran data keuangan atau transaksi yang tidak sah, segera hubungi pihak terkait melalui kanal resminya.
Baca juga: Mengenal Verifikasi Identitas Biometrik untuk Transaksi Digital
Itulah penjelasan lengkap seputar spoofing dari Mekari Sign. Di era digital yang semakin kompleks, memahami risiko manipulasi identitas seperti spoofing sangat penting untuk melindungi data dan reputasi pribadi maupun bisnis Anda.
Untuk mempelajari lebih lanjut tentang keamanan siber, pengelolaan dokumen digital, dan berbagai tips praktis lainnya? Kunjungi blog Mekari Sign dan temukan insight terpercaya yang relevan untuk kebutuhan Anda.
Amankan proses persetujuan tanpa risiko spoofing di Mekari Sign!
Referensi
- Peraturan BPK – Peraturan Pemerintah Republik Indonesia Nomor 71 Tahun 2019 tentang Penyelenggaraan Sistem dan Transaksi Elektronik
- Peraturan BPK – Undang-Undang Republik Indonesia Nomor 11 Tahun 2008 tentang Informasi dan Transaksi Elektronik
- Peraturan BPK – Undang-Undang Republik Indonesia Nomor 19 Tahun 2016 tentang Perubahan atas UU No. 11 Tahun 2008 tentang Informasi dan Transaksi Elektronik
- Peraturan BPK – Undang-Undang Republik Indonesia Nomor 27 Tahun 2022 tentang Perlindungan Data Pribadi