



Pada pertengahan Mei 2026, Otoritas Jasa Keuangan (OJK) menyoroti ancaman deepfake terhadap layanan keuangan digital. Dalam forum yang diselenggarakan Asosiasi Fintech Indonesia (AFTECH) di Jakarta, perwakilan OJK menekankan pentingnya verifikasi liveness untuk memperkuat pemeriksaan identitas.
Verifikasi liveness merupakan pemeriksaan untuk memastikan bahwa seseorang benar-benar hadir saat menjalani proses verifikasi, bukan sekadar diwakili foto atau rekaman. Teknologi ini dapat menjadi salah satu lapisan pengamanan ketika perusahaan perlu memastikan identitas seseorang dalam layanan digital.
Namun, penguatan verifikasi identitas menghadirkan tantangan lain. Dalam proses verifikasi wajah, perusahaan dapat memproses data biometrik yang tergolong data pribadi spesifik berdasarkan UU PDP.
Pasal 34 UU PDP mengatur kewajiban melakukan penilaian dampak pelindungan data pribadi ketika pemrosesan berpotensi menimbulkan risiko tinggi terhadap subjek data. Karena itu, perusahaan perlu mempertimbangkan kebutuhan verifikasi identitas sekaligus risiko dari data yang digunakan.
Tantangan ini menjadi relevan ketika perusahaan mengintegrasikan tanda tangan elektronik tersertifikasi ke dalam sistem sumber daya manusia, layanan kesehatan, atau proses pembiayaan. Perusahaan mungkin perlu mempercepat proses digitalisasi, tetapi tetap harus memastikan pengelolaan data pribadi berjalan sesuai ketentuan.
Untuk membahas tantangan tersebut, Mekari Sign berbincang dengan Yoga Suharya Dipura, S.H., IDPP®, ICEP®, GRCP®, seorang Integrated Governance and Compliance Senior Analyst di perusahaan swasta. Yoga memiliki pengalaman dalam penilaian dampak pelindungan data pribadi dan pemeriksaan kelayakan vendor.
Mengapa verifikasi wajah makin dibutuhkan?
Tekanan terhadap proses verifikasi identitas terlihat dari perkembangan ancaman berbasis kecerdasan buatan. Teknologi tersebut dapat digunakan untuk membuat konten yang menyerupai orang asli dan berpotensi mendukung penyamaran identitas.
Laporan Cost of a Data Breach Report 2026 dari IBM mencatat bahwa satu dari empat insiden kebocoran data akibat tindakan berbahaya yang diteliti melibatkan AI. Temuan tersebut meningkat 56% dibandingkan tahun sebelumnya. Studi ini mencakup 602 organisasi secara global selama Maret 2025 hingga Februari 2026.
Temuan tersebut menunjukkan bahwa AI telah menjadi bagian dari lanskap risiko keamanan yang perlu diperhatikan perusahaan. Namun, angka tersebut tidak berarti seluruh insiden melibatkan deepfake atau bahwa verifikasi wajah dapat mencegah semua jenis serangan.
Gambar 1. Biaya Rata-Rata Insiden Kebocoran Data (Cost of a Data Breach 2026)
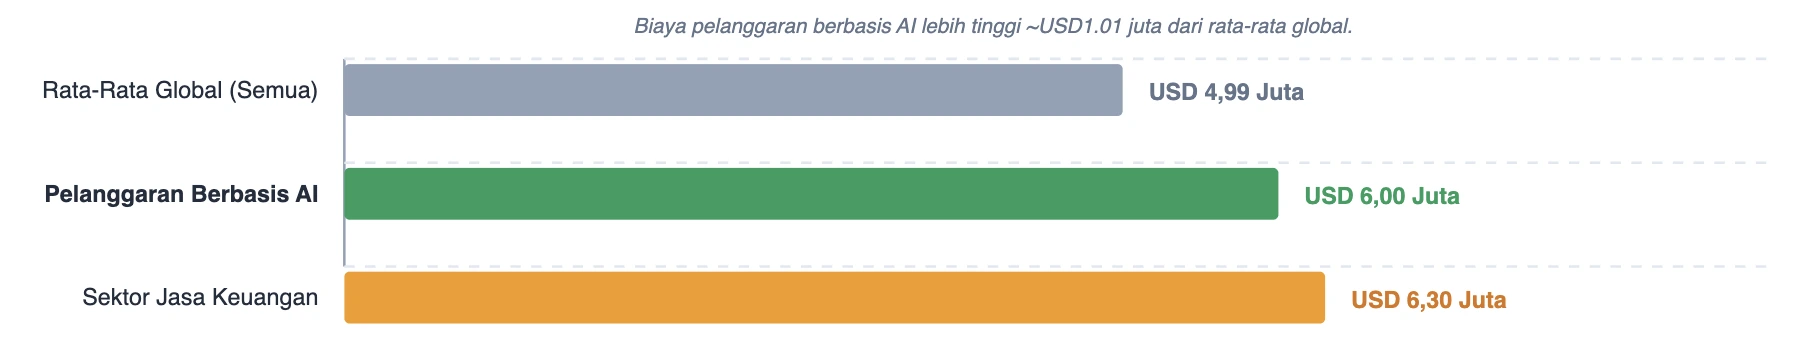
Sumber: IBM, Cost of a Data Breach Report 2026 (Maret 2025 – Februari 2026)
Di Indonesia, tantangan penipuan juga terlihat dari laporan yang diterima Indonesia Anti-Scam Centre (IASC), pusat penanganan penipuan yang dikoordinasikan OJK.
Pada 14 Januari 2026, OJK melaporkan kerugian yang disampaikan korban penipuan kepada IASC mencapai Rp9,1 triliun. Hingga September 2026, jumlah laporan yang diterima IASC mencapai 702.342 berdasarkan pemberitaan Kontan pada Oktober 2026.
Angka tersebut mencakup berbagai jenis penipuan transaksi keuangan, bukan hanya penipuan yang menggunakan deepfake. Karena itu, data ini sebaiknya dipahami sebagai konteks mengenai skala penipuan, bukan ukuran khusus serangan berbasis manipulasi wajah.
Gambar 2. Tren Akumulasi Laporan Penipuan Keuangan yang Diterima IASC
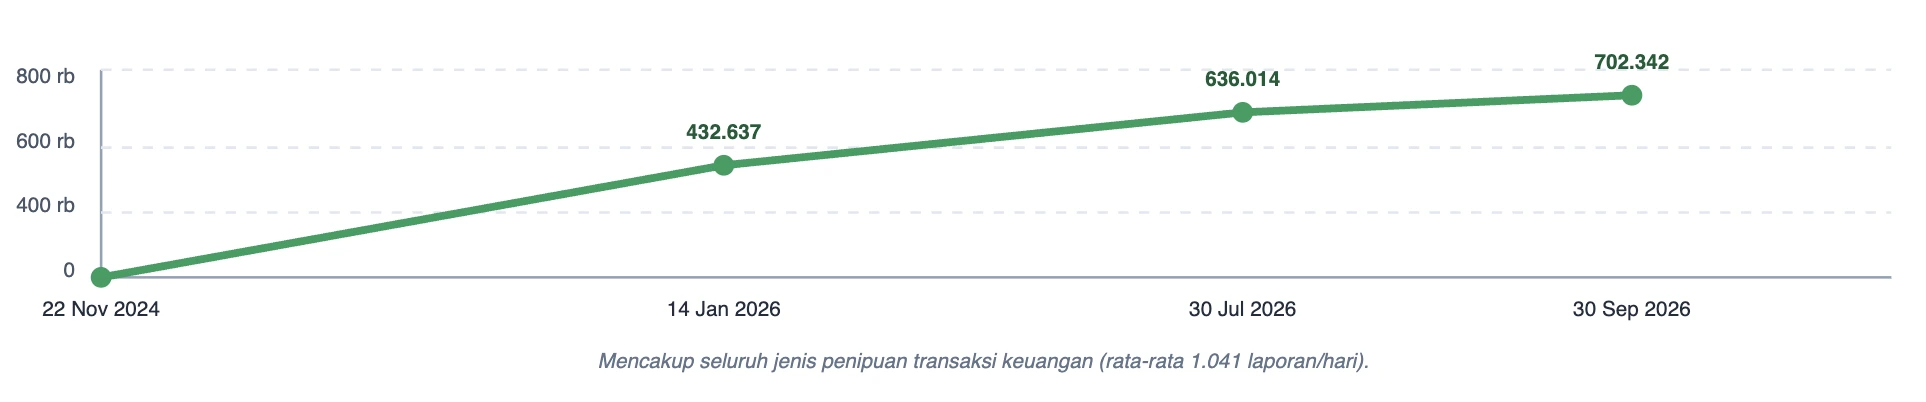
Sumber: Siaran Pers OJK & Kontan (Oktober 2026)
Bagi perusahaan, data tersebut memperkuat pentingnya proses verifikasi identitas yang sesuai dengan risiko. Namun, semakin banyak data yang dikumpulkan untuk mendukung verifikasi, semakin penting pula bagi perusahaan untuk memahami tujuan pemrosesan dan risiko yang mungkin muncul.
Apakah tanda tangan elektronik tersertifikasi wajib menggunakan verifikasi wajah?
Untuk tanda tangan elektronik tersertifikasi, verifikasi identitas merupakan bagian penting dalam proses penerbitan sertifikat elektronik. Namun, regulasi tidak serta-merta menjadikan pengenalan wajah sebagai satu-satunya metode verifikasi.
Permenkominfo Nomor 11 Tahun 2022 tentang Tata Kelola Penyelenggaraan Sertifikasi Elektronik mengatur pemeriksaan identitas berdasarkan standar verifikasi yang berlaku. Pasal 26 ayat (3) mengacu pada standar verifikasi identitas yang diterbitkan kementerian, sedangkan Pasal 28 ayat (1) membagi tingkat kepastian identitas menjadi tiga level.
Artinya, perusahaan perlu membedakan antara kebutuhan memastikan identitas penanda tangan dan pilihan teknologi untuk memenuhi kebutuhan tersebut.
Verifikasi wajah dapat menjadi salah satu metode yang digunakan untuk meningkatkan kepastian identitas. Namun, keputusan untuk menggunakannya perlu mempertimbangkan tingkat risiko, karakteristik layanan, dan jenis data yang akan diproses.
Proses verifikasi identitas secara elektronik ini dikenal sebagai electronic Know Your Customer (eKYC). Bergantung pada metode yang digunakan, proses tersebut dapat melibatkan dokumen identitas, swafoto, pencocokan wajah, atau pemeriksaan liveness.
Perusahaan dapat mempelajari lebih lanjut tentang biometrik dan penerapannya dalam proses verifikasi identitas. Pemahaman mengenai teknologi ini membantu perusahaan membedakan kebutuhan verifikasi identitas dari keputusan untuk mengumpulkan dan memproses data biometrik.
Pemilihan metode verifikasi tidak seharusnya hanya mengikuti tren teknologi. Perusahaan perlu menilai apakah metode tersebut sesuai dengan tingkat kepastian identitas yang dibutuhkan dan apakah risiko pemrosesan datanya dapat dikelola.
Di sinilah DPIA menjadi relevan.
Kapan DPIA menjadi wajib?
DPIA (Data Protection Impact Assessment) wajib dilakukan ketika pemrosesan data pribadi berpotensi menimbulkan risiko tinggi terhadap subjek data. Pasal 34 UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi mencakup sejumlah pemicu risiko, antara lain pemrosesan data pribadi spesifik, pemrosesan dalam skala besar, penggunaan teknologi baru, serta pencocokan atau penggabungan data.
Pasal 34 ayat (1) UU PDP mewajibkan pengendali data pribadi melakukan penilaian dampak apabila pemrosesan data pribadi berpotensi menimbulkan risiko tinggi terhadap subjek data.
Pasal 34 ayat (2) menjelaskan sejumlah kriteria yang termasuk dalam kategori tersebut. Dalam konteks verifikasi identitas untuk tanda tangan elektronik, beberapa kriteria yang relevan untuk diperiksa meliputi pemrosesan data pribadi spesifik, pemrosesan dalam skala besar, pencocokan atau penggabungan data, dan penggunaan teknologi baru.
Satu alur tanda tangan elektronik tersertifikasi dapat melibatkan lebih dari satu pemicu. Karena itu, perusahaan perlu memetakan tahap pemrosesan, jenis data yang digunakan, dan risiko yang muncul pada setiap tahap.
Gambar 3. Pemetaan Pemicu DPIA dalam Alur Verifikasi eKYC Tersertifikasi
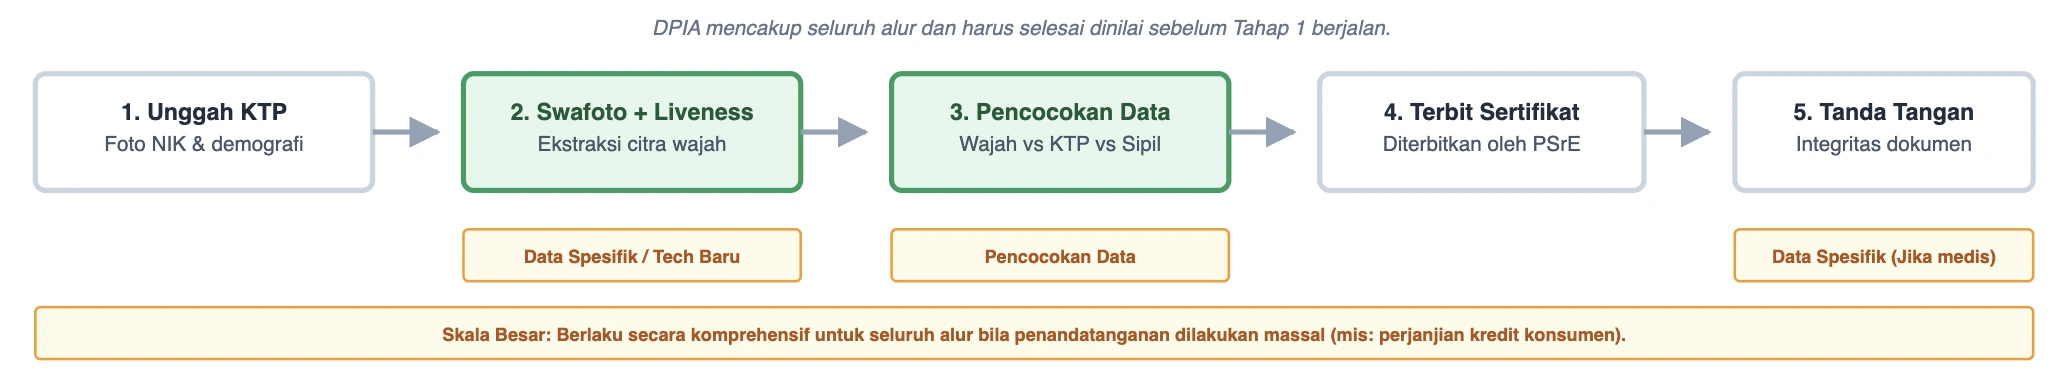
Sumber: Analisis editorial Mekari Sign berdasarkan UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi, Pasal 34 ayat (2).
Sumber: Analisis editorial Mekari Sign berdasarkan UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi, Pasal 34 ayat (2).
Tabel 1 – Empat pemicu DPIA dalam alur tanda tangan elektronik
| Pemicu (Pasal 34 UU PDP) | Contoh Situasi dalam Alur TTE | Hal yang perlu diperiksa |
| Data pribadi spesifik | Pemrosesan data biometrik wajah untuk verifikasi identitas | Jenis data, tujuan pemrosesan, dan risiko terhadap subjek data |
| Pemrosesan dalam skala besar | Verifikasi identitas untuk penandatanganan kontrak secara massal | Volume data, cakupan subjek data, dan potensi dampak |
| Pencocokan atau penggabungan data | Pencocokan swafoto dengan foto pada dokumen identitas atau data lain | Sumber data, tujuan pencocokan, dan risiko yang muncul |
| Penggunaan teknologi baru | Penerapan teknologi verifikasi baru dalam proses bisnis | Kebutuhan teknologi, risiko pemrosesan, dan langkah mitigasi |
Tabel tersebut merupakan panduan awal untuk mengidentifikasi potensi risiko, bukan pengganti penilaian hukum terhadap proses tertentu. Perusahaan tetap perlu mengevaluasi kondisi pemrosesan yang sebenarnya dan memastikan kriteria UU PDP diterapkan secara tepat.
Penggunaan biometrik perlu mendapat perhatian karena data biometrik termasuk data pribadi spesifik. Namun, perusahaan juga perlu memeriksa tujuan pemrosesan, jumlah subjek data, keterlibatan teknologi baru, dan kemungkinan pencocokan data dalam satu alur.
Dengan demikian, DPIA bukan sekadar dokumen yang disiapkan setelah sistem berjalan. Penilaian ini sebaiknya menjadi bagian dari perencanaan ketika perusahaan merancang atau mengubah proses yang melibatkan data pribadi berisiko tinggi.
Standar minimum DPIA menurut Yoga
DPIA membantu perusahaan memahami risiko dari suatu kegiatan pemrosesan data pribadi dan menentukan langkah untuk mengurangi risiko tersebut.
Namun, penilaian tidak cukup hanya mencatat bahwa suatu sistem menggunakan verifikasi wajah. Perusahaan perlu memahami bagaimana data bergerak, siapa yang mengaksesnya, untuk apa data digunakan, dan apa yang terjadi setelah proses verifikasi selesai.
Ketika menjelaskan elemen yang perlu diperhatikan dalam penilaian dampak, Yoga menekankan pentingnya pemetaan aliran data.
“Simpel jawaban saya, arus masuk dan keluar dari setiap data tersebut: di-collect, storage, retention, owner, dan sesuai tujuan pemrosesannya.” ujarnya.
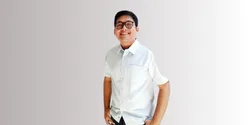
Menurut Yoga, penilaian tersebut perlu memperhatikan tujuan pemrosesan, risiko terhadap subjek data, masa penyimpanan, pemilik data, respons insiden, dan pembagian peran pihak yang terlibat.
Pendekatan ini membantu perusahaan melihat DPIA sebagai bagian dari tata kelola data yang lebih luas, bukan sekadar dokumen kepatuhan.
Apa saja yang perlu diperiksa?
1. Aliran data dan tujuan pemrosesan
Perusahaan perlu mengidentifikasi data yang dikumpulkan, tujuan penggunaannya, pihak yang menerima data, dan bagaimana data berpindah di antara sistem. Pemetaan ini membantu perusahaan mengetahui apakah setiap kegiatan pemrosesan sesuai dengan tujuan yang telah ditetapkan.
2. Risiko terhadap subjek data
Penilaian perlu memperhitungkan dampak yang mungkin dialami individu apabila data disalahgunakan, diakses tanpa kewenangan, atau diproses secara tidak sesuai. Perusahaan juga perlu menentukan langkah mitigasi yang relevan dengan risiko tersebut.
3. Keterlibatan fungsi pelindungan data pribadi
Yoga menekankan pentingnya melibatkan fungsi pelindungan data pribadi atau Data Protection Officer (DPO) dalam penilaian dampak.
“Libatkan PPDP atau DPO di setiap penilaian dampak untuk melihat bagaimana hal ini bisa memberikan dampak yang signifikan terhadap proses bisnis yang sedang berjalan,” ungkapnya.
Keterlibatan fungsi ini membantu perusahaan mengevaluasi risiko dan menghubungkan hasil penilaian dengan keputusan bisnis. Namun, tanggung jawab pengendali data pribadi tetap perlu dijalankan sesuai peraturan yang berlaku.
4. Penyimpanan dan masa retensi
Masa penyimpanan perlu ditentukan untuk setiap jenis data berdasarkan tujuan pemrosesan dan kewajiban yang berlaku. Dokumen final, bukti penandatanganan, swafoto, dan data verifikasi tidak selalu memiliki kebutuhan penyimpanan yang sama.
Yoga menekankan bahwa perusahaan perlu menilai masa retensi pada setiap komponen data. Artinya, kebutuhan untuk menyimpan dokumen yang telah ditandatangani tidak otomatis berarti seluruh data verifikasi harus disimpan selama periode yang sama.
5. Pemilik data dan pihak yang bertanggung jawab
Perusahaan perlu mengetahui siapa yang bertanggung jawab atas setiap proses, siapa yang dapat mengakses data, dan siapa yang mengambil keputusan ketika risiko ditemukan. Pembagian peran ini perlu dipahami oleh pemilik proses bisnis dan fungsi yang mengawasi pelindungan data.
6. Respons insiden
Perusahaan perlu memeriksa kesiapan mekanisme penanganan insiden, termasuk alur pelaporan, eskalasi, dan koordinasi dengan penyedia layanan. Penilaian risiko akan lebih berguna jika perusahaan mengetahui tindakan yang harus diambil ketika terjadi masalah.
Membandingkan DPIA dengan tata kelola data yang lebih luas
Penilaian dampak tidak berdiri sendiri. Sejumlah elemen tata kelola, seperti kebijakan retensi, pencatatan pemrosesan, penanganan insiden, dan pembagian tanggung jawab dengan penyedia, juga perlu dikelola melalui mekanisme yang sesuai.
Karena itu, perusahaan perlu membedakan antara unsur yang menjadi bagian dari DPIA dan kewajiban tata kelola lain yang mendukung pelindungan data pribadi.
Tabel 2. Relasi Elemen DPIA dengan Tata Kelola Pemrosesan Data
| Elemen yang perlu diperiksa | Pertanyaan tata kelola | Status |
| Aliran data dan tujuan pemrosesan | Data apa yang diproses, ke mana data mengalir, dan untuk tujuan apa? | Perlu dinilai dalam DPIA |
| Risiko terhadap subjek data | Dampak apa yang mungkin dialami pemilik data? | Perlu dinilai dalam DPIA |
| Keterlibatan PPDP atau DPO | Apakah fungsi pelindungan data pribadi terlibat dalam penilaian? | Perlu diperhatikan dalam proses penilaian |
| Penyimpanan dan retensi | Berapa lama setiap jenis data disimpan dan kapan data dihapus? | Perlu dikelola melalui kebijakan retensi |
| Pemilik data dan tanggung jawab | Siapa yang bertanggung jawab atas setiap proses dan keputusan? | Perlu ditetapkan dengan jelas |
| Respons insiden | Bagaimana insiden dilaporkan, dieskalasi, dan ditangani? | Perlu didukung prosedur penanganan insiden |
| Peran pengendali dan prosesor | Siapa yang menentukan tujuan pemrosesan dan siapa yang memproses data atas nama pihak lain? | Perlu dinilai berdasarkan alur pemrosesan |
Sumber: Diolah dari wawancara dengan Yoga Suharya Dipura pada 13 Oktober 2026.
Perbandingan tersebut memperlihatkan bahwa penilaian dampak perlu terhubung dengan tata kelola data yang lebih luas. DPIA yang hanya diperlakukan sebagai dokumen administratif belum tentu menjawab pertanyaan operasional ketika terjadi insiden.
Misalnya, perusahaan tetap perlu mengetahui lokasi penyimpanan data wajah, pihak yang mengelolanya, masa retensinya, dan mekanisme penanganan insiden yang berlaku.
Siapa yang bertanggung jawab melakukan DPIA: perusahaan atau penyedia layanan?
UU PDP menempatkan kewajiban melakukan DPIA pada pengendali data pribadi ketika pemrosesan berpotensi menimbulkan risiko tinggi. Karena itu, perusahaan perlu mengidentifikasi siapa yang bertindak sebagai pengendali dalam proses yang sedang dinilai.
Dalam alur tanda tangan elektronik, perusahaan pengguna layanan dapat menjadi pengendali untuk pemrosesan yang berkaitan dengan tujuan bisnis dan dokumen yang dikelolanya. Penyedia layanan dapat berperan sebagai prosesor jika memproses data atas nama pengendali. Penetapan peran tersebut perlu didasarkan pada kegiatan pemrosesan yang sebenarnya, bukan semata-mata pada label dalam kontrak.
Yoga mengingatkan bahwa perusahaan perlu memeriksa kesiapan penyedia layanan dalam mengelola data pribadi.
“Harus ditelusuri lagi apakah vendor sudah aware akan hal ini,” jelasnya.
Artinya, pemeriksaan vendor sebaiknya tidak berhenti pada evaluasi kemampuan teknis. Perusahaan juga perlu memahami bagaimana penyedia memproses data, siapa yang dapat mengaksesnya, dan bagaimana risiko serta insiden ditangani.
Di tingkat internal, Yoga menempatkan pemilik proses bisnis sebagai pihak yang perlu memahami risiko dari penggunaan layanan pihak ketiga.
“Tanggung jawabnya kembali ke pemilik proses bisnis yang menggunakan layanan vendor tersebut sebagai risk owner. PPDP di perusahaan mengoordinasikan, mengawasi, dan menjembatani ke C-level atau direksi sebagai pemegang keputusan akhir,” tutupnya.
Pandangan tersebut menekankan pentingnya pembagian tanggung jawab. Fungsi pelindungan data pribadi dapat membantu koordinasi dan pengawasan, tetapi pemilik proses bisnis juga perlu memahami konsekuensi dari keputusan menggunakan layanan tertentu.
Dengan pembagian peran yang jelas, DPIA dapat menjadi bagian dari pengambilan keputusan proyek, bukan pekerjaan tambahan yang baru dimulai menjelang peluncuran sistem.
Bagaimana mempercepat integrasi tanpa melewati DPIA?
Perusahaan tidak harus memilih antara mempercepat digitalisasi dan melindungi data pribadi. Tantangannya adalah memastikan kebutuhan bisnis, pilihan teknologi, dan pengendalian risiko dipertimbangkan dalam proses yang sama.
Ada tiga keputusan yang sebaiknya dipertimbangkan sebelum integrasi berjalan.
1. Pilih metode verifikasi sesuai tingkat kepastian yang dibutuhkan.
Tidak semua dokumen memerlukan metode verifikasi dengan tingkat pemeriksaan yang sama. Perusahaan perlu menilai risiko jika identitas penanda tangan tidak terverifikasi dengan benar, kemudian memilih metode yang sesuai dengan kebutuhan dan karakteristik proses.
2. Pisahkan kebutuhan retensi data wajah dari retensi dokumen.
Dokumen yang telah ditandatangani dan data yang digunakan untuk verifikasi memiliki tujuan berbeda. Karena itu, perusahaan perlu menilai kebutuhan penyimpanan setiap jenis data berdasarkan tujuan pemrosesan dan kewajiban yang berlaku.
3. Tetapkan batas tanggung jawab dengan penyedia.
Perusahaan perlu mengetahui siapa yang menyimpan data, siapa yang memiliki akses, apakah terdapat subprosesor, dan bagaimana insiden dilaporkan. Pembagian tanggung jawab sebaiknya jelas sebelum integrasi dimulai.
Libatkan pemilik proses bisnis, tim IT, fungsi hukum, dan fungsi pelindungan data pribadi sejak tahap perencanaan. Petakan data yang diproses, tujuan penggunaannya, pihak yang mengakses, masa retensi, serta mekanisme penanganan insiden. Jika pemrosesan berpotensi menimbulkan risiko tinggi, lakukan DPIA dan tetapkan langkah mitigasinya sebelum proses berjalan.
Pendekatan ini membantu perusahaan mengidentifikasi risiko sebelum sistem digunakan. Dengan demikian, penilaian dampak tidak tertinggal ketika tenggat proyek semakin dekat.
Bagaimana eKYC Mekari Sign mendukung verifikasi identitas?
Mekari Sign menyediakan fitur electronic Know Your Customer (eKYC) untuk membantu proses verifikasi identitas. Berdasarkan dokumentasi produk yang menjadi rujukan artikel, proses tersebut mencakup pengunggahan dokumen identitas, pencocokan wajah, dan pemeriksaan liveness.
Untuk memahami alur verifikasi identitas penanda tangan, perusahaan dapat mempelajari fitur eKYC Mekari Sign. Informasi mengenai produk dan aspek keamanan juga dapat ditinjau melalui FAQ Mekari Sign.
Penggunaan fitur verifikasi identitas tidak menghilangkan kebutuhan perusahaan untuk menilai pemrosesan data pribadi dalam sistem dan proses bisnisnya sendiri. Perusahaan tetap perlu memahami data yang digunakan, tujuan pemrosesan, pihak yang terlibat, dan pengendalian yang diperlukan.
Jika layanan diintegrasikan dengan sistem internal, perusahaan perlu menilai aliran data dalam keseluruhan proses. Penilaian tersebut membantu perusahaan memahami tanggung jawabnya sekaligus mengidentifikasi risiko yang perlu ditangani sebelum integrasi berjalan.
- Verifikasi wajah bukan satu-satunya metode verifikasi identitas. Perusahaan perlu memilih metode sesuai kebutuhan dan tingkat risiko.
- DPIA bergantung pada risiko pemrosesan. UU PDP mewajibkan penilaian dampak ketika pemrosesan berpotensi menimbulkan risiko tinggi.
- Pemetaan data harus jelas. Perusahaan perlu mengetahui data yang dikumpulkan, tujuan pemrosesan, pihak yang mengakses, dan masa penyimpanannya.
- Tanggung jawab perlu dibagi dengan tepat. Perusahaan harus memahami perannya serta tanggung jawab pihak lain dalam alur pemrosesan.
- Pelindungan data perlu direncanakan sejak awal. Penilaian risiko sebaiknya menjadi bagian dari perencanaan integrasi, bukan baru dilakukan setelah sistem berjalan.
Keamanan identitas dan privasi perlu direncanakan bersama
Ancaman deepfake menunjukkan bahwa perusahaan perlu memperhatikan keandalan proses verifikasi identitas. Namun, penguatan verifikasi tidak dapat dipisahkan dari tanggung jawab melindungi data yang digunakan.
UU PDP memberikan dasar untuk menilai risiko pemrosesan data pribadi, termasuk data biometrik. Bagi perusahaan yang menggunakan tanda tangan elektronik tersertifikasi, ketentuan ini menjadi alasan untuk meninjau kembali bagaimana data verifikasi dikumpulkan, digunakan, disimpan, dan dikelola oleh pihak-pihak yang terlibat.
Pandangan Yoga memberikan prinsip praktis: pemetaan aliran data perlu menjadi titik awal. Perusahaan harus mengetahui data apa yang diproses, siapa yang bertanggung jawab, berapa lama data disimpan, dan bagaimana risiko ditangani.
Dengan pemetaan yang jelas dan penilaian dampak yang sesuai, perusahaan dapat membuat keputusan tentang verifikasi identitas secara lebih terukur. Tujuannya bukan sekadar mempercepat penandatanganan, tetapi memastikan proses tersebut berjalan dengan pengelolaan data yang dapat dipertanggungjawabkan.
Referensi
- IBM Study: One in Four Malicious Breaches are AI-Enabled, Costing Companies $6 Million on Average (29 Juli 2026)
- Kementerian Komunikasi dan Informatika. Peraturan Menteri Komunikasi dan Informatika Nomor 11 Tahun 2022 tentang Tata Kelola Penyelenggaraan Sertifikasi Elektronik (2022)
- Otoritas Jasa Keuangan. IASC Berhasil Kembalikan Rp161 Miliar Dana Masyarakat Korban Scam (22 Januari 2026)
- Pemerintah Republik Indonesia. Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (2022)
- id. OJK Soroti Ancaman Deepfake di Sektor Keuangan (13 Mei 2026)