

- CIA Triad adalah kerangka keamanan informasi yang terdiri dari kerahasiaan (confidentiality), integritas (integrity), dan ketersediaan (availability).
- Setiap pilar membutuhkan kontrol berbeda, seperti enkripsi, pembatasan akses, pemeriksaan integritas dokumen, pencadangan, dan pemulihan data.
- Perusahaan dapat menerapkan CIA Triad pada seluruh siklus dokumen, mulai dari pembuatan dan persetujuan sampai penyimpanan dan pemusnahan.
- Evaluasi keamanan enterprise perlu memeriksa bukti kontrol, pembagian tanggung jawab, dan kesiapan pemulihan saat terjadi gangguan.
- Tanda Tangan Elektronik Mekari Sign mendukung integritas dan akuntabilitas dokumen melalui penandatanganan elektronik tersertifikasi dan jejak audit.
Kontrak vendor dapat memuat harga, ketentuan pembayaran, dan informasi rahasia perusahaan. Dokumen tersebut biasanya melewati tim Procurement, Legal, Finance, dan pihak yang berwenang menandatangani. Setiap perpindahan dokumen membutuhkan kontrol agar hanya pihak yang tepat dapat mengaksesnya, isi tetap terjaga, dan dokumen tersedia saat dibutuhkan.
Risiko dapat muncul pada tahap yang berbeda. Dokumen yang terkirim ke penerima keliru mengancam kerahasiaan, perubahan nilai kontrak setelah persetujuan mengganggu integritas, sedangkan arsip yang tidak dapat dibuka ketika audit menghambat ketersediaan informasi.
CIA Triad menyediakan cara terstruktur untuk menerjemahkan risiko tersebut menjadi kebijakan akses, kontrol dokumen, tanggung jawab pemilik proses, dan kriteria evaluasi vendor. Kerangka ini membantu tim IT dan pemilik proses bisnis membahas keamanan menggunakan tujuan yang sama.
Apa Itu CIA Triad?
CIA Triad adalah kerangka keamanan informasi yang membantu organisasi menjaga kerahasiaan, integritas, dan ketersediaan informasi. Kerahasiaan mengatur siapa yang boleh mengakses informasi, integritas menjaga keakuratan dan keutuhan isinya, sedangkan ketersediaan memastikan pihak berwenang dapat mengakses informasi saat diperlukan. Ketiga istilah ini juga digunakan dalam glosarium keamanan informasi National Institute of Standards and Technology (NIST).
Perusahaan dapat memakai CIA Triad untuk menilai risiko dan memilih kontrol berdasarkan dampaknya terhadap bisnis. Tim keamanan, Legal, Finance, HR, dan Procurement dapat menggunakan kerangka yang sama saat menetapkan kebijakan, memeriksa alur dokumen, atau mengevaluasi penyedia platform.
Setiap pilar memiliki tujuan berbeda. Karena itu, langkah pertama adalah mengenali risiko yang ingin dikendalikan, lalu memilih mekanisme perlindungan yang sesuai.
Apa Saja Tiga Pilar CIA Triad?
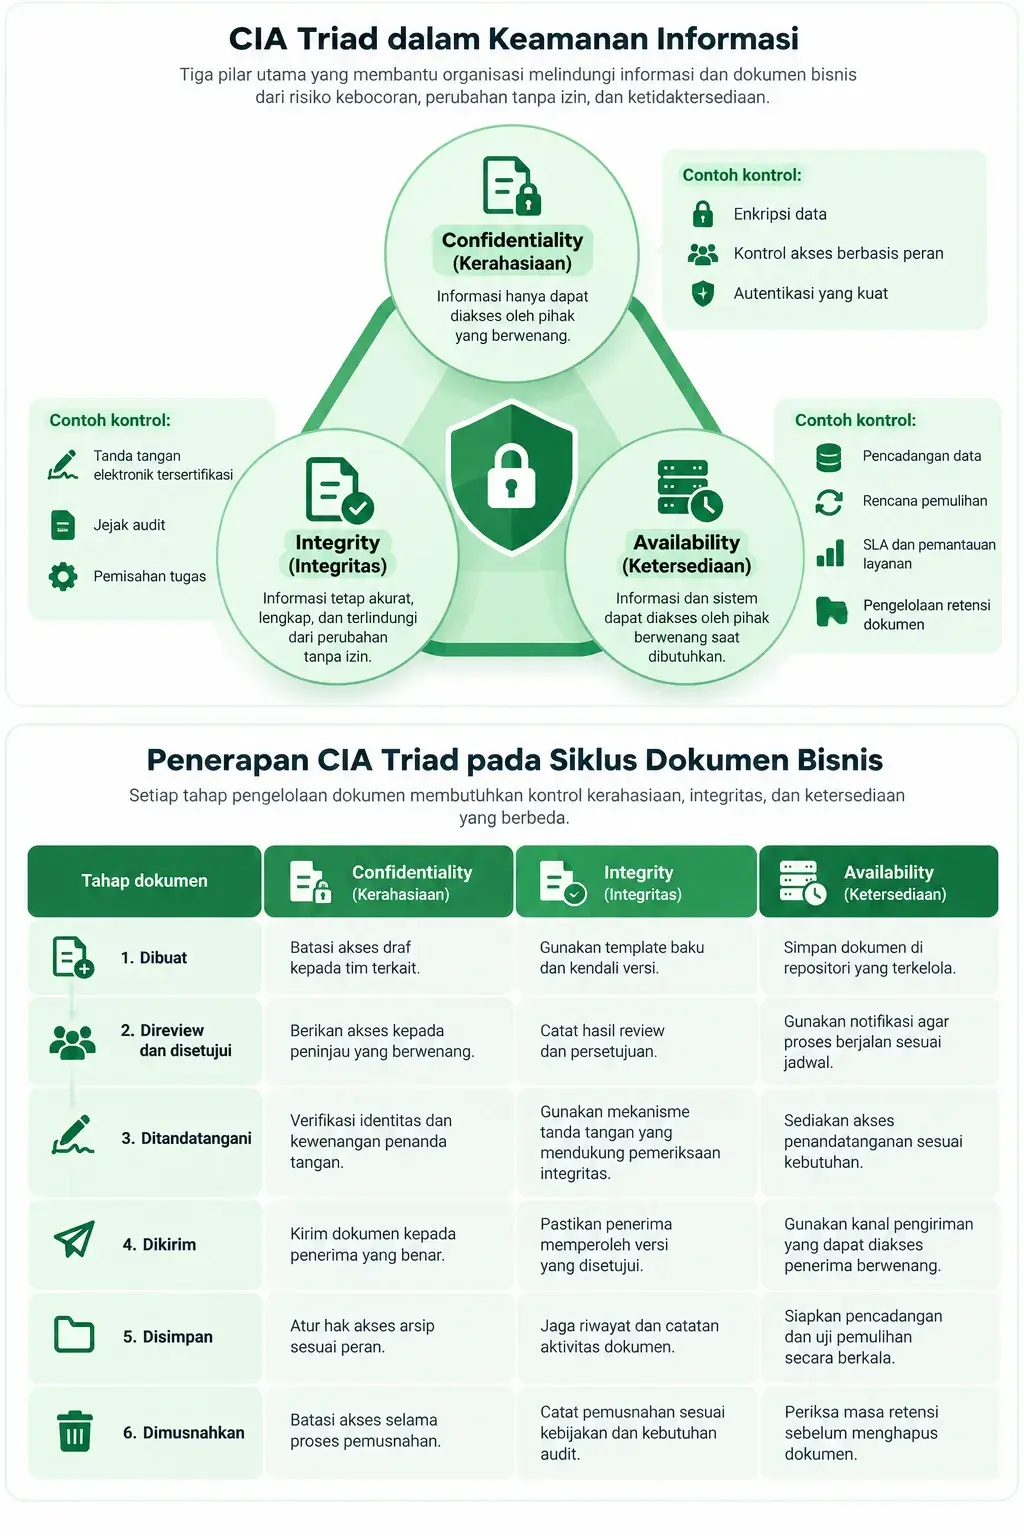
Tiga pilar CIA Triad mencakup kerahasiaan, integritas, dan ketersediaan. Perusahaan perlu menyesuaikan kontrol pada setiap pilar dengan sensitivitas informasi, pihak yang mengakses, dan konsekuensi jika terjadi gangguan.
1. Confidentiality (Kerahasiaan)
Kerahasiaan berarti informasi hanya dapat diakses oleh orang atau sistem yang berwenang. Contoh pelanggarannya adalah kontrak yang terkirim ke pihak yang salah atau data gaji yang dapat dilihat karyawan di luar fungsi terkait.
Perusahaan dapat menerapkan tiga kontrol utama berikut:
- Enkripsi data: melindungi data saat disimpan dan dikirim agar pihak yang tidak memiliki akses tidak mudah membacanya.
- Kontrol akses berbasis peran: memberikan izin berdasarkan tanggung jawab dan kebutuhan pekerjaan pengguna.
- Autentikasi yang kuat: memverifikasi identitas sebelum pengguna mengakses sistem atau dokumen.
Kontrol teknis perlu berjalan bersama kebijakan internal. Pengguna yang memiliki akses sah masih dapat menyalahgunakan informasi atau mengirimkannya kepada penerima yang keliru. Prosedur penanganan dokumen, pelatihan, dan pemantauan aktivitas membantu mengurangi risiko tersebut. Tim juga perlu mengenali penyebab kebocoran data ketika menyusun kebijakan pelindungan informasi.
Setelah hak akses terkendali, perusahaan perlu memastikan isi dokumen tetap akurat sepanjang proses bisnis.
2. Integrity (Integritas)
Integritas berarti informasi tetap akurat, lengkap, dan terlindungi dari perubahan tanpa izin. Contoh pelanggarannya adalah nominal invoice berubah setelah disetujui atau nilai kontrak berbeda dari versi yang sudah ditandatangani.
Perusahaan dapat menjaga integritas informasi melalui kontrol berikut:
- Tanda Tangan Elektronik tersertifikasi: membantu memverifikasi identitas penanda tangan dan mendeteksi perubahan pada dokumen setelah ditandatangani.
- Jejak audit: mencatat aktivitas dokumen agar tim dapat menelusuri tindakan pengguna dan waktu terjadinya.
- Pemisahan tugas: membedakan kewenangan penyusun, penyetuju, dan penanda tangan sesuai kebijakan internal.
Untuk dokumen yang membutuhkan bukti penandatanganan, perusahaan dapat mempertimbangkan Tanda Tangan Elektronik tersertifikasi. Jejak aktivitas pada audit trail membantu tim menelusuri apa yang terjadi selama proses dokumen berlangsung.
Setiap kontrol memiliki fungsi yang berbeda. Audit trail membantu investigasi setelah suatu aktivitas terjadi, sementara mekanisme tanda tangan elektronik mendukung pemeriksaan integritas dokumen yang sudah ditandatangani. Tim tetap perlu memeriksa isi dokumen sebelum penandatanganan melalui proses review dan persetujuan yang sesuai.
Ketika dokumen sudah benar dan aksesnya terkendali, perusahaan juga perlu memastikan dokumen dapat ditemukan kembali saat dibutuhkan.
3. Availability (Ketersediaan)
Ketersediaan berarti informasi dan sistem dapat diakses oleh pihak berwenang saat dibutuhkan. Gangguan dapat terjadi ketika kontrak tidak dapat dibuka saat audit, jaringan terputus, akun kehilangan akses, atau sistem dokumen tidak berfungsi.
Perusahaan dapat memperkuat ketersediaan melalui kontrol berikut:
- Pencadangan data: menyediakan salinan data untuk membantu pemulihan setelah kehilangan atau kerusakan.
- Rencana pemulihan: menetapkan prosedur pemulihan sistem dan dokumen setelah gangguan.
- Service Level Agreement (SLA): memeriksa komitmen penyedia terkait ketersediaan layanan dan penanganan gangguan.
- Pengelolaan retensi: menjaga dokumen selama periode yang dibutuhkan dan menyediakan prosedur pencarian serta akses arsip.
Pencadangan perlu disertai pengujian pemulihan agar perusahaan mengetahui apakah data dapat digunakan kembali. Tim juga perlu menilai risiko seperti serangan ransomware, gangguan jaringan, dan kehilangan kredensial ketika menyusun rencana kesinambungan bisnis.
Bagaimana Menerapkan CIA Triad pada Siklus Dokumen Bisnis?
Perusahaan perlu menerapkan ketiga pilar CIA Triad pada setiap tahap pengelolaan dokumen. Pemetaan berikut membantu tim melihat kontrol yang dibutuhkan sejak dokumen dibuat sampai dimusnahkan.
| Tahap dokumen | Kerahasiaan | Integritas | Ketersediaan |
|---|---|---|---|
| Dibuat | Batasi akses draf kepada tim terkait. | Gunakan template baku dan kendali versi. | Simpan dokumen di repositori yang terkelola. |
| Direview dan disetujui | Berikan akses kepada peninjau yang berwenang. | Catat hasil review dan persetujuan. | Gunakan notifikasi agar proses berjalan sesuai jadwal. |
| Ditandatangani | Verifikasi identitas dan kewenangan penanda tangan. | Gunakan mekanisme tanda tangan yang mendukung pemeriksaan integritas. | Sediakan akses penandatanganan sesuai kebutuhan. |
| Dikirim | Kirim dokumen kepada penerima yang benar. | Pastikan penerima memperoleh versi yang disetujui. | Gunakan kanal pengiriman yang dapat diakses penerima berwenang. |
| Disimpan | Atur hak akses arsip sesuai peran. | Jaga riwayat dan catatan aktivitas dokumen. | Siapkan pencadangan serta uji pemulihan secara berkala. |
| Dimusnahkan | Batasi akses selama proses pemusnahan. | Catat pemusnahan sesuai kebijakan dan kebutuhan audit. | Periksa masa retensi sebelum menghapus dokumen. |
Tim dapat menggunakan tabel ini untuk memetakan pemilik kontrol. IT atau Information Security mengelola kontrol teknis, pemilik proses menetapkan kebutuhan akses, sedangkan Legal dan Compliance memeriksa kewajiban serta masa retensi yang berlaku.
Contohnya, tim Procurement dapat menetapkan siapa yang berhak melihat kontrak vendor, siapa yang menyetujui perubahan nilai, dan bagaimana tim menyimpan bukti persetujuan. Pembagian tersebut membantu perusahaan menelusuri tanggung jawab jika muncul perbedaan antara versi kontrak.
Kebijakan akses, klasifikasi informasi, kepemilikan data, dan aturan penyimpanan juga perlu sejalan dengan data governance. Dengan tata kelola yang jelas, setiap tim dapat menerapkan kontrol sesuai peran dan kebutuhan dokumen.
Bagaimana Perusahaan Menyeimbangkan Tiga Pilar CIA Triad?
Kontrol keamanan dapat memengaruhi kelancaran proses kerja. Perusahaan perlu mempertimbangkan dampak setiap kebijakan terhadap kerahasiaan, integritas, dan ketersediaan sebelum menerapkannya.
| Keputusan kontrol | Manfaat | Hal yang perlu diperiksa |
|---|---|---|
| Membatasi akses dokumen secara ketat | Mengurangi paparan informasi sensitif. | Pastikan pengguna yang berwenang tetap dapat mengakses dokumen sesuai kebutuhan. |
| Mencatat aktivitas secara terperinci | Mendukung audit dan penelusuran insiden. | Tetapkan akses log, masa retensi, dan perlindungan data di dalamnya. |
| Menyimpan cadangan dokumen | Mendukung pemulihan setelah gangguan. | Uji pemulihan dan sesuaikan retensi dengan kebutuhan serta aturan yang berlaku. |
Tim dapat menentukan prioritas dengan menilai sensitivitas data, dampak gangguan, kewajiban hukum, dan kebutuhan operasional. Dokumen berisiko tinggi biasanya membutuhkan pembatasan akses dan jejak persetujuan yang lebih ketat dibandingkan dokumen rutin.
Apa Hubungan CIA Triad dengan Autentisitas dan Non-repudiasi?
CIA Triad berfokus pada kerahasiaan, integritas, dan ketersediaan. Dalam pengelolaan dokumen bisnis, organisasi juga perlu mempertimbangkan autentisitas dan non-repudiasi untuk mendukung verifikasi asal dokumen serta pembuktian tindakan pihak terkait.
- Autentisitas: membantu memastikan informasi berasal dari pihak atau sumber yang dapat diverifikasi.
- Non-repudiasi: mendukung pembuktian keterlibatan dan tindakan pihak terkait berdasarkan bukti yang tersedia.
Verifikasi identitas, tanda tangan elektronik, dan jejak audit dapat mendukung kebutuhan tersebut. Kekuatan pembuktiannya tetap bergantung pada mekanisme yang digunakan, bukti yang tersedia, dan ketentuan yang berlaku.
Bagaimana CIA Triad Berkaitan dengan Regulasi dan Standar Keamanan?
Prinsip CIA Triad sejalan dengan kebutuhan pengamanan informasi yang dibahas dalam regulasi dan standar keamanan. Perusahaan tetap perlu merujuk pada ketentuan yang berlaku untuk menentukan kewajiban spesifik sesuai peran, jenis data, dan kegiatan pemrosesannya.
- Pelindungan data pribadi: UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi mengatur kewajiban terkait pemrosesan dan pelindungan data pribadi.
- Penyelenggaraan sistem elektronik: PP No. 71 Tahun 2019 tentang Penyelenggaraan Sistem dan Transaksi Elektronik mengatur penyelenggaraan sistem elektronik, termasuk aspek keandalan dan keamanan sesuai ketentuannya.
- Manajemen keamanan informasi: ISO/IEC 27001:2022 menetapkan persyaratan sistem manajemen keamanan informasi yang membantu organisasi mengidentifikasi risiko dan menerapkan kontrol yang sesuai.
Perusahaan dapat menghubungkan ketentuan tersebut dengan prosedur internal, penilaian risiko, pengelolaan bukti, dan evaluasi penyedia. Dokumentasi yang rapi memudahkan tim menjelaskan alasan pemilihan kontrol saat audit atau penilaian kepatuhan.
Bagaimana Mengevaluasi Keamanan Platform Dokumen?
Anda dapat menggunakan CIA Triad sebagai kerangka pemeriksaan vendor dengan meminta bukti kontrol, ruang lingkup perlindungan, dan prosedur penanganan gangguan. Pendekatan ini membantu Procurement, IT Security, Legal, dan pemilik proses menilai layanan dengan kriteria yang konsisten.
- Petakan dokumen dan risikonya. Kelompokkan dokumen seperti kontrak vendor, data karyawan, invoice, dan dokumen persetujuan berdasarkan sensitivitas, pemilik, serta dampak jika bocor atau tidak tersedia.
- Periksa kontrol kerahasiaan. Tanyakan bagaimana penyedia melindungi data, mengatur peran pengguna, memverifikasi identitas, dan mencabut akses ketika karyawan berpindah peran.
- Periksa kontrol integritas. Minta penjelasan mengenai tanda tangan elektronik, pemeriksaan perubahan dokumen setelah ditandatangani, riwayat aktivitas, dan kemampuan mengekspor bukti audit.
- Periksa kesiapan ketersediaan. Tinjau SLA, prosedur pencadangan, target pemulihan, pengujian pemulihan, serta cara mengekspor dokumen ketika perusahaan mengakhiri layanan.
- Tetapkan pemilik dan jadwal peninjauan. Tentukan tim yang memeriksa kontrol vendor, pihak yang menyetujui risiko, dan jadwal evaluasi ulang saat kebutuhan atau layanan berubah.
Untuk membantu proses tersebut, gunakan checklist berikut saat menilai platform dokumen.
Kerahasiaan
- ☐ Penyedia menjelaskan enkripsi data saat disimpan dan dikirim.
- ☐ Hak akses dapat dikendalikan berdasarkan peran dan kebutuhan.
- ☐ Proses autentikasi dan pencabutan akses terdokumentasi.
- ☐ Lokasi pemrosesan dan penyimpanan data dijelaskan dalam dokumentasi resmi.
Integritas
- ☐ Sistem menyediakan mekanisme untuk memeriksa perubahan pada dokumen setelah ditandatangani.
- ☐ Jejak audit mencatat aktivitas relevan dan dapat diperiksa sesuai kebijakan.
- ☐ Alur review, persetujuan, dan penandatanganan mengikuti matriks kewenangan.
Ketersediaan
- ☐ Penyedia menjelaskan komitmen SLA dan prosedur penanganan gangguan.
- ☐ Pencadangan data dan rencana pemulihan tersedia serta diuji.
- ☐ Dokumen dapat diekspor sesuai kebutuhan operasional dan masa retensi.
Kepatuhan dan tata kelola
- ☐ Sertifikasi keamanan tersedia beserta ruang lingkup dan masa berlakunya.
- ☐ Perjanjian pemrosesan data, retensi, dan penghapusan data dijelaskan.
- ☐ Tanggung jawab penyedia dan perusahaan pengguna tercatat dalam dokumen layanan.
Checklist ini membantu tim membandingkan bukti yang disediakan setiap vendor. Jika sebuah kontrol menjadi syarat wajib, tetapkan bukti penerimaan dan pemilik verifikasinya sebelum proses pengadaan selesai.
Bagaimana Mekari Sign Mendukung Keamanan Dokumen Bisnis?
Mekari Sign mendukung keamanan dokumen bisnis melalui Tanda Tangan Elektronik tersertifikasi yang diterbitkan melalui PSrE mitra, verifikasi identitas penanda tangan, jejak audit, dan pengaturan akses pengguna. Kontrol ini membantu perusahaan memverifikasi pihak yang menandatangani dokumen serta menelusuri aktivitas selama proses pengelolaan dan penandatanganan.
Mekari Sign menerapkan enkripsi AES-256 untuk data yang disimpan dan TLS 1.2+ untuk data yang ditransmisikan. Platform ini juga mendukung kontrol akses berbasis peran, autentikasi multifaktor (MFA), serta pencadangan dan pemulihan data. Mekari Sign memiliki sertifikasi ISO/IEC 27001:2022 sebagai bagian dari penerapan sistem manajemen keamanan informasi. Informasi lebih lanjut mengenai kontrol keamanan dan kepatuhan tersedia di Trust Center Mekari Sign.
Untuk menerapkan CIA Triad secara menyeluruh, perusahaan tetap perlu mengatur hak akses, mengelola keamanan perangkat pengguna, menetapkan masa retensi, dan memastikan dokumen mengikuti alur persetujuan yang sesuai. Kontrol pada platform dan kebijakan internal perlu berjalan beriringan agar keamanan dokumen terjaga sepanjang siklus pengelolaannya.
Gunakan CIA Triad untuk Memperkuat Tata Kelola Dokumen
CIA Triad membantu perusahaan menerjemahkan risiko informasi menjadi kontrol yang sesuai dengan kebutuhan operasional. Dengan memetakan kerahasiaan, integritas, dan ketersediaan pada setiap tahap pengelolaan dokumen, perusahaan dapat memperjelas tanggung jawab, mengidentifikasi celah keamanan, dan mengevaluasi efektivitas kontrol yang diterapkan.
Mekari Sign adalah Intelligent Contract Management Software (ICMS) yang menyatukan Tanda Tangan & e-Meterai, Manajemen Kontrak, Verifikasi Identitas, dan Integrasi dalam satu platform. Modul Verifikasi Identitas membantu memeriksa identitas penanda tangan, sedangkan Tanda Tangan & e-Meterai mendukung integritas dokumen melalui Tanda Tangan Elektronik tersertifikasi dan jejak audit. Modul Manajemen Kontrak membantu perusahaan menyiapkan, menyetujui, melacak, dan mengelola dokumen sepanjang siklus kontrak.