

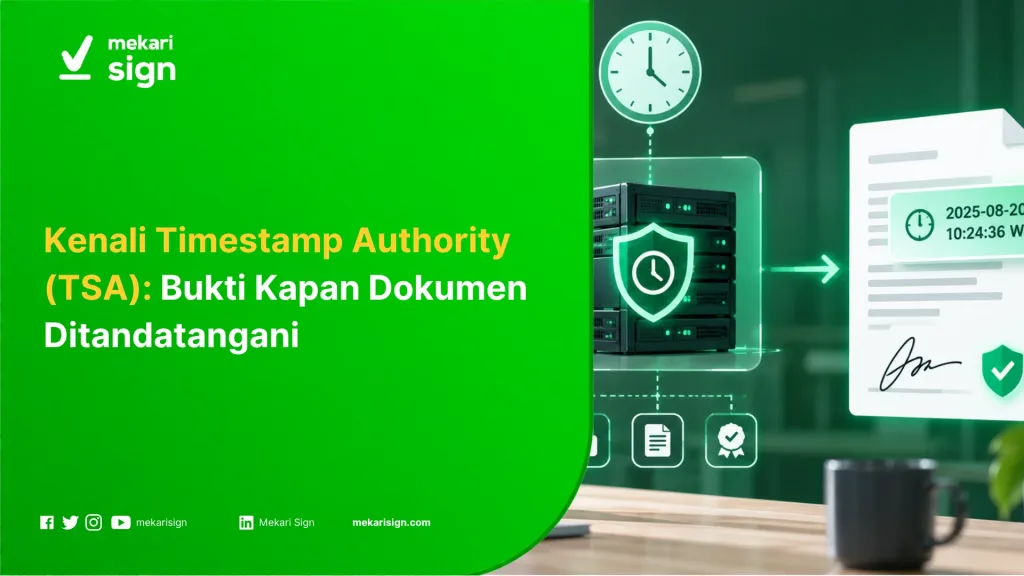
- Timestamp Authority (TSA) adalah layanan yang memberikan bukti kriptografis bahwa data tertentu telah ada paling lambat pada waktu yang dinyatakan dalam token timestamp.
- Dalam RFC 3161, pemohon mengirimkan hash data kepada TSA. TSA menerbitkan token yang mengikat hash dengan informasi waktu dan tanda tangan digital TSA.
- Timestamp tepercaya berbeda dari jam perangkat dan catatan waktu audit trail. Bukti TSA tetap perlu divalidasi melalui hash, tanda tangan token, sertifikat, dan kebijakan layanan.
- Di Indonesia, PP 71/2019 dan Permenkominfo 11/2022 mengatur Penanda Waktu Elektronik tersertifikasi, termasuk persyaratan sumber waktu akurat dan integritas data.
- Untuk menelusuri aktivitas pada alur dokumen, Mekari Sign menyediakan fitur Jejak Audit. Catatan aktivitas membantu pemeriksaan riwayat proses, tetapi berbeda dari token timestamp TSA.
Sebuah perusahaan menyerahkan dokumen tender beberapa menit sebelum tenggat. Beberapa waktu kemudian, muncul pertanyaan apakah file tersebut benar-benar sudah ada sebelum batas waktu atau baru dibuat setelahnya.
Nama file, tanggal modifikasi, dan jam pada komputer belum tentu cukup untuk menjawabnya. Dalam situasi yang memerlukan bukti waktu lebih kuat, Timestamp Authority (TSA) dapat membantu menunjukkan bahwa data tertentu telah ada paling lambat pada waktu yang dinyatakan dalam token timestamp. Bukti ini tetap perlu dinilai bersama konteks penyerahan dan persyaratan transaksi.
Baca juga: Transaksi Elektronik: Pengertian dan Cara Jaga Keamanannya
Apa Itu Timestamp Authority (TSA)?
Timestamp Authority (TSA) adalah layanan yang memberikan token timestamp untuk membuktikan bahwa representasi data tertentu telah ada paling lambat pada waktu yang dinyatakan. Dalam protokol RFC 3161, token mengikat hash data dengan informasi waktu dan ditandatangani secara digital oleh TSA.
Permintaan RFC 3161 umumnya memuat hash atau message imprint, identitas algoritma, dan parameter protokol yang diperlukan—bukan keharusan mengirimkan dokumen asli kepada TSA. Kebijakan privasi dan penanganan data dari aplikasi atau layanan secara keseluruhan tetap perlu diperiksa.
Di Indonesia, istilah yang berkaitan dengan layanan ini adalah Penanda Waktu Elektronik. Regulasi membedakan layanan tersertifikasi dan tidak tersertifikasi, sehingga TSA secara umum tidak otomatis berarti layanan tersebut tersertifikasi menurut regulasi Indonesia. Pahami juga peran PSrE, Certificate Authority, dan sertifikat elektronik dalam ekosistem kepercayaan digital.
Apa Fungsi Timestamp Authority dalam Dokumen Digital?
TSA membantu membuktikan keberadaan data pada waktu tertentu. Fungsi ini berguna ketika perusahaan perlu memeriksa urutan kejadian, menjaga integritas bukti elektronik, atau mendukung validasi tanda tangan digital setelah waktu berlalu.
- Mendukung bukti waktu: token dapat menunjukkan bahwa data yang cocok dengan hash pada token telah ada paling lambat pada waktu yang dinyatakan, dengan asumsi token dan layanan dapat dipercaya.
- Mendukung pemeriksaan integritas: pemeriksa dapat menghitung ulang hash dan membandingkannya dengan hash pada token untuk melihat apakah data yang diperiksa cocok.
- Mendukung validasi jangka panjang: timestamp dapat menjadi salah satu bukti untuk memeriksa tanda tangan digital ketika sertifikat atau layanan eksternal berubah atau tidak lagi tersedia.
- Membatasi pengiriman data: protokol RFC 3161 menggunakan hash dalam permintaan timestamp, bukan keharusan mengirimkan dokumen asli. Data tambahan yang diproses aplikasi bergantung pada implementasinya.
Timestamp tidak otomatis membuktikan kebenaran isi dokumen, identitas pembuat, atau persetujuan seseorang terhadap seluruh isinya. Pemeriksa perlu menilai tanda tangan digital, identitas, kewenangan, dan konteks transaksi secara terpisah.
Baca juga: Pelajari Prinsip Non-Repudiasi
Bagaimana Cara Kerja Timestamp Authority?
RFC 3161 menjelaskan mekanisme permintaan dan penerbitan token timestamp dalam empat tahap.
- Data dihitung menjadi hash. Aplikasi menghitung representasi ringkas data menggunakan algoritma hash yang didukung.
- Permintaan dikirim ke TSA. Pemohon mengirimkan hash dan parameter protokol yang diperlukan.
- TSA menerbitkan token timestamp. TSA mengikat hash dengan informasi waktu dan menandatangani token secara digital menggunakan kunci layanan.
- Token diverifikasi. Pemeriksa memvalidasi tanda tangan token dan sertifikat TSA, meninjau informasi waktu, lalu mencocokkan hash token dengan data yang diperiksa.
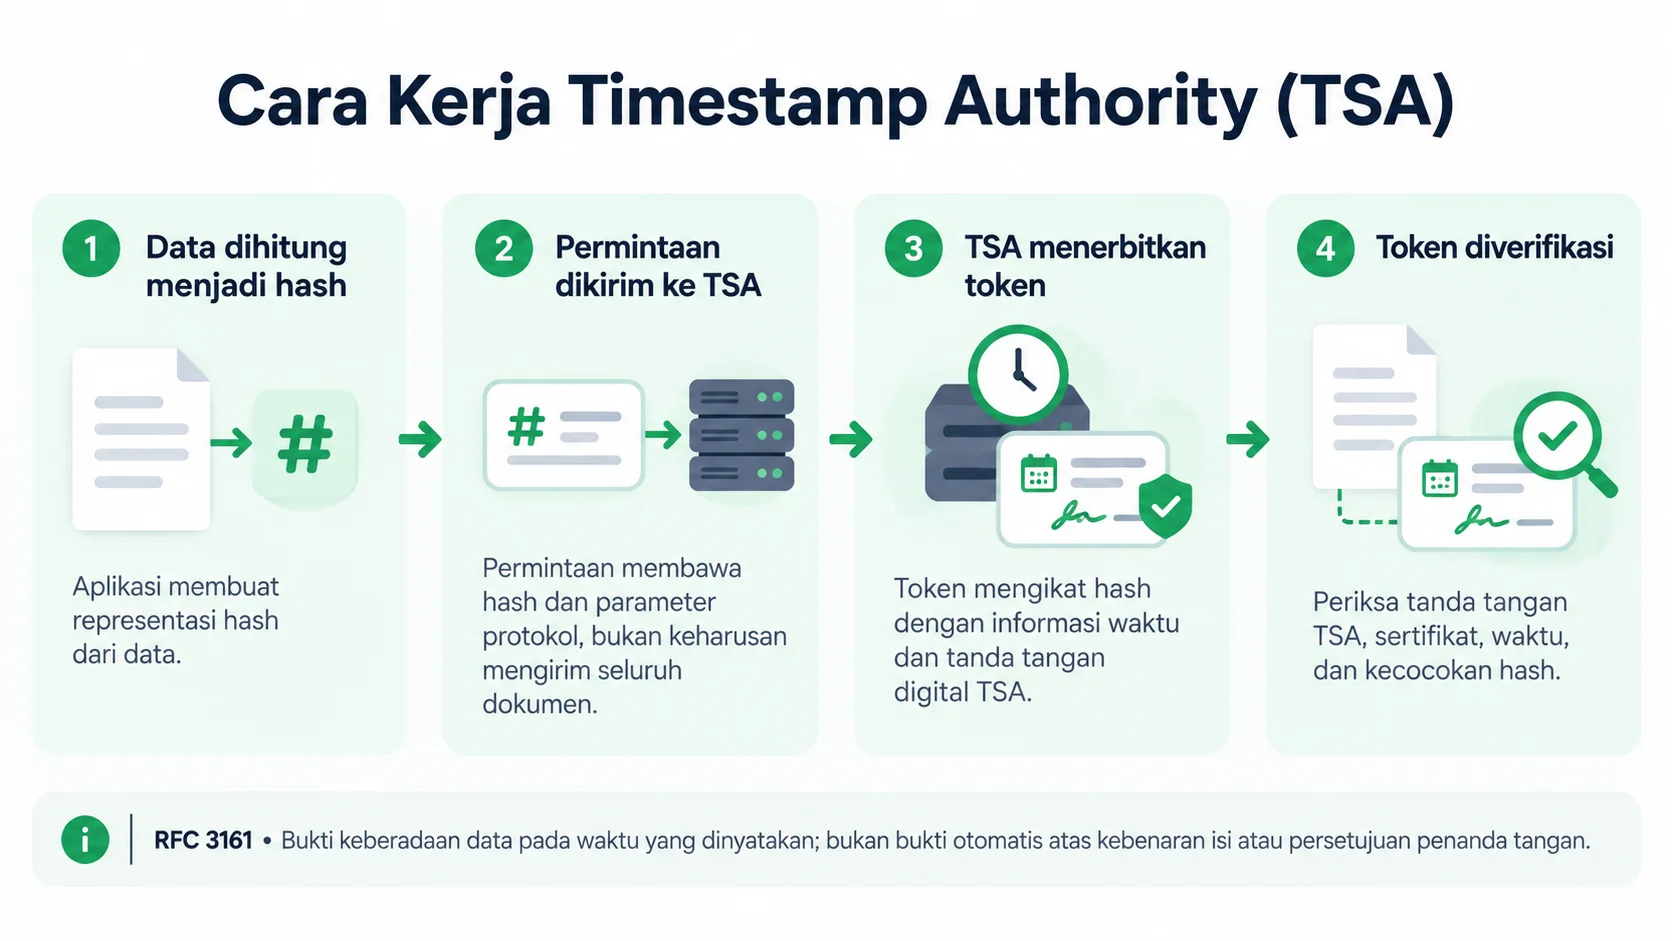
Misalnya, perusahaan menghitung hash dokumen kontrak dan mengirimkannya ke TSA. Setelah token diterima dan berhasil diverifikasi, token dapat menjadi bukti bahwa data yang cocok dengan hash tersebut telah ada pada waktu yang dinyatakan. Jika data berubah, hash hasil perhitungan ulang kemungkinan berbeda.
Baca juga: cara verifikasi tanda tangan digital.
Apa Perbedaan Timestamp Sistem, Audit Trail, dan Token TSA?
Ketiganya berkaitan dengan waktu, tetapi sumber, penerbit, dan fungsi buktinya berbeda.
| Aspek | Timestamp sistem | Audit trail | Token TSA |
|---|---|---|---|
| Sumber/penerbit | Jam perangkat atau server. | Sistem yang merekam aktivitas dokumen. | TSA sesuai kebijakan layanannya. |
| Informasi | Tanggal dan waktu yang dilaporkan sistem. | Riwayat aktivitas, waktu, serta detail lain sesuai cakupan pencatatan. | Hash data, informasi waktu, dan tanda tangan digital TSA. |
| Risiko manipulasi | Bergantung pada sinkronisasi jam, kontrol akses, dan pengamanan sistem. | Bergantung pada integritas log, hak akses, dan kontrol sistem. | Token diverifikasi secara kriptografis, tetapi kepercayaan tetap bergantung pada sertifikat, token, dan layanan. |
| Nilai pembuktian | Penanda waktu operasional. | Rekaman aktivitas sesuai cakupan log. | Bukti bahwa data yang cocok dengan hash telah ada pada waktu yang dinyatakan. |
Audit trail berguna untuk menelusuri proses bisnis, tetapi catatan waktunya tidak otomatis setara dengan token TSA. Di Mekari Sign, audit trail menampilkan riwayat aktivitas dokumen secara kronologis, termasuk waktu aktivitas dan informasi penerima sesuai detail yang tersedia.
Kapan Perusahaan Membutuhkan Timestamp Tepercaya?
Timestamp tepercaya relevan ketika waktu keberadaan data berpengaruh pada proses bisnis, kepatuhan, atau pembuktian.
1. Pengajuan dokumen tender
Token timestamp pada data tertentu dapat membantu menunjukkan bahwa data sudah ada pada waktu yang tercatat. Namun, timestamp saja tidak membuktikan dokumen telah diterima sebelum tenggat. Bukti pengiriman dan penerimaan melalui sistem tender tetap diperlukan.
Baca juga: Apa Itu Tender? Ini Syarat dan Tips Agar Menang Proyek
2. Perjanjian kerja dan tanggal mulai
Perjanjian kerja dapat memuat tanggal mulai, tenggat penerimaan, atau versi yang disetujui. Timestamp dapat membantu mendokumentasikan keberadaan suatu versi pada waktu tertentu, tetapi tidak menggantikan bukti persetujuan atau ketentuan hukum perjanjian.
3. Risiko backdating
Jika terjadi perselisihan mengenai kapan dokumen dibuat atau tersedia, token timestamp yang valid dapat menjadi salah satu bukti pendukung. Timestamp bukan penentu tunggal ada atau tidaknya pemalsuan; pemeriksaan tetap membutuhkan bukti lain dan penilaian konteks.
4. Dokumen yang perlu diverifikasi bertahun-tahun kemudian
TSA dapat mendukung skenario ketika perusahaan perlu membuktikan bahwa data tertentu telah ada sebelum sertifikat berakhir atau sebelum perubahan terjadi. Dalam konteks tanda tangan digital, timestamp dapat menjadi salah satu komponen pendukung Long-Term Validation (LTV), selama token dan bukti validasinya dipelihara.
Pada proses pemeteraian, laporan penggunaan Mekari Sign mencatat waktu pembubuhan e-Meterai dalam field Stamped at. Informasi ini merupakan catatan waktu pembubuhan, bukan bukti bahwa proses tersebut menggunakan token TSA.
Standar Apa yang Berkaitan dengan Timestamp Authority?
Sejumlah standar menjelaskan protokol timestamp dan persyaratan keamanan layanan. Rujukan tersebut bersifat teknis dan tidak otomatis membuktikan bahwa layanan tertentu tersertifikasi di Indonesia.
- RFC 3161: format permintaan dan respons timestamp serta persyaratan yang relevan untuk TSA.
- ISO/IEC 18014: kerangka, model layanan, struktur data, dan protokol time-stamping. ISO/IEC 18014-1:2008 tetap berlaku dan memiliki amendment yang diterbitkan pada 2025.
- ANSI X9.95-2022: keamanan pengelolaan token timestamp dalam lingkungan jasa keuangan, termasuk penerbitan, pengiriman, penyimpanan, validasi, dan pembaruan.
- ETSI EN 319 421 dan EN 319 422: persyaratan kebijakan dan keamanan penyedia layanan timestamp serta profil protokol dan format token.
Bagaimana Regulasi Indonesia Mengatur Penanda Waktu Elektronik?
PP Nomor 71 Tahun 2019 membedakan layanan Penanda Waktu Elektronik tersertifikasi dan tidak tersertifikasi. Pasal 67 menetapkan persyaratan layanan tersertifikasi, termasuk pengikatan tanggal dan waktu pada Informasi Elektronik atau Dokumen Elektronik, penggunaan sumber waktu akurat yang terkait UTC, sertifikat elektronik dari PSrE Indonesia, serta tanda tangan atau segel elektronik sesuai ketentuan.
Permenkominfo Nomor 11 Tahun 2022 mengatur lebih lanjut tata kelola layanan sertifikasi elektronik, termasuk persyaratan Penanda Waktu Elektronik tersertifikasi, sumber waktu, dan pernyataan praktik timestamp. Regulasi ini menjadi konteks Indonesia saat mengevaluasi penyedia, terpisah dari kepatuhan pada standar protokol internasional.
Apa yang Perlu Diperiksa Saat Memilih Layanan TSA?
- Status layanan: siapa penyedia, apakah layanan tersertifikasi di Indonesia, dan kebijakan apa yang berlaku?
- Sumber waktu: bagaimana sumber waktu ditetapkan, disinkronkan, dan diaudit?
- Validasi token: apakah hash, tanda tangan token, sertifikat TSA, dan informasi waktu dapat diperiksa?
- Privasi data: data apa yang dikirim, dicatat, dan disimpan oleh TSA maupun aplikasi perantara?
- Preservasi: apakah token dan material validasi dapat disimpan serta diperiksa kembali saat dibutuhkan?
- Keberlanjutan layanan: apakah tersedia kebijakan tertulis, dukungan teknis, dan prosedur ketika sertifikat atau algoritma berubah?
TSA gratis dapat berguna untuk pengujian atau kebutuhan teknis tertentu, tetapi tidak otomatis cocok untuk kontrak dan arsip perusahaan. Evaluasi kepercayaan penyedia, kebijakan, perlindungan data, dan persyaratan dokumen sebelum memilih layanan.
Bagaimana Perusahaan Menjaga Bukti Waktu dalam Pengelolaan Dokumen?
Timestamp Authority dapat membantu perusahaan membuktikan bahwa data tertentu telah ada pada waktu yang dinyatakan. Untuk menjaga agar bukti tersebut dapat digunakan kembali, perusahaan perlu memperhatikan validitas token, sumber waktu, sertifikat, integritas data, dan kebijakan penyimpanan.
Untuk mendukung proses penandatanganan dokumen bisnis, Mekari Sign sebagai platform EDMS terpadu menyediakan layanan Tanda Tangan Elektronik tersertifikasi melalui PSrE. Sementara itu, kebutuhan Penanda Waktu Elektronik tersertifikasi atau penggunaan TSA tertentu perlu dievaluasi berdasarkan kebutuhan teknis dan cakupan layanan yang diperlukan.