



- PP 33/2026 berlaku 16 Januari 2027 dan merinci kewajiban perekaman kegiatan pemrosesan dari UU PDP menjadi paling sedikit 13 unsur, termasuk pemetaan aliran data, pihak yang dapat mengakses, dan masa retensi. Satu alur tanda tangan elektronik tersertifikasi dapat memproses data identitas, biometrik, isi dokumen, dan jejak audit melalui perusahaan, platform, mitra penyelenggara sertifikasi elektronik, dan penanda tangan eksternal.
Pemerintah menetapkan Peraturan Pemerintah Nomor 33 Tahun 2026 tentang Peraturan Pelaksanaan Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi pada 16 Juli 2026. Aturan yang berisi 225 pasal ini mulai berlaku pada 16 Januari 2027, enam bulan setelah diundangkan.
Kewajiban dasarnya tidak baru. Pasal 31 UU Pelindungan Data Pribadi sudah mewajibkan pengendali merekam seluruh kegiatan pemrosesan data pribadi, dan Pasal 52 memberlakukan kewajiban itu bagi prosesor. Yang berubah adalah rinciannya. Pasal 74 PP 33/2026 menetapkan paling sedikit 13 unsur perekaman, mewajibkan pembaruan setiap kali informasinya berubah, dan mewajibkan hasilnya diserahkan jika diminta Lembaga.
RSM Indonesia dalam client alert 18 September 2026 menilai pertanyaan praktisnya kini bergeser. Yang ditanyakan bukan lagi apakah kebijakan sudah ada, tetapi apakah perusahaan dapat menunjukkan kontrolnya benar-benar berjalan.
Ukuran “seluruh kegiatan” itu diuji di tempat yang jarang dianggap sistem data, yaitu alur tanda tangan elektronik. Kontrak kerja, perjanjian kredit, formulir persetujuan, dan perjanjian vendor ditandatangani setiap hari. Pada tanda tangan elektronik tersertifikasi, setiap penanda tangan juga harus melewati verifikasi identitas sebelum sertifikat elektroniknya terbit.
Yoga Suharya Dipura, S.H., IDPP, ICEP, GRCP, praktisi pelindungan data pribadi dan GRC di sektor jasa keuangan, terlibat dalam penyusunan Record of Processing Activities (RoPA), pemetaan aliran data, dan rencana penanganan kegagalan pelindungan data di tingkat grup usaha.
Sebelumnya ia menangani PDPA Singapura, DPIA, dan uji tuntas vendor pihak ketiga di sektor asuransi. Dari pengalaman memetakan aliran data itu, ia melihat alur penandatanganan kerap tertinggal dari peta pemrosesan.
Data apa yang diproses satu tanda tangan tersertifikasi?
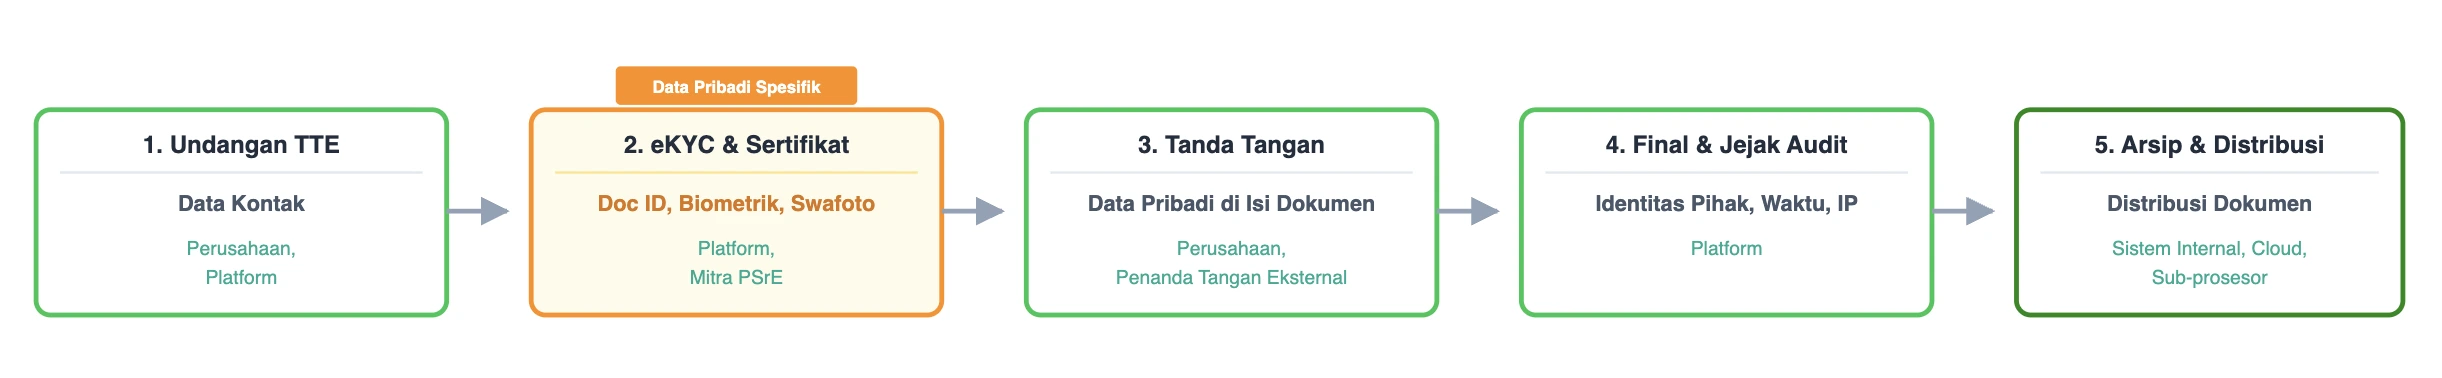
Satu alur tanda tangan elektronik tersertifikasi umumnya memproses data kontak, data identitas dan biometrik untuk verifikasi, data pribadi di dalam dokumen, serta jejak audit. Data itu dapat berpindah antara perusahaan, platform, dan mitra penyelenggara sertifikasi elektronik.
Urutannya dapat ditelusuri dari undangan tanda tangan. Platform mengirim permintaan ke email atau nomor ponsel penanda tangan, yang sering kali berasal dari luar perusahaan, misalnya calon karyawan, debitur, pasien, atau perwakilan vendor.
Sebelum memakai tanda tangan elektronik tersertifikasi, penanda tangan melewati verifikasi identitas berbasis eKYC yang dapat meliputi pemeriksaan dokumen identitas, pencocokan data, verifikasi wajah, dan liveness detection. Hasilnya menjadi dasar penerbitan sertifikat elektronik oleh Penyelenggara Sertifikasi Elektronik (PSrE).
Permenkominfo Nomor 11 Tahun 2022 mewajibkan PSrE memeriksa identitas calon pemilik sertifikat. Artinya, data identitas tidak berhenti di platform tanda tangan.
Isi dokumen membawa lapisan data berikutnya, seperti gaji di kontrak kerja, data keuangan di perjanjian kredit, atau data kesehatan di formulir persetujuan pasien. Setelah semua pihak menandatangani, platform menyimpan dokumen final beserta jejak audit yang mencatat identitas pihak dan metadata aktivitas. Dokumen lalu didistribusikan ke para pihak dan ke sistem internal, misalnya HRIS atau sistem kredit.
Gambar 1 – Satu Tanda Tangan Tersertifikasi Melibatkan Empat Jenis Data dan Beberapa Pihak
Sumber: Kerangka editorial Mekari Sign, (2026)
Sebagian data itu tergolong data pribadi bersifat spesifik. UU PDP Pasal 4 memasukkan antara lain data biometrik, data dan informasi kesehatan, data anak, dan data keuangan pribadi ke kategori ini, dan PP 33/2026 merinci kategorinya dalam Pasal 6.
Konsekuensinya langsung. Pasal 120 ayat (2) PP 33/2026 menempatkan pemrosesan data spesifik sebagai pemrosesan berisiko tinggi yang wajib didahului penilaian dampak pelindungan data pribadi (DPIA).
Bagi Yoga, kepadatan data dan pihak ini belum tercermin dalam peta pemrosesan perusahaan.
Praktisi pelindungan data pribadi dan GRC sektor jasa keuangan, Yoga Suharya Dipura, mengatakan, “Masih banyak grup usaha yang belum mencatat proses penandatanganan dokumen tersebut ke dalam peta pemrosesan data perusahaan. Jikalau ada pun, ini hanya tercatat di bagian Signature atau melalui elektronik sign saja tanpa mencantumkan rincian data verifikasi identitas, misal data di dalam dokumen atau jejak audit,” tuturnya, Selasa (13/10/2026).
Pernyataan itu adalah pengamatan Yoga dari pengalaman memetakan aliran data grup usaha, bukan hasil survei. Polanya tetap relevan bagi PPDP. RoPA yang menulis “e-sign” mencatat alatnya, belum mencatat pemrosesannya.
Tercatat sebagai alat, bukan sebagai pemrosesan
Yoga menyebut tiga sebab. Pertama, banyaknya arus masuk data yang melewati proses penandatanganan. Hampir setiap fungsi membutuhkan dokumen bertanda tangan, sehingga alur ini menjadi titik masuk data dari banyak arah sekaligus.
Kedua, kepemilikan proses yang tersebar. Ia mencontohkan layanan tanda tangan elektronik yang dipakai lewat satu akun untuk beberapa departemen. Dalam kondisi itu, setiap departemen melihat alurnya sebagai bagian dari proses masing-masing, sehingga pertanyaan siapa yang mencatatnya di RoPA mudah tidak terjawab.
Ketiga, satu dokumen yang ditandatangani untuk lebih dari satu tujuan pemrosesan, yang Yoga sebut blending agreement. Pasal 40 ayat (2) PP 33/2026 membolehkan perjanjian yang membutuhkan pemrosesan data memuat satu atau lebih tujuan, sementara ayat (4) melarang pemrosesan di luar yang ditentukan dalam perjanjian itu.
Ketentuan itu hanya berlaku ketika dasar pemrosesannya pemenuhan kewajiban perjanjian. Jika salah satu tujuan dalam dokumen gabungan membutuhkan persetujuan, misalnya pemasaran atau berbagi data ke afiliasi, persetujuan itu harus eksplisit, spesifik, dan dapat ditarik. Setiap tujuan beserta dasar pemrosesannya perlu terpetakan, bukan dilebur dalam satu baris “kontrak” di RoPA.
Yoga menilai beban pekerjaannya tidak kecil.
“Menurut saya, perihal tanda tangan dimasukkan di setiap pencatatan pemrosesan data perusahaan merupakan pekerjaan rumah yang cukup berat, terlebih lagi penandatanganan dokumen adalah tempat data berpindah yang cukup rutin dan cepat sesuai kebutuhan perusahaan,” ujarnya.
Frasa “di setiap pencatatan” menunjukkan arah yang ia maksud, yaitu komponen tanda tangan masuk ke setiap entri proses bisnis yang memakainya, seperti rekrutmen, penyaluran kredit, atau pengadaan vendor.
Karena alurnya terus bergerak, Pasal 74 ayat (7) mewajibkan hasil perekaman diperbarui setiap kali informasinya berubah. RoPA yang disusun sekali lalu dibiarkan akan tertinggal setiap kali template, departemen, atau vendor baru masuk ke alur tanda tangan.
Baca juga: Apa Itu Audit Trail? Ini Pengertian, Jenis & Dasar Hukumnya!
Di titik mana peran pengendali dan prosesor kabur?
Dari pengalaman Yoga, peran paling sering kabur di empat titik, yaitu verifikasi identitas penanda tangan, akun pengguna pihak luar, struktur grup usaha, dan vendor yang memakai data untuk kepentingannya sendiri.
UU PDP membedakan pengendali, yang menentukan tujuan dan melakukan kendali atas pemrosesan, dari prosesor, yang memproses data atas nama pengendali. Pembedaan itu mudah di atas kertas.
Dalam satu alur tanda tangan tersertifikasi, pihak yang menyentuh data bisa berlapis, mulai perusahaan pengirim dokumen, penyedia platform, PSrE, layanan verifikasi identitas, sampai penanda tangan dari organisasi lain.
Tabel 1 – 4 Titik Peran Pengendali dan Prosesor Paling Sering Kabur
| Titik yang diamati Yoga | Mengapa perannya kabur | Yang perlu tercatat di RoPA |
| Verifikasi subjek data | Data identitas dan biometrik diproses platform dan mitra PSrE untuk penerbitan sertifikat, di luar sistem perusahaan | Penerima data verifikasi, tujuan, dasar pemrosesan, dan masa simpannya |
| Akun pengguna pihak luar | Penanda tangan dari organisasi lain memberikan data di platform yang dipilih perusahaan pengirim | Penanda tangan eksternal sebagai kategori subjek data tersendiri beserta dasar pemrosesannya |
| Struktur grup usaha | Beberapa entitas dalam satu grup memakai layanan yang sama, padahal masing-masing dapat menjadi pengendali terpisah | Entitas yang menjadi pengendali untuk setiap alur dan perjanjian |
| Vendor memakai data untuk kepentingannya sendiri | Vendor yang menentukan tujuan sendiri tidak lagi sepenuhnya bekerja atas nama perusahaan | Batas penggunaan data dalam perjanjian dan bukti pengawasannya |
Sumber: Diolah dari wawancara dengan Yoga Suharya Dipura, (2026)
Menurut Yoga, konsekuensinya baru terasa saat ada insiden atau ketika subjek data menggunakan haknya, misalnya meminta informasi, portabilitas data, atau pembaruan data. Pada momen itu, perusahaan harus tahu data siapa ada di mana dan siapa yang memprosesnya.
“Di Pasal 13 ayat (3) ini dengan jelas perusahaan sebagai pengendali data pribadi dan tetap sebagai penanggung jawab subjek data pribadi. Perusahaan tidak akan terlepas dari akuntabilitas ini. Eksposur dan dampak ketika terjadi masalah diarahkan ke perusahaan langsung,” jelasnya.
PP 33/2026 menegaskan arah yang sama dari sisi dokumentasi. Pasal 74 ayat (3) meminta pengendali memastikan prosesor juga merekam kegiatannya, dan perekaman oleh prosesor tidak menghapus kewajiban pengendali. Penunjukan prosesor wajib berdasarkan perjanjian tertulis dengan klausul minimum (Pasal 14), dan pelibatan sub-prosesor membutuhkan persetujuan tertulis pengendali lebih dulu (Pasal 15).
Implikasinya bagi alur tanda tangan cukup jelas. RoPA milik vendor tidak menggantikan RoPA perusahaan, dan daftar sub-prosesor vendor menjadi bagian dari peta aliran data perusahaan. Status setiap pihak, termasuk PSrE, ditentukan oleh siapa yang menetapkan tujuan dan cara pemrosesan, sehingga perlu dikonfirmasi dalam perjanjian dan dicek dalam praktik.
Apa yang diminta Pasal 74 dari alur tanda tangan?
Pasal 74 ayat (2) PP 33/2026 mewajibkan perekaman paling sedikit 13 unsur. Untuk alur tanda tangan, setiap komponen data, termasuk data verifikasi identitas dan jejak audit, perlu tercatat beserta penerima, aliran, dan masa retensinya.
Penjelasan Pasal 74 memaknai perekaman sebagai catatan yang memuat inventaris dan pemetaan aliran data. Inventaris menjawab data apa yang lewat. Pemetaan aliran menjawab dari mana data datang dan ke mana ia pergi, termasuk ke luar sistem perusahaan.
Tabel 2 – Unsur Pasal 74 yang Paling Menentukan bagi Alur Tanda Tangan
| Unsur Pasal 74 ayat (2) | Pertanyaan untuk alur tanda tangan tersertifikasi |
| Sumber pengumpulan dan tujuan pengiriman (huruf c) | Dari mana data penanda tangan masuk, dan ke pihak mana data verifikasi serta dokumen final dikirim? |
| Dasar pemrosesan (huruf d) | Apakah dasar untuk isi dokumen dan untuk data verifikasi identitas sama, atau berbeda? |
| Tujuan pemrosesan (huruf e) | Jika satu dokumen memuat beberapa tujuan, apakah semuanya tercatat dengan dasarnya masing-masing? |
| Jenis data pribadi (huruf f) | Apakah data kontak, data biometrik, isi dokumen, dan jejak audit dicatat terpisah? |
| Pihak selain pengendali yang dapat mengakses (huruf h) | Siapa yang dapat membuka data, termasuk platform, mitra PSrE, dan sub-prosesor? |
| Pemetaan aliran data (huruf j) | Bagaimana data bergerak dari undangan tanda tangan sampai sistem internal dan arsip? |
| Masa retensi (huruf k) | Berapa lama setiap komponen disimpan, dan apakah periodenya sama untuk semua komponen? |
Sumber: Diolah dari PP 33/2026 Pasal 74 ayat (2), (2026)
Pertanyaan berikutnya adalah siapa yang mengisi tabel itu. Yoga menempatkan tanggung jawabnya pada pemilik proses, bukan pada fungsi PDP.
“Tentunya kembali lagi ke pemilik proses bisnis yang menggunakan layanan vendor tersebut sebagai risk owner-nya,” katanya.
PPDP, menurut Yoga, berperan mengoordinasikan dan mengawasi, serta menjembatani persoalan ini ke jajaran C-level atau direksi sebagai pengambil keputusan akhir.
Dalam praktik, artinya fungsi HR memegang entri kontrak kerja termasuk komponen tanda tangannya, fungsi kredit memegang entri perjanjian kredit, dan PPDP memastikan semua entri memakai standar pencatatan yang sama.
Di entri rekrutmen, penyaluran kredit, atau pengadaan vendor, tambahkan rincian data verifikasi identitas, isi dokumen, dan jejak audit lengkap dengan penerima dan retensinya. Verifikasi identitas untuk sertifikat elektronik layak diperiksa sebagai aktivitas tersendiri, karena tujuan, penerima, dan kategori datanya berbeda dari isi dokumen.
Penilaian dampak sebelum verifikasi biometrik berjalan
Verifikasi wajah dan liveness detection membuat alur tanda tangan tersertifikasi hampir pasti memproses data spesifik.
Menurut RSM Indonesia, Pasal 120 ayat (2) PP 33/2026 mencantumkan tujuh kategori pemrosesan berisiko tinggi yang mewajibkan DPIA, termasuk pemrosesan data spesifik, pemrosesan skala besar, dan pencocokan atau penggabungan kumpulan data.
DPIA harus selesai sebelum pemrosesan dimulai dan ditinjau ulang ketika risikonya berubah (Pasal 121 ayat (1) dan (5)). Ketika ditanya elemen minimum penilaian dampak untuk alur penandatanganan yang memproses data spesifik, Yoga menyebut lima hal.
- Arus masuk dan keluar setiap data, mencakup pengumpulan, penyimpanan, retensi, pemilik, dan kesesuaiannya dengan tujuan pemrosesan.
- Kesiapan respons insiden untuk setiap proses yang dinilai.
- Risiko terhadap subjek data.
- Dampak terhadap peran pengendali, prosesor, sub-prosesor, dan hubungan antarpengendali.
- Keterlibatan PPDP dalam setiap penilaian dampak.
“Libatkan PPDP atau DPO di setiap penilaian dampak untuk melihat bagaimana hal ini bisa memberikan dampak yang signifikan terhadap proses bisnis yang sedang berjalan,” ungkapnya.
Elemen kedua paling sering bergantung pada vendor. Pasal 114 mewajibkan pemberitahuan tertulis kepada subjek data dan Lembaga paling lambat 3 x 24 jam, sementara Pasal 118 hanya meminta prosesor melapor kepada pengendali pada kesempatan pertama.
Batas waktu itu berjalan sejak kegagalan diketahui secara pasti, patut, dan wajar berdasarkan dokumentasi insiden.
“Karena ketika terjadi insiden, SLA 3×24 jam langsung berlaku dan dihadapkan langsung kepada pengendali data pribadi yaitu perusahaan,” tutur Yoga.
Ia menyarankan perusahaan menguji vendor terhadap checklist PDP internal, termasuk kapabilitas respons insiden, SOP dan kebijakan penanganan kegagalan pelindungan data, serta apakah vendor sudah memiliki perekaman pemrosesan dan DPIA sendiri.
RoPA dulu, meski pengawas belum lengkap
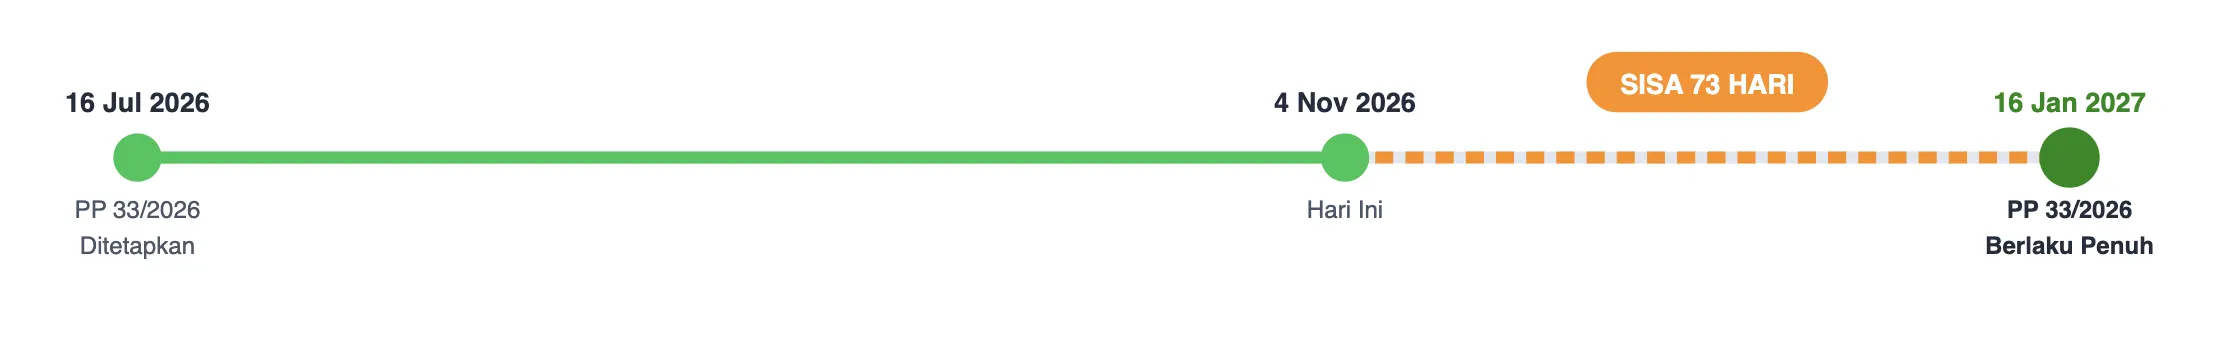
Per 4 November 2026, waktu yang tersisa sebelum PP 33/2026 berlaku adalah 73 hari.
Gambar 2. Timeline Kepatuhan PP 33/2026 (Sisa 73 Hari)
Sumber: PP 33/2026 Pasal 225, (2026)
Lembaga pengawasnya belum terbentuk. Per 28 Oktober 2026, Komdigi menyatakan harmonisasi pembentukan Lembaga PDP sudah selesai dan tinggal menunggu keputusan presiden, sementara fungsi pengawasan masih dijalankan Komdigi. Executive Director Catalyst Policy Works Wahyudi Djafar bahkan memperkirakan lembaga itu paling cepat baru efektif pada 2028.
Kondisi ini mudah dibaca sebagai alasan menunggu. Teks PP justru menutup ruang itu. Pasal 223 membolehkan pemrosesan berlanjut sepanjang tidak bertentangan dengan PP, dan RSM Indonesia menilai ketentuan ini bukan dasar untuk menunda implementasi.
Komdigi sendiri pada September 2026 mengimbau pelaku usaha segera melakukan audit internal dan merestrukturisasi sistem pemrosesan datanya.
Taruhannya juga sudah tertulis. Pasal 74 ayat (9) dan (10) mewajibkan hasil perekaman diberikan jika diminta Lembaga dan disediakan untuk audit serta pengawasan. Pasal 138 mewajibkan pengendali menunjukkan bukti dokumentasi seluruh kegiatan pemrosesan dan menjalankan audit pelindungan data internal dan eksternal.
Pasal 185 membuka denda administratif hingga dua persen dari pendapatan atau penerimaan tahunan, dengan besaran yang ditentukan sejumlah variabel.
Ketika ditanya satu langkah yang paling perlu didahulukan, Yoga menunjuk pemetaan arus data melalui RoPA. Pemetaan itu, menurutnya, perlu sampai ke detail proses bisnis, yaitu pihak ketiga yang terlibat, tingkat risiko setiap vendor, retensinya, dan apakah data masih dipakai sesuai tujuan yang disepakati dalam perjanjian kerja sama (PKS).
“PPDP harus segera menjalankan RoPA di semua lini proses bisnis perusahaan sebagai langkah awal,” jelasnya.
Bagi perusahaan yang alur tanda tangannya berjalan di Mekari Sign, jejak audit terlampir sebagai Sertifikat Penyelesaian pada dokumen final dan mencatat nama dan email para pihak, waktu setiap tindakan, alamat IP, serta informasi perangkat.
Catatan itu berguna sebagai bukti aktivitas penandatanganan, dan karena memuat data pribadi, ia sendiri perlu masuk inventaris RoPA perusahaan beserta masa retensinya. Tanda tangan elektronik tersertifikasi di Mekari Sign tersedia melalui mitra PSrE, sehingga aliran data verifikasi ke mitra itu juga perlu tercatat.
Peta yang belum memuat tanda tangan
RoPA mudah dianggap selesai ketika semua aplikasi inti sudah tercatat. Pengamatan Yoga menunjukkan celahnya ada di alur yang diperlakukan sebagai alat bantu, padahal di sanalah identitas, biometrik, isi perjanjian, dan jejak audit berpindah setiap hari.
Menjelang 16 Januari 2027, ukuran kesiapan yang lebih teruji adalah apakah perusahaan dapat menjawab tiga hal untuk setiap alur tanda tangan, yaitu data apa yang lewat, siapa saja yang dapat mengaksesnya termasuk mitra PSrE dan sub-prosesor, serta kapan data itu berhenti disimpan.
Bagi Yoga, ujung dari semua pekerjaan ini adalah reputasi perusahaan di hadapan subjek data pribadi. PP 33/2026 memberi ukuran tertulis untuk membuktikannya.
Referensi
- Pemerintah Republik Indonesia. “Peraturan Pemerintah Nomor 33 Tahun 2026 tentang Peraturan Pelaksanaan Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi“
- Meridian Hukum. “PP No. 33 Tahun 2026“
- “PP No. 33 Tahun 2026“
- RSM Indonesia. “PP 33/2026: Six Implementation Priorities before 16 January 2027“
- “Ketentuan Record of Processing Activities dalam UU PDP“
- Teknologi bisnis. “Penerapan Aturan PP Pelindungan Data Pribadi Butuh Dukungan Otoritas Independen“
- Teknologi bisnis. “Pembentukan Badan PDP Dipercepat, Implementasi UU PDP Dinilai Belum Efektif“
- Teknologi bisnis. “Lembaga PDP Sudah Harmonisasi, Tinggal Tunggu Restu Prabowo“