



PP 33/2026 mewajibkan pengendali menetapkan masa retensi melalui dokumen kebijakan yang memuat, antara lain, jenis dan komponen data pribadi, ketentuan untuk prosesor, dan dasar hukumnya. Pada tanda tangan elektronik, perubahan informasi setelah penandatanganan harus dapat diketahui, sehingga pemisahan paling realistis dilakukan pada komponen di luar dokumen final, seperti data verifikasi identitas dan salinan di sistem lain. Kewajiban menghapus berjalan berdampingan dengan kewajiban simpan, misalnya catatan dan bukti pembukuan yang wajib disimpan 10 tahun menurut UU Dokumen Perusahaan.
PP 33/2026 mendefinisikan Masa Retensi sebagai periode pemrosesan data pribadi yang diperlukan untuk mencapai tujuan pemrosesan dan/atau karena kewajiban hukum lainnya (Pasal 1 angka 23). Definisi itu menambatkan retensi pada tujuan, bukan pada wadah tempat data disimpan.
Pasal berikutnya menerjemahkan definisi itu menjadi kewajiban. Pasal 75 meminta pengendali menetapkan masa retensi melalui dokumen kebijakan Masa Retensi. Pasal 82 ayat (1) mewajibkan penghapusan, antara lain ketika data tidak lagi diperlukan untuk mencapai tujuan pemrosesan atau ketika subjek data menarik persetujuannya. Keduanya berlaku mulai 16 Januari 2027.
Dokumen bertanda tangan biasanya diperlakukan sebagai pengecualian karena dapat dibutuhkan sebagai bukti. UU ITE Pasal 6 menganggap dokumen elektronik sah sepanjang informasinya dapat diakses, ditampilkan, dijamin keutuhannya, dan dapat dipertanggungjawabkan.
Persoalannya, satu proses tanda tangan menghasilkan lebih dari dokumen. Ada data verifikasi identitas, data tanda tangan dan sertifikat, jejak audit, serta salinan di sistem lain, dan tujuan masing-masing belum tentu sama dengan tujuan dokumennya.
Yoga Suharya Dipura, S.H., IDPP, ICEP, GRCP, praktisi pelindungan data pribadi dan GRC di sektor jasa keuangan, terlibat dalam penyusunan RoPA dan rencana penanganan kegagalan pelindungan data di tingkat grup usaha, serta pernah menangani DPIA dan PDPA Singapura di sektor asuransi.
Ketika ditanya di mana keputusan retensi paling sering keliru, ia menunjuk kebiasaan menyimpan dokumen bertanda tangan sebagai satu kesatuan.
Satu tanda tangan, enam komponen data
Bagi Yoga, keputusan retensi dimulai dari memecah, bukan dari dokumennya.
Praktisi pelindungan data pribadi dan GRC sektor jasa keuangan, Yoga Suharya Dipura, mengatakan, “Menurut saya, retensi tentunya ada pada setiap komponen data,” tuturnya, Selasa (13/10/2026).
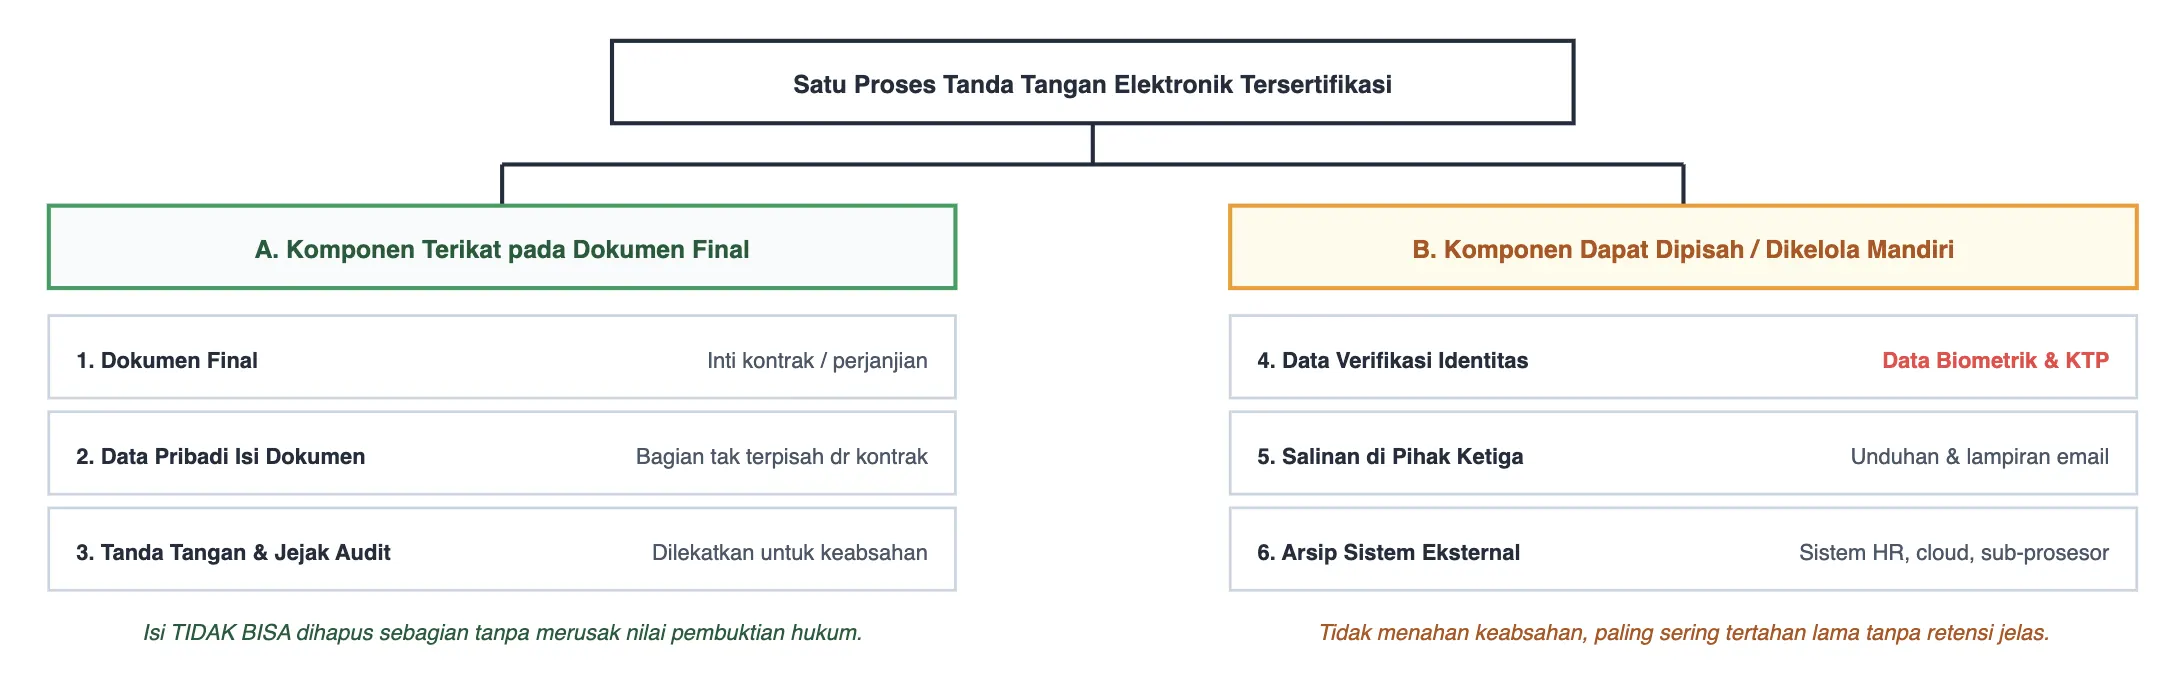
Ia mencontohkan dokumen final dan bukti keabsahan tanda tangan digitalnya sebagai komponen yang masing-masing perlu memiliki aturan retensi sendiri. Dua contoh itu dapat diperluas menjadi peta komponen yang lazim dihasilkan satu proses tanda tangan elektronik tersertifikasi.
Gambar 1. Pemetaan Dekomposisi 6 Komponen Data TTE (Aturan Retensi)
Sumber: Kerangka editorial Mekari Sign, (2026)
Tabel itu tidak menentukan berapa lama setiap komponen disimpan, karena jawabannya bergantung pada tujuan dan kewajiban hukum masing-masing perusahaan. Yang ditunjukkan tabel adalah bahwa enam komponen itu tidak otomatis memiliki jawaban yang sama.
Data verifikasi identitas layak mendapat perhatian pertama. Jika verifikasi memakai pemindaian wajah, datanya tergolong data biometrik, salah satu data pribadi bersifat spesifik dalam Pasal 6 ayat (1) PP 33/2026.
Data ini diproses untuk tujuan yang sempit, yaitu memastikan identitas sebelum sertifikat elektronik terbit. Menyimpannya setelah tujuan itu tercapai menambah risiko tanpa menambah nilai pembuktian dokumen.
Verifikasi itu juga melibatkan pihak lain. Permenkominfo 11/2022 memberi Penyelenggara Sertifikasi Elektronik (PSrE) wewenang memeriksa kebenaran identitas calon pemilik sertifikat (Pasal 19 huruf a), sehingga salinan data verifikasi dapat berada di luar sistem perusahaan.
Di mana keputusan retensi keliru?
Menurut pengamatan Yoga, kekeliruan yang paling umum adalah menyimpan dokumen bertanda tangan sebagai satu paket, tanpa memecahnya sesuai tujuan setiap komponen data di dalamnya.
“Banyak company atau enterprise turut mencampuradukkan dokumen yang memuat tanda tangan, tidak memecahnya satu per satu dokumen sesuai tujuan setiap komponen pemrosesan datanya,” ujarnya.
Akibatnya dapat dibaca dari logika PP 33/2026. Ketika semua komponen disimpan sebagai satu paket, masa simpan terpanjang ikut berlaku bagi semua komponen. Data yang tujuannya sudah tercapai tetap tersimpan, padahal Pasal 82 ayat (1) mewajibkan penghapusan data yang tidak lagi diperlukan untuk tujuan pemrosesan.
Kewajiban itu juga menjangkau vendor. Pasal 88 meminta pengendali yang menunjuk prosesor untuk memberitahukan dan memerintahkan penghapusan atau pemusnahan data kepada prosesor tersebut. Paket yang tidak pernah dipecah membuat perintah itu sulit dirumuskan, karena perusahaan sendiri tidak tahu komponen mana yang sudah melewati masa retensinya.
Pola serupa terlihat di luar Indonesia. Laporan Coordinated Enforcement Framework 2025 European Data Protection Board, yang diadopsi 10 Februari 2026, merangkum pemeriksaan 32 otoritas pelindungan data terhadap 764 pengendali. Laporan itu mencatat tujuh tantangan berulang, termasuk kesulitan menetapkan masa retensi dan menghapus data di sistem cadangan.
Temuan itu lahir di bawah GDPR, bukan hukum Indonesia, sehingga hanya dipakai sebagai pembanding praktik. Polanya tetap sejalan dengan pengamatan Yoga. Retensi sulit dijalankan ketika tidak ditetapkan per jenis data, dan salinan di sistem lain mudah terlupakan.
Baca juga: Arsip Digital: Pengertian, Manfaat, dan Cara Membuatnya
Tanda tangan tersertifikasi tidak bisa dipreteli
Pemecahan per komponen punya batas teknis. UU ITE Pasal 1 angka 12 mendefinisikan tanda tangan elektronik sebagai informasi elektronik yang dilekatkan, terasosiasi, atau terkait dengan informasi elektronik lain untuk verifikasi dan autentikasi.
Pasal 11 ayat (1) huruf d mensyaratkan setiap perubahan terhadap informasi elektronik yang terkait dengan tanda tangan setelah waktu penandatanganan dapat diketahui.
Konsekuensinya bagi retensi cukup tegas. Menghapus atau menyamarkan data pribadi di dalam dokumen yang sudah ditandatangani akan terbaca sebagai perubahan, sehingga dokumen itu kehilangan nilai pembuktiannya sebagai versi yang disepakati.
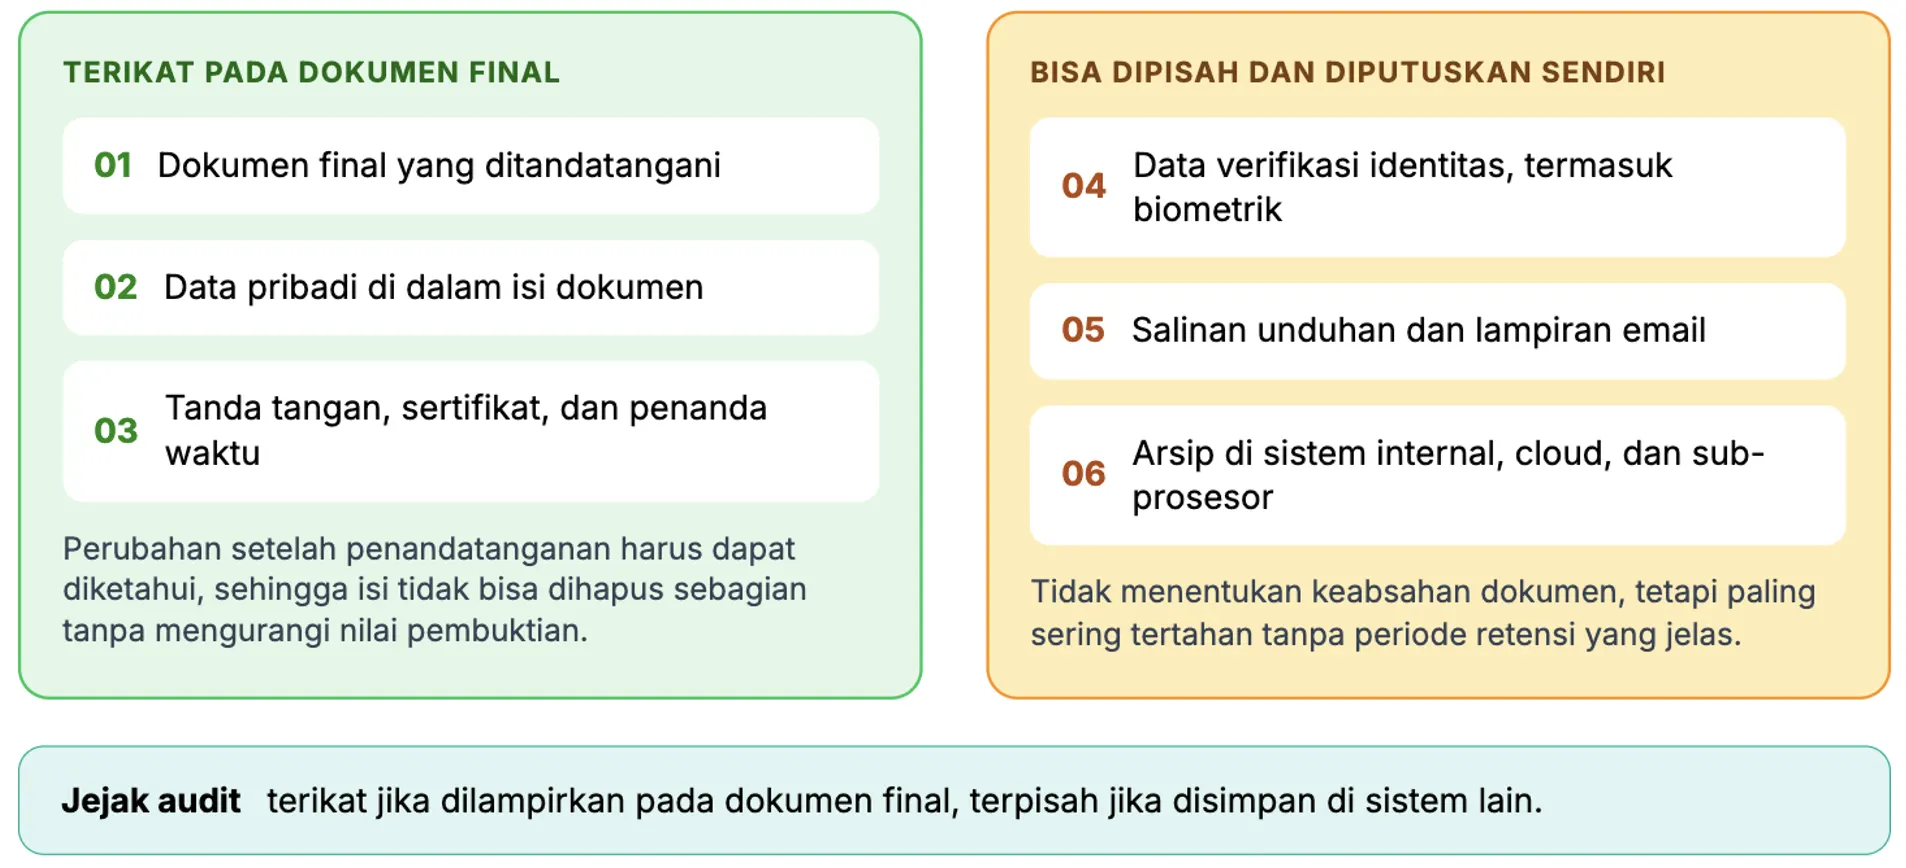
Selama dokumen masih diperlukan sebagai bukti, dokumen final, data pribadi di dalamnya, serta tanda tangan dan sertifikatnya praktis disimpan dan dihapus bersama.
Umur keabsahan tanda tangan juga perlu dijaga, karena sertifikat elektronik memiliki masa berlaku. Permenkominfo 11/2022 Pasal 37 mengatur preservasi tanda tangan elektronik untuk periode jangka panjang, yang harus mampu memvalidasi tanda tangan tersertifikasi, mempertahankan status keabsahannya, dan membuktikan keabsahannya sejak preservasi dilakukan. Pembahasan teknisnya dapat dibaca dalam Long-Term Validation tanda tangan digital.
Gambar 2 – Komponen Mana yang Terikat pada Dokumen Bertanda Tangan, Mana yang Bisa Dipisah
Sumber: Kerangka editorial Mekari Sign, (2026)
Ruang pemisahan yang nyata justru ada di luar dokumen final, yaitu data verifikasi identitas, salinan unduhan dan lampiran email, data yang tersalin ke sistem internal, serta arsip di platform pihak ketiga. Komponen ini tidak menentukan keabsahan dokumen, tetapi paling sering tertahan tanpa periode yang jelas.
Menyimpan bukti, belum tentu dokumennya
Yoga menawarkan cara pandang yang lebih tajam terhadap kebiasaan menyimpan semuanya. Dalam konteks pengumpulan dokumen yang disertai tanda tangan, ia berpendapat yang perlu dipertahankan belum tentu seluruh dokumennya.
“Perusahaan bisa menyimpan bukti tanda tangannya, bukan dokumennya,” katanya.
Pandangan itu paling relevan ketika tujuan pemrosesan hanya membutuhkan bukti bahwa seseorang telah menandatangani, bukan seluruh isi dokumennya. Untuk kontrak yang masih dapat dipersoalkan, bagian sebelumnya menunjukkan isi dan tanda tangan tidak bisa dipisahkan tanpa mengorbankan pembuktian.
Pandangan Yoga karena itu perlu dibaca bersama batas yang ditetapkan regulasi.
UU PDP sendiri memberi ruang pengecualian. Pasal 16 ayat (2) huruf g menyebut data dimusnahkan atau dihapus setelah masa retensi berakhir, kecuali ditentukan lain oleh peraturan perundang-undangan. Salah satu ketentuan lain itu adalah UU Nomor 8 Tahun 1997 tentang Dokumen Perusahaan.
Pasal 11 ayat (1) UU 8/1997 mewajibkan catatan, bukti pembukuan, dan sebagian data pendukung administrasi keuangan disimpan 10 tahun sejak akhir tahun buku. Dokumen lainnya disimpan berdasarkan nilai gunanya (ayat (3)), dan kewajiban simpan itu tidak menghilangkan fungsi dokumen sebagai alat bukti sesuai ketentuan daluwarsa tuntutan (ayat (5)). Pasal 19 ayat (3) bahkan membebankan tanggung jawab atas kerugian kepada pimpinan perusahaan jika dokumen dimusnahkan sebelum masa wajib simpannya habis.
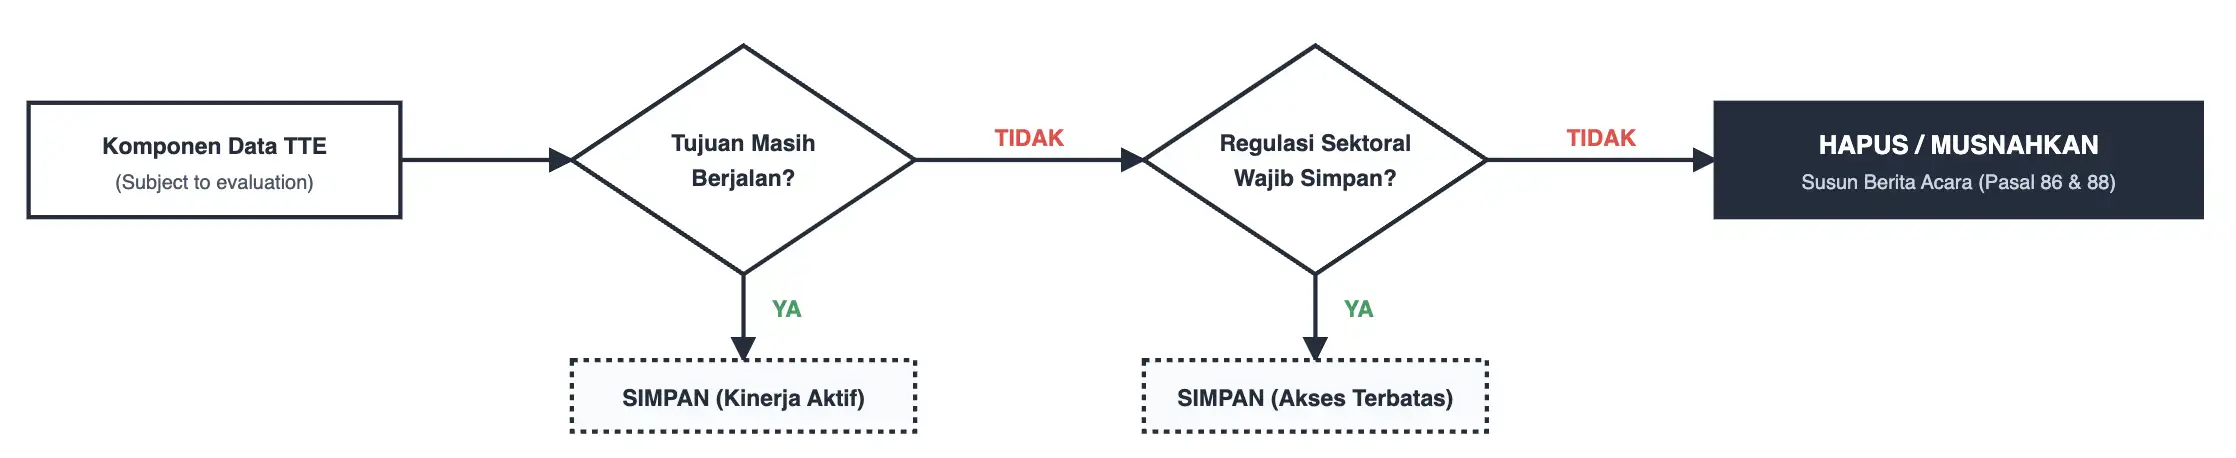
Jadi, setiap komponen perlu melewati dua pertanyaan, yaitu apakah tujuan pemrosesannya masih berjalan dan apakah ada regulasi yang mewajibkannya tetap disimpan. Komponen baru masuk antrean penghapusan jika kedua jawabannya tidak.
Gambar 3. Alur Keputusan Penghapusan Komponen Data
Sumber: Kerangka editorial Mekari Sign, (2026)
Sebelum menetapkan periode retensi, petakan regulasi sektoral yang berlaku bagi jenis dokumen tersebut. Kebijakan retensi yang hanya merujuk aturan PDP berisiko memusnahkan dokumen yang masih wajib disimpan, dan risiko itu menurut UU 8/1997 jatuh pada pimpinan perusahaan.
Dari matriks ke kebijakan retensi
Yoga merekomendasikan alat kerja yang konkret untuk menjalankan pemecahan itu.
“Perusahaan perlu mengatur log atau matriks per komponen data pada masing-masing dokumen untuk setiap dokumen yang membutuhkan tanda tangan, lengkap dengan dasar hukum atau alasan bisnisnya,” paparnya.
Ia menambahkan, aturan retensi itu juga perlu diterapkan di sistem internal perusahaan dan di setiap platform tempat arsip disimpan, termasuk cloud, pihak ketiga, dan sub-prosesor. Matriks tersebut sejalan dengan isi minimum dokumen kebijakan Masa Retensi dalam Pasal 75 ayat (2), sekaligus mengisi unsur masa retensi yang wajib ada di [RoPA perusahaan](URL DS1 setelah terbit).
Tabel 2 – Isi Minimum Kebijakan Masa Retensi dan Penerapannya pada Alur Tanda Tangan
| Isi minimum Pasal 75 ayat (2) | Penerapan pada alur tanda tangan |
| Definisi dan periode Masa Retensi | Periode ditetapkan per komponen, dengan komponen terikat mengikuti dokumen final |
| Ketentuan Masa Retensi arsip dan ketentuan lainnya | Dikaitkan dengan jadwal retensi arsip menurut UU 8/1997 dan regulasi sektoral |
| Subjek data pribadi yang diatur | Penanda tangan internal, penanda tangan eksternal, dan pihak yang namanya tercantum di dokumen |
| Jenis dan komponen data pribadi | Enam komponen pada Tabel 1 |
| Ketentuan deidentifikasi, jika diperlukan | Berlaku jika data alur tanda tangan dipakai untuk statistik atau analitik |
| Metode pemusnahan | Termasuk salinan unduhan, lampiran email, dan cetakan dokumen bertanda tangan |
| Ketentuan untuk prosesor | Retensi dan penghapusan di platform tanda tangan dan sub-prosesornya |
| Penanggung jawab | Pemilik proses per alur dokumen |
| Dokumentasi dan pemberitahuan | Berita acara penghapusan atau pemusnahan dan pemberitahuan kepada subjek data |
| Dasar hukum, jika retensi karena kewajiban hukum | Pasal atau regulasi yang menahan komponen tertentu |
Sumber: Diolah dari PP 33/2026 Pasal 75 ayat (2), (2026)
Penghapusan juga memiliki prosedur. Pasal 86 PP 33/2026 meminta, antara lain, laporan kegiatan penghapusan atau pemusnahan disusun dalam berita acara. Berita acara itu sulit disusun jika perusahaan tidak tahu komponen mana yang dihapus dan di sistem mana komponen itu berada.
Bagi perusahaan yang memakai Mekari Sign, jejak audit terlampir sebagai Sertifikat Penyelesaian pada dokumen final, sehingga jejak audit itu tersimpan dan terhapus bersama dokumennya. Matriks retensi perusahaan cukup mencatatnya sebagai komponen terikat, lalu memusatkan keputusan pada komponen yang tersalin ke luar platform.
Retensi yang bisa dijelaskan
Dokumen bertanda tangan disimpan lama karena perusahaan ingin dapat membuktikan sesuatu di kemudian hari. Pengamatan Yoga mengingatkan bahwa yang perlu dibuktikan sering kali lebih sempit dari seluruh data yang ikut tersimpan, dan siklus hidup kontrak tidak selalu sama panjang dengan umur data di sekitarnya.
Menjelang 16 Januari 2027, kebijakan retensi yang kuat adalah kebijakan yang dapat menjelaskan mengapa setiap komponen masih disimpan, dan siapa yang memutuskan kapan komponen itu dihapus. Komponen yang tidak memiliki jawaban atas dua pertanyaan itu kemungkinan besar sudah melewati masa retensinya.
Referensi
- Pemerintah Republik Indonesia. “Peraturan Pemerintah Nomor 33 Tahun 2026 tentang Peraturan Pelaksanaan Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi“
- Pemerintah Republik Indonesia. “Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi“
- Pemerintah Republik Indonesia. “Undang-Undang Nomor 8 Tahun 1997 tentang Dokumen Perusahaan“
- Kementerian Komunikasi dan Informatika. “Peraturan Menteri Komunikasi dan Informatika Nomor 11 Tahun 2022 tentang Tata Kelola Penyelenggaraan Sertifikasi Elektronik“
- “PP No. 33 Tahun 2026“
- European Data Protection Board. “Report on the 2025 Coordinated Enforcement Action on the Right to Erasure“