



- PP 33/2026 berlaku 16 Januari 2027. Pemrosesan oleh prosesor, termasuk prosesor lain yang dilibatkannya, tetap menjadi tanggung jawab pengendali (Pasal 13 ayat (3) dan Pasal 15 ayat (5)). Perjanjian penunjukan prosesor wajib memuat paling sedikit 11 hal, termasuk mekanisme audit dan pelibatan prosesor lain (Pasal 14). Praktisi PDP Yoga Suharya Dipura melihat peran paling sering kabur di empat titik, dan menyarankan RoPA yang merinci proses tanda tangan sebagai langkah pertama.
Satu tanda tangan elektronik tersertifikasi jarang hanya melibatkan dua pihak. Dokumen dikirim lewat platform tanda tangan, identitas penanda tangan dicocokkan lewat layanan verifikasi, lalu sertifikat elektronik diterbitkan oleh Penyelenggara Sertifikasi Elektronik (PSrE). Setiap mata rantai menyentuh data pribadi: foto KTP, swafoto, isi dokumen, hingga jejak audit.
Mulai 16 Januari 2027, rantai itu diuji oleh Peraturan Pemerintah Nomor 33 Tahun 2026 tentang Peraturan Pelaksanaan UU Pelindungan Data Pribadi (PP 33/2026).
PP yang ditetapkan dan diundangkan pada 16 Juli 2026 ini menegaskan prinsip yang berat bagi perusahaan pengguna: pemrosesan oleh prosesor yang ditunjuk tetap menjadi tanggung jawab pengendali (Pasal 13 ayat (3)), termasuk ketika prosesor itu melibatkan prosesor lain (Pasal 15 ayat (5)).
Masalahnya, banyak perusahaan belum tahu persis seberapa panjang rantai itu, apalagi siapa memegang peran apa. Itu pengamatan Yoga Suharya Dipura, S.H., IDPP, ICEP, GRCP, Integrated Governance and Compliance Senior Analyst di Astra Financial.
Di grup usaha tersebut, ia terlibat dalam pemetaan aliran data, penyusunan Record of Processing Activities (RoPA), dan Data Breach Management Plan. Sebelumnya, di sektor asuransi, ia menangani due diligence vendor pihak ketiga dan kerangka penanganan kegagalan pelindungan data.
Mengapa proses tanda tangan sering luput dari peta data perusahaan?
Proses tanda tangan kerap tercatat di RoPA hanya sebagai satu baris, padahal di dalamnya ada beberapa jenis data dan beberapa pihak. Yoga mengatakan:
“Masih banyak grup usaha yang belum mencatat proses penandatanganan dokumen ke dalam peta pemrosesan data perusahaan. Kalaupun ada, biasanya hanya tercatat di bagian signature atau e-sign saja, tanpa rincian data verifikasi identitas, data di dalam dokumen, atau jejak audit,” tuturnya, Selasa (13/10/2026).
Yoga menyebut tiga penyebab:
- Arus data yang deras. Penandatanganan adalah titik perpindahan data yang rutin dan cepat, mengikuti kebutuhan bisnis, sehingga celah pencatatan terus muncul.
- Kepemilikan proses yang tersebar. Satu akun layanan tanda tangan digital bisa dipakai beberapa departemen sekaligus.
- Satu dokumen, banyak tujuan. Satu dokumen sering ditandatangani untuk lebih dari satu tujuan pemrosesan, yang ia sebut blending agreement.
Celah ini berbenturan langsung dengan PP 33/2026. Pasal 74 ayat (2) meminta rekaman pemrosesan memuat, antara lain, pihak yang dapat mengakses data, pemetaan aliran data, masa retensi, dan rincian transfer.
Satu baris bertuliskan “e-sign” tidak menjawab satu pun unsur tersebut. Pasal 74 ayat (3) menambah lapisan: pengendali wajib memastikan prosesornya juga merekam kegiatan pemrosesan.
Siapa saja yang memproses data dalam satu tanda tangan tersertifikasi?
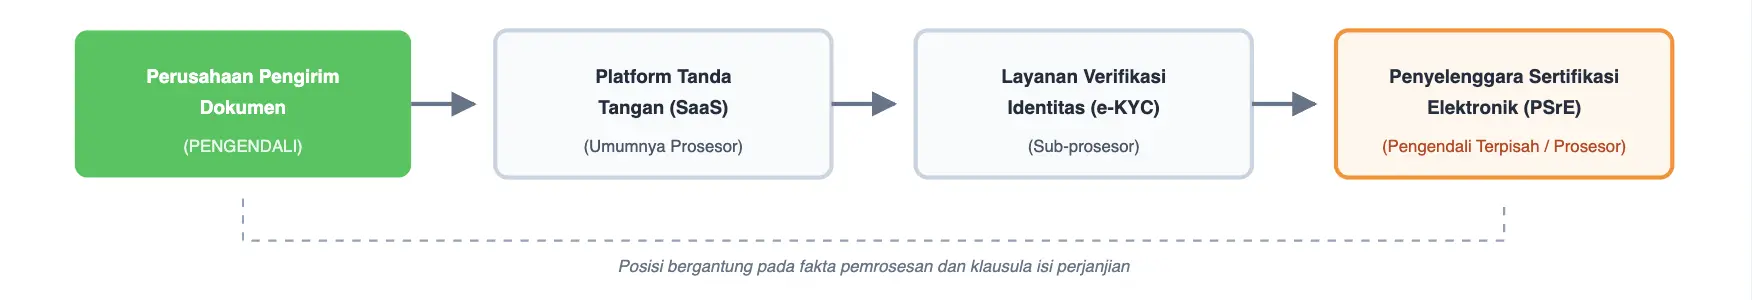
Peran ditentukan oleh fungsi, bukan oleh label di kontrak. PP 33/2026 mendefinisikan pengendali sebagai pihak yang menentukan tujuan dan melakukan kendali pemrosesan, sedangkan prosesor memproses data atas nama pengendali (Pasal 1 angka 4 dan 5).
Gambar 1. Empat Pihak yang Dapat Memproses Data dalam Satu Tanda Tangan Tersertifikasi
Sumber: Kerangka editorial Mekari Sign, (2026)
Tabel berikut adalah analisis editorial atas posisi yang mungkin, bukan kesimpulan hukum. Posisi akhir setiap pihak bergantung pada siapa yang benar-benar memutuskan tujuan dan cara pemrosesan, serta pada isi perjanjiannya.
Tabel 1 — Pihak dalam rantai tanda tangan tersertifikasi dan posisi perannya
| Pihak | Data yang diproses | Posisi yang mungkin | Yang perlu dipastikan perusahaan |
| Perusahaan pengirim dokumen | Isi dokumen, data penanda tangan internal dan eksternal | Pengendali | Dasar dan tujuan pemrosesan untuk setiap jenis dokumen |
| Platform tanda tangan elektronik | Dokumen, identitas penanda tangan, jejak audit | Prosesor, sejauh bekerja atas perintah perusahaan | Data apa yang dipakai platform untuk kepentingannya sendiri |
| Layanan verifikasi identitas (eKYC) | Foto KTP, swafoto, data biometrik | Sering menjadi prosesor lain (sub-prosesor) dari platform | Persetujuan tertulis perusahaan atas pelibatannya (Pasal 15 ayat (2)) |
| PSrE | Identitas pemilik sertifikat, arsip penerbitan sertifikat | Belum tentu prosesor; dapat menjadi pengendali untuk kegiatan sertifikasi | Kewajiban yang ditanggung PSrE sendiri menurut regulasi sertifikasi elektronik |
Sumber: Analisis editorial Mekari Sign berdasarkan PP 33/2026 dan Permenkominfo 11/2022 (2026)
Data biometrik dan foto wajah yang dipakai untuk verifikasi biometrik tergolong data pribadi bersifat spesifik menurut UU PDP (Pasal 4 ayat (2)). Artinya, mata rantai verifikasi identitas adalah bagian paling sensitif dari seluruh proses.
Posisi PSrE layak dicermati. Permenkominfo Nomor 11 Tahun 2022 mewajibkan PSrE yang beroperasi di Indonesia berbadan hukum dan berdomisili di Indonesia (Pasal 4), dan penyelenggaraan transaksi elektronik wajib memakai sertifikat elektronik yang diterbitkan PSrE Indonesia (Pasal 24 ayat (1)).
Regulasi yang sama membebankan kewajiban langsung kepada PSrE: memeriksa identitas pemohon, mengelola dan mengamankan sistem penyimpan identitas pemilik sertifikat, memberitahukan perjanjian pemilik dan kebijakan privasi, serta menyimpan arsip (Pasal 21 ayat (1)).
Kewajiban yang lahir dari regulasi sertifikasi, bukan dari perintah perusahaan, membuka kemungkinan PSrE berperan sebagai pengendali untuk kegiatan penerbitan sertifikat. Konsekuensinya berbeda. Jika PSrE adalah prosesor, perusahaan wajib mengikatnya lewat perjanjian penunjukan prosesor (Pasal 14).
Jika PSrE adalah pengendali untuk kegiatan tertentu, hubungan itu perlu dipetakan sebagai pengendali terpisah, atau sebagai pengendali bersama yang mensyaratkan perjanjian tertulis dan tanggung jawab tanggung renteng (Pasal 11 dan Pasal 12).
Baca juga: Apa Itu Tanda Tangan Elektronik Tersertifikasi dan Dasar Hukumnya
Di titik mana peran pengendali dan prosesor paling sering kabur?
Yoga menunjuk empat titik: verifikasi subjek data, akun pihak luar yang ikut menandatangani, struktur grup usaha yang berbeda-beda, dan vendor yang memakai data untuk kepentingannya sendiri. Keempatnya muncul di rantai tanda tangan tersertifikasi.
Tabel 2 — Empat titik rawan dan pertanyaan yang perlu dijawab pengendali
| Titik rawan (menurut Yoga) | Mengapa perannya kabur | Pegangan regulasi |
| Verifikasi subjek data | Data identitas mengalir ke layanan yang sering tidak dikontrak langsung oleh perusahaan | Prosesor lain hanya boleh dilibatkan dengan persetujuan tertulis pengendali dan lewat perjanjian tertulis yang menjaga tingkat pelindungan yang sama (Pasal 15 ayat (2) dan (4)) |
| Akun penanda tangan pihak luar | Pelanggan, mitra, atau calon karyawan menandatangani lewat akun di platform, tetapi tetap subjek data perusahaan | Hak dan kewajiban para pihak, termasuk siapa melayani permintaan subjek data, wajib diatur dalam perjanjian (Pasal 14 huruf g) |
| Struktur grup usaha | Satu akun dipakai lintas entitas atau departemen, sehingga sulit menunjuk pengendali untuk dokumen tertentu | Setiap pengendali wajib merekam seluruh kegiatan pemrosesannya sendiri (Pasal 74 ayat (1)) |
| Vendor yang memakai data untuk kepentingannya sendiri | Batas antara layanan untuk perusahaan dan pengembangan produk vendor tidak tertulis | Prosesor wajib memproses berdasarkan perintah pengendali; pemrosesan di luar perintah dan tujuan pengendali menjadi tanggung jawab prosesor (Pasal 51 UU PDP) |
Sumber: Wawancara dengan Yoga Suharya Dipura (13/10/2026); diolah dari PP 33/2026 dan UU 27/2022
Titik terakhir sering disalahpahami sebagai jalan keluar. Secara hukum, vendor yang keluar dari perintah memang menanggung akibatnya.
Dalam praktik, perusahaan baru dapat menunjukkan bahwa vendor keluar dari perintah jika perintah dan tujuan pemrosesan terdokumentasi sejak awal. Tanpa dokumen itu, garis tanggung jawab kembali kabur.
Konsekuensi kekaburan peran, menurut Yoga, muncul pada dua momen: ketika terjadi insiden, dan ketika subjek data menggunakan haknya, seperti hak atas informasi, hak portabilitas, atau hak memperbarui data.
“Perusahaan sebagai pengendali data pribadi tetap menjadi penanggung jawab terhadap subjek data pribadi. Perusahaan tidak akan terlepas dari akuntabilitas ini. Eksposur dan dampak ketika terjadi masalah diarahkan ke perusahaan langsung,” ujarnya.
Bagi Yoga, titik lemah terbesar ada pada kesadaran pihak ketiga.
“Tekankan lagi peran pengendali data dan prosesor kepada pihak ketiga karena hal ini sangat rentan. Masih banyak pihak ketiga yang belum aware terhadap pelindungan data pribadi,” katanya.
Apa yang wajib ada di perjanjian dengan penyedia tanda tangan tersertifikasi?
Pasal 14 PP 33/2026 mewajibkan perjanjian penunjukan prosesor memuat paling sedikit 11 hal, mulai dari cakupan dan cara pemrosesan sampai mekanisme audit, pelibatan prosesor lain, dan narahubung bersama.
Tabel berikut menerjemahkan kesebelas hal itu menjadi pertanyaan yang dapat diajukan kepada penyedia tanda tangan tersertifikasi sebelum kontrak ditandatangani, sebagai pelengkap perjanjian vendor yang sudah ada.
Tabel 3 — Sebelas isi wajib perjanjian prosesor dan pertanyaan untuk penyedia
| Isi minimum Pasal 14 | Pertanyaan untuk penyedia tanda tangan tersertifikasi |
| a. Cakupan pemrosesan | Data apa yang diproses atas nama perusahaan, dan apa yang diproses untuk kepentingan penyedia sendiri? |
| b. Cara pemrosesan | Di sistem dan lokasi mana dokumen serta data verifikasi diproses dan disimpan? |
| c. Jenis dan tujuan pemrosesan | Apakah tujuan terbatas pada penandatanganan dan verifikasi identitas? |
| d. Jenis data pribadi | Apakah data biometrik ikut diproses, dan oleh pihak mana? |
| e. Kategori subjek data | Penanda tangan internal, eksternal, atau keduanya? |
| f. Jangka waktu pemrosesan | Kapan data dihapus setelah layanan selesai, dan bagaimana penghapusannya dibuktikan? |
| g. Hak dan kewajiban para pihak | Siapa melayani permintaan subjek data atas data yang tersimpan di sistem penyedia? |
| h. Pengawasan, dokumentasi, audit, dan inspeksi | Apakah perusahaan dapat mengaudit atau meminta bukti kontrol secara berkala? |
| i. Penyelesaian sengketa | Forum apa yang dipakai jika terjadi sengketa pelindungan data? |
| j. Pelibatan prosesor lain | Siapa saja sub-prosesornya, dan bagaimana perubahan daftar itu diberitahukan? |
| k. Narahubung bersama | Siapa narahubung pelindungan data di kedua pihak? |
Sumber: Diolah dari PP 33/2026 Pasal 14 (2026)
Perjanjian juga perlu menyentuh kewajiban di luar Pasal 14. Rekaman pemrosesan prosesor wajib memuat paling sedikit nama dan kontak prosesor, cakupan pemrosesan, rincian transfer, dan gambaran umum langkah keamanan (Pasal 74 ayat (5) PP 33/2026).
UU PDP juga mewajibkan pengendali mengawasi setiap pihak yang terlibat dalam pemrosesan di bawah kendalinya (Pasal 37).
Yoga menambahkan uji kesiapan vendor yang sering terlewat: apakah vendor punya kapabilitas respons insiden, SOP dan kebijakan penanganan kegagalan pelindungan data, serta RoPA dan penilaian dampak untuk pemrosesannya sendiri.
Alasannya ada di tenggat. Pengendali wajib memberi tahu subjek data dan Lembaga paling lambat 3 x 24 jam sejak kegagalan pelindungan data diketahui, sementara prosesor wajib melapor kepada pengendali pada kesempatan pertama (Pasal 114 PP 33/2026).
“Ketika terjadi insiden, SLA 3 x 24 jam langsung berlaku dan dihadapkan langsung kepada pengendali data pribadi, yaitu perusahaan,” kata Yoga.
Agar tenggat itu realistis, batas waktu dan isi laporan insiden kebocoran data dari vendor perlu ditulis eksplisit di perjanjian, bukan diserahkan pada frasa “sesegera mungkin”.
Jadikan daftar sub-prosesor, lokasi pemrosesan, dan mekanisme pemberitahuan perubahan sebagai lampiran perjanjian. Daftar itu sekaligus mengisi unsur pihak yang dapat mengakses data dan rincian transfer di RoPA perusahaan (Pasal 74 ayat (2)).
Pembanding datang dari Eropa. Dalam Opinion 22/2024 yang diadopsi pada 7 Oktober 2024, European Data Protection Board (EDPB) menyatakan pengendali harus setiap saat memiliki informasi identitas seluruh prosesor dan sub-prosesor, dan keputusan akhir untuk melibatkan sub-prosesor tertentu berada pada pengendali.
Opini itu berlaku di bawah GDPR, tetapi logikanya sejalan dengan Pasal 15 ayat (5) PP 33/2026. Perusahaan yang tidak tahu siapa sub-prosesor penyedia tanda tangannya akan sulit membuktikan bahwa ia telah mengawasi rantai tersebut.
Siapa di internal perusahaan yang memegang risikonya?
Risiko vendor tanda tangan elektronik dipegang pemilik proses bisnis yang memakai layanan itu, bukan oleh pejabat pelindungan data pribadi (PPDP). Ini pendirian Yoga.
“Tanggung jawabnya kembali ke pemilik proses bisnis yang menggunakan layanan vendor tersebut sebagai risk owner. PPDP di perusahaan mengoordinasikan, mengawasi, dan menjembatani ke C-level atau direksi sebagai pemegang keputusan akhir,” ujarnya.
Pembagian itu penting saat menyusun penilaian dampak. PP 33/2026 mewajibkan penilaian dampak sebelum pemrosesan berisiko tinggi, termasuk pemrosesan data spesifik, skala besar, teknologi baru, dan pencocokan data (Pasal 120). Verifikasi identitas berbasis biometrik dalam alur tanda tangan masuk ke kategori itu.
Yoga merumuskan elemen minimum penilaian dampak untuk alur penandatanganan yang memproses data spesifik:
- Arus masuk dan keluar setiap data: pengumpulan, penyimpanan, retensi, pemilik, dan kesesuaiannya dengan tujuan pemrosesan.
- Kesiapan respons insiden per proses, bukan hanya di tingkat perusahaan.
- Risiko terhadap subjek data.
- Dampak terhadap peran pengendali, prosesor, sub-prosesor, dan hubungan antarpengendali.
- Keterlibatan PPDP atau DPO di setiap penilaian, untuk melihat dampaknya pada proses bisnis yang sedang berjalan.
Retensi: putuskan per komponen, bukan per dokumen
Satu proses tanda tangan menghasilkan beberapa komponen data dengan kebutuhan simpan yang berbeda. Menurut Yoga, kesalahan paling umum adalah memperlakukan semuanya sebagai satu paket.
“Banyak perusahaan mencampuradukkan dokumen yang memuat tanda tangan, tidak memecahnya sesuai tujuan setiap komponen pemrosesan datanya. Perusahaan perlu mengatur log atau matriks per komponen data pada masing-masing dokumen, lengkap dengan dasar hukum atau alasan bisnisnya,” kata Yoga.
Aturan retensi itu, lanjutnya, juga harus berlaku di setiap platform tempat arsip tersimpan, termasuk cloud, pihak ketiga, dan sub-prosesor.
Pendekatan ini punya pijakan regulasi. Dokumen kebijakan masa retensi wajib memuat, antara lain, jenis dan komponen data serta ketentuan bagi prosesor (Pasal 75 ayat (2) PP 33/2026). Pengendali juga wajib menghapus data yang tidak lagi diperlukan untuk tujuannya (Pasal 82 ayat (1)).
Pemisahan komponen menjadi krusial karena dokumen final sering terikat kewajiban simpan sektoral yang panjang. Dokumen dasar pembukuan, misalnya, wajib disimpan 10 tahun (Pasal 28 ayat (11) UU KUP).
Tanpa pemisahan, data verifikasi identitas ikut tersimpan selama dokumen itu, padahal belum tentu masih dibutuhkan.
Tabel 4 — Matriks retensi per komponen dalam satu proses tanda tangan
| Komponen | Contoh data | Pertanyaan penentu retensi |
| Dokumen final | Kontrak kerja, perjanjian kredit, formulir persetujuan | Regulasi sektoral apa yang menetapkan masa simpannya? |
| Bukti keabsahan tanda tangan | Sertifikat elektronik, jejak audit | Berapa lama bukti diperlukan untuk pembuktian? |
| Data verifikasi identitas | Foto KTP, swafoto, data biometrik | Apakah masih diperlukan setelah identitas terverifikasi, dan di pihak mana data itu tersimpan? |
| Salinan di platform dan sub-prosesor | Arsip cloud vendor, cadangan | Kapan vendor menghapus, dan bagaimana penghapusan dibuktikan? |
| Arsip di PSrE | Identitas pemilik sertifikat, catatan penerbitan | Masa simpan mengikuti kewajiban arsip PSrE (Permenkominfo 11/2022 Pasal 21 ayat (1)); sudahkah tercatat di RoPA? |
Sumber: Diolah dari wawancara dengan Yoga Suharya Dipura (13/10/2026), PP 33/2026, dan Permenkominfo 11/2022
Satu langkah sebelum 16 Januari 2027
Dengan sekitar 12 minggu tersisa, Yoga menyarankan satu titik awal: RoPA yang dijalankan di semua lini bisnis, dengan proses tanda tangan dipetakan secara rinci.
Konteksnya tidak sederhana. Hingga pertengahan Oktober 2026, Lembaga Pelindungan Data Pribadi belum terbentuk secara resmi, dan pemerintah menyebut fungsi pelindungan data pribadi untuk sementara dijalankan Direktorat Jenderal Pengawasan Ruang Digital Kementerian Komunikasi dan Digital.
Namun, sanksi administratif dalam UU PDP, termasuk denda hingga 2 persen dari pendapatan tahunan, tetap menjadi acuan.
“PP ini bukan hanya aturan atau acuan semata, tetapi juga cara untuk menunjukkan pembuktian bagaimana pengendali data pribadi melindungi data pribadi dan hak subjek data pribadi. Semuanya kembali pada menjaga risiko reputasi perusahaan di hadapan subjek data pribadi,” tutur Yoga.
Dari jawaban Yoga, urutan kerjanya dapat dirangkum sebagai berikut:
- Petakan setiap proses yang memakai tanda tangan elektronik ke dalam RoPA, per komponen data, bukan sebagai satu baris “e-sign”.
- Identifikasi seluruh pihak ketiga dan sub-prosesornya, lalu beri tingkat risiko untuk setiap vendor.
- Tetapkan peran setiap pihak, yaitu pengendali, prosesor, atau pengendali bersama, dan tuangkan dalam perjanjian sesuai Pasal 14.
- Uji kesesuaian data dengan tujuan dalam perjanjian kerja sama, termasuk apakah data masih bisa dipakai di luar tujuan yang disepakati.
- Tetapkan retensi per komponen, termasuk di platform, cloud, dan sub-prosesor.
- Selaraskan prosedur insiden dengan vendor terhadap tenggat 3 x 24 jam.
Tanda tangan tersertifikasi memberi kepastian pada identitas penanda tangan. Kepastian yang sama belum tentu ada pada pembagian tanggung jawab atas data yang mengalir di belakangnya.
PP 33/2026 menjawab sebagian pertanyaan itu: perusahaan tetap bertanggung jawab atas prosesor dan sub-prosesornya. Sisanya bergantung pada keputusan yang dibuat sebelum kontrak ditandatangani, yaitu siapa memegang peran apa dan bagaimana hal itu dibuktikan.
Referensi
- Pemerintah Republik Indonesia. Peraturan Pemerintah Nomor 33 Tahun 2026 tentang Peraturan Pelaksanaan Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (salinan) · metadata LN 2026 (88)
- Kementerian Komunikasi dan Informatika. Peraturan Menteri Komunikasi dan Informatika Nomor 11 Tahun 2022 tentang Tata Kelola Penyelenggaraan Sertifikasi Elektronik.
- European Data Protection Board. Opinion 22/2024 on certain obligations following from the reliance on processor(s) and sub-processor(s), sebagaimana diulas Herbert Smith Freehills Kramer.
- Majalah ICT. Dua Tahun Prabowo-Gibran: Mengapa Lembaga Pelindungan Data Pribadi Belum Juga Terbentuk? (16 Oktober 2026)
- Wawancara Mekari Sign dengan Yoga Suharya Dipura, Selasa, 13 Oktober 2026.