



Hingga 3 November 2026, Direktorat Jenderal Kependudukan dan Pencatatan Sipil (Ditjen Dukcapil) Kementerian Dalam Negeri mencatat 21,04 miliar verifikasi Nomor Induk Kependudukan (NIK). Rata-rata, permintaan akses mencapai delapan juta kali per hari dari 7.833 lembaga pemerintah dan swasta yang bekerja sama, mulai dari layanan kesehatan, perbankan, hingga transportasi.
Angka tersebut menggambarkan skala pemanfaatan data kependudukan dalam layanan publik dan privat. Organisasi dapat memeriksa identitas seseorang dengan merujuk pada data yang dikelola pemerintah. Dalam praktiknya, proses ini membantu memastikan bahwa identitas yang digunakan sesuai dengan data kependudukan.
Namun, model verifikasi tersebut juga memiliki konsekuensi arsitektur. Layanan perlu terhubung dengan sistem yang menjadi sumber data untuk mengirimkan permintaan dan menerima hasil pemeriksaan. Ketergantungan pada koneksi dan ketersediaan layanan menjadi salah satu aspek yang perlu dipertimbangkan, terutama ketika verifikasi dilakukan di wilayah dengan keterbatasan jaringan.
Direktur Teknologi Informasi BPJS Kesehatan, Setiaji, melihat kemungkinan arah pengembangan yang berbeda. Menurutnya, verifikasi identitas ke depan dapat bergerak menuju penggunaan kredensial digital yang disimpan oleh pemiliknya, seperti dompet digital atau digital identity wallet.
Gagasan tersebut berkaitan dengan konsep verifiable credential (VC). Teknologi ini memungkinkan pihak tepercaya menerbitkan kredensial digital yang kemudian disimpan oleh pemilik dan diperiksa oleh pihak lain. Bagi organisasi, pendekatan tersebut membuka diskusi baru tentang cara memastikan identitas, meminimalkan pengumpulan data, dan menjaga kepercayaan dalam layanan digital.
Bagaimana cara membuktikan identitas dalam layanan digital?
Identitas digital dapat dibuktikan melalui dokumen fisik, pemeriksaan ke sistem sumber, atau kredensial digital yang diterbitkan pihak tepercaya dan dapat diverifikasi oleh layanan penerima.
Ada beberapa cara yang dapat digunakan untuk membuktikan identitas seseorang. Untuk memahami perubahan yang sedang dibicarakan, kita dapat melihat tiga pendekatan: kartu fisik, pemeriksaan ke pusat, dan kredensial digital yang disimpan oleh pemiliknya.
Gambar 1. Skala Pemanfaatan Data Kependudukan untuk Verifikasi Identitas
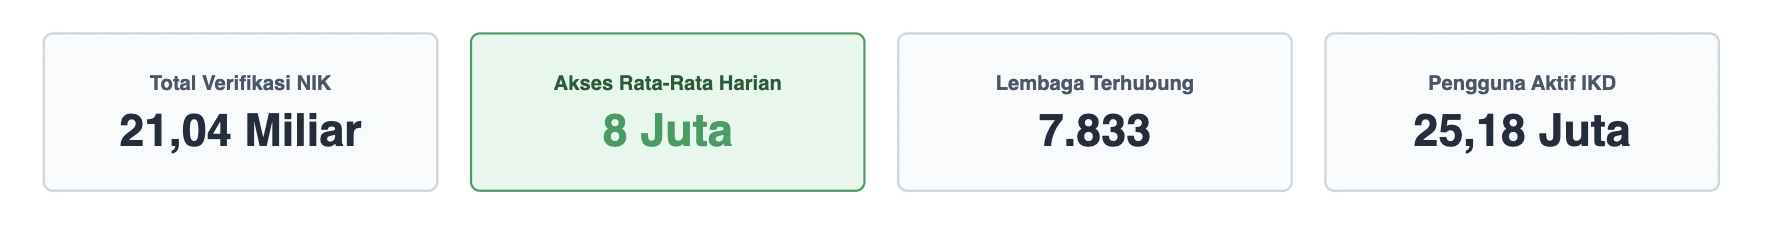
Sumber: Ditjen Dukcapil Kemendagri, 2026
Pendekatan pertama menggunakan kartu fisik. Petugas memeriksa dokumen identitas, kemudian mencocokkan informasi yang tercantum dengan orang yang datang. Proses ini bergantung pada keaslian dokumen, ketelitian petugas, dan prosedur pemeriksaan yang diterapkan. Dalam layanan yang memerlukan pemeriksaan identitas secara elektronik, organisasi juga dapat menggunakan proses e-KYC untuk memvalidasi identitas pengguna.
Pendekatan kedua mengandalkan pemeriksaan ke pusat. Layanan mengirimkan NIK atau data yang diperlukan ke sistem sumber, kemudian menerima hasil verifikasi. Model ini digunakan dalam berbagai layanan yang membutuhkan pencocokan identitas dengan data kependudukan.
BPJS Kesehatan, misalnya, menggunakan pendekatan biometrik untuk memastikan identitas peserta yang berhak memperoleh layanan. Pendekatan ini berkaitan dengan proses verifikasi identitas biometrik yang mencocokkan karakteristik biologis seseorang dengan data identitas yang tersimpan. Setiaji menjelaskan bahwa proses tersebut diperlukan agar fasilitas kesehatan dapat memastikan kesesuaian identitas orang yang dilayani.
“Kita harus bisa membedakan siapa yang eligible mendapat layanan kesehatan. Karena itu digunakan sistem biometrik untuk memastikan ini orang yang tepat atau bukan,” tutur Setiaji dalam wawancara pada Selasa (10/11/2026).
Pendekatan ketiga adalah penggunaan kredensial digital yang disimpan oleh pemiliknya. Setiaji menyebut verifiable credential sebagai salah satu arah pengembangan yang dapat mengubah cara identitas dibuktikan.
“Kalau selama ini kita cek ke pusat, sekarang yang dicek ada di individu, seperti wallet,” jelasnya.
Dalam konsep tersebut, pihak penerbit menerbitkan kredensial setelah melakukan pemeriksaan identitas. Pemilik kemudian menyimpan kredensial tersebut dalam dompet digital dan dapat menunjukkannya ketika membutuhkan layanan. Untuk memahami bagaimana bukti identitas digital dapat mendukung layanan kesehatan, organisasi juga perlu memperhatikan kebutuhan pengelolaan identitas digital pasien.
Tabel 1. Tiga Pendekatan untuk Membuktikan Identitas
| Aspek | Kartu fisik | Verifikasi terpusat | Kredensial digital |
| Media identitas | Kartu yang dibawa pemilik | Data pada sistem penerbit | Kredensial digital milik pengguna |
| Cara verifikasi | Petugas memeriksa kartu dan pemiliknya | Layanan meminta data langsung ke sistem sumber | Penerima memeriksa keaslian dan validitas kredensial |
| Koneksi internet | Tidak selalu diperlukan | Membutuhkan koneksi ke sistem sumber | Bergantung pada desain verifikasi |
| Data yang dibagikan | Informasi yang tercetak pada kartu | Data sesuai permintaan layanan | Atribut tertentu dapat dibagikan sesuai kebutuhan |
| Risiko utama | Kartu palsu atau digunakan orang lain | Gangguan koneksi atau sistem sumber | Kredensial dicuri, disalahgunakan, kedaluwarsa, atau dicabut |
Sumber: Diolah dari wawancara Setiaji dan W3C Verifiable Credentials Data Model 2.0.
Setiaji menggambarkan pendekatan tersebut melalui analogi autentikasi pada ponsel.
“Kredensial disimpan di kita, macam wallet, nanti tinggal di-scan. Verifikasi orang atau biometriknya ada di lokal. Contohnya, saat kita membuka HP, fingerprint-nya ada di HP, tidak perlu akses ke pusat,” ujarnya.
Analogi fingerprint tersebut membantu menjelaskan proses autentikasi lokal pada perangkat. Namun, autentikasi perangkat berbeda dari verifikasi kredensial digital.
Fingerprint yang digunakan untuk membuka ponsel memastikan bahwa pengguna dapat mengakses perangkat, sedangkan verifikasi kredensial perlu memastikan keaslian penerbit, integritas informasi, dan validitas kredensial yang ditunjukkan. Integritas tersebut dapat didukung oleh mekanisme kriptografi dan cara kerjanya untuk melindungi bukti digital dari perubahan yang tidak sah.
Perbedaan ini penting karena keberhasilan autentikasi pada perangkat tidak otomatis membuktikan bahwa seluruh informasi identitas di dalam kredensial benar dan masih berlaku. Prinsip pemeriksaan bukti digital juga relevan ketika organisasi perlu memeriksa keaslian tanda tangan elektronik, meskipun pemeriksaan tanda tangan elektronik dan verifikasi VC merupakan proses yang berbeda.
Apakah KYC dapat dilakukan sekali dan digunakan kembali?
Bisa, jika hasil pemeriksaan diterbitkan sebagai kredensial yang dapat digunakan kembali. Namun, setiap layanan tetap perlu memeriksa keaslian, masa berlaku, status pencabutan, dan kesesuaian kredensial.
Salah satu gagasan utama di balik penggunaan kredensial digital adalah mengurangi kebutuhan mengulang pemeriksaan identitas yang sama. Dalam gambaran arsitektur yang disampaikan Setiaji, pemeriksaan awal dilakukan ketika kredensial diterbitkan. Setelah itu, pemilik dapat menunjukkan kredensial tersebut ketika mengakses layanan lain.
“Proses KYC itu sekali saja, dan bisa dilakukan di awal untuk mengecek validitasnya. Begitu dipakai, tidak harus terkoneksi ke internet karena datanya sudah ada di sini,” kata Setiaji.
Gagasan tersebut menggambarkan kemungkinan penggunaan ulang hasil verifikasi identitas. Namun, bukan berarti satu kali proses KYC membuat seluruh layanan dapat menerima identitas seseorang tanpa pemeriksaan tambahan.
Pihak penerima tetap perlu memastikan bahwa kredensial berasal dari penerbit yang dipercaya, memiliki bukti keaslian yang valid, belum kedaluwarsa atau dicabut, serta memenuhi persyaratan layanan. Sebuah kredensial yang valid untuk satu kebutuhan juga belum tentu cukup untuk kebutuhan lain.
Sebagai contoh, organisasi dapat membutuhkan atribut identitas yang berbeda sesuai jenis layanan. Layanan tertentu mungkin hanya memerlukan konfirmasi usia atau status kepesertaan. Sementara itu, layanan lain dapat membutuhkan pemeriksaan tambahan sesuai tingkat risiko dan ketentuan yang berlaku.
Verifikasi kredensial perlu dibedakan dari penilaian kelayakan pengguna. Organisasi tetap harus menentukan atribut apa yang dibutuhkan, tingkat kepercayaan penerbit, dan persyaratan yang harus dipenuhi sebelum memberikan akses.
Arah pengembangan ini memiliki landasan standar internasional. Dalam ekosistem sertifikat elektronik Indonesia, peran penerbit tepercaya juga berkaitan dengan Penyelenggara Sertifikasi Elektronik (PSrE), meskipun fungsi PSrE tidak otomatis sama dengan seluruh peran issuer dalam ekosistem VC.
Pada 15 Mei 2025, World Wide Web Consortium (W3C) menetapkan Verifiable Credentials Data Model 2.0 sebagai rekomendasi standar.
W3C menjelaskan tiga peran utama dalam ekosistem VC. Pertama, issuer atau penerbit yang membuat dan menerbitkan kredensial. Kedua, holder atau pemegang yang menyimpan dan mengendalikan kredensial. Ketiga, verifier atau pihak yang memeriksa kredensial tersebut.
Standar ini juga mendukung prinsip data minimization, yaitu membatasi informasi yang dibagikan sesuai kebutuhan. Prinsip tersebut sejalan dengan pengelolaan privasi data dan pembatasan informasi pribadi dalam layanan digital. Dalam implementasi tertentu, pendekatan selective disclosure memungkinkan pemilik kredensial membagikan atribut tertentu tanpa harus membuka seluruh informasi yang dimilikinya.
Namun, kemampuan tersebut bergantung pada desain kredensial dan mekanisme teknis yang digunakan. W3C juga menegaskan bahwa keberhasilan verifikasi kriptografis tidak otomatis membuktikan kebenaran seluruh klaim dalam kredensial. Pihak penerima tetap perlu menilai apakah penerbit dan informasi di dalamnya memenuhi kebijakan yang berlaku.
Hal serupa berlaku untuk verifikasi tanpa koneksi internet. Kredensial yang disimpan di perangkat dapat mendukung mekanisme verifikasi lokal atau offline jika sistem dirancang untuk itu. Namun, pemeriksaan masa berlaku, status pencabutan, dan pembaruan informasi dapat membutuhkan mekanisme tambahan. Karena itu, penggunaan VC tidak otomatis menghilangkan seluruh ketergantungan pada koneksi internet.
Uni Eropa juga mengembangkan pendekatan identitas digital melalui Regulation (EU) 2024/1183 atau European Digital Identity Framework. Regulasi tersebut berlaku sejak 20 Mei 2024 dan menjadi dasar pengembangan European Digital Identity Wallet.
Setiap negara anggota diwajibkan menyediakan setidaknya satu dompet identitas digital sesuai tenggat yang dihitung berdasarkan berlakunya implementing acts terkait. European Commission menargetkan ketersediaan wallet pada akhir 2026. Regulasi tersebut juga mengatur kewajiban badan publik untuk menerima wallet ketika mereka mensyaratkan identifikasi dan autentikasi elektronik untuk mengakses layanan daring. Penggunaan wallet tetap menjadi pilihan warga.
Baca juga: Peran Tanda Tangan Digital dalam Digital Trust Bisnis Anda
Seberapa siap Indonesia mengembangkan identitas digital?
Indonesia telah memiliki fondasi identitas digital melalui Identitas Kependudukan Digital (IKD). Ditjen Dukcapil menempatkan IKD sebagai bagian dari pengembangan infrastruktur identitas digital nasional, dengan NIK sebagai identitas tunggal yang menghubungkan berbagai layanan publik.
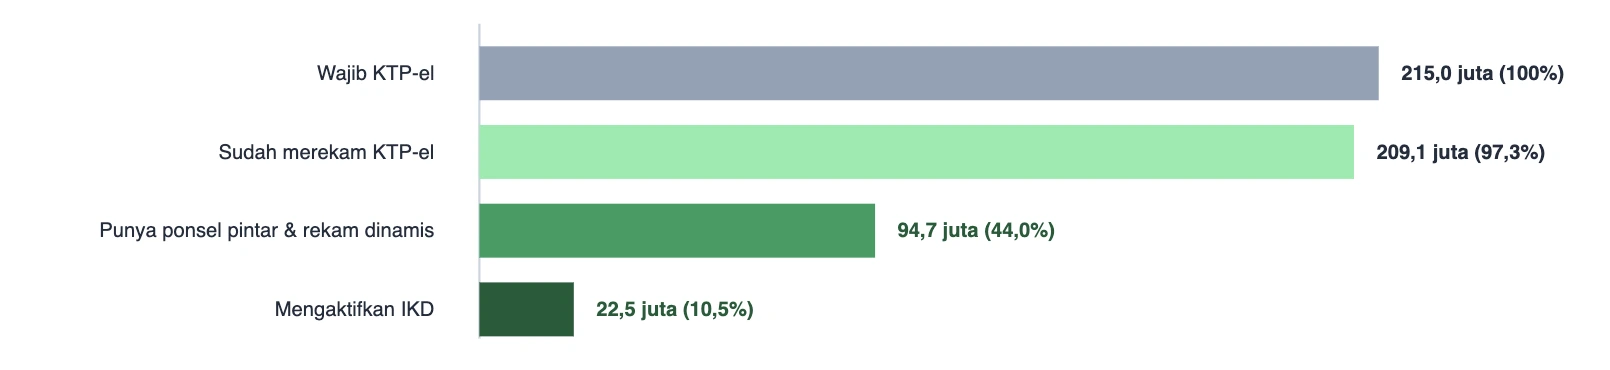
Gambar 2. Perkembangan Perekaman KTP-el dan Aktivasi IKD
Sumber: Ditjen Dukcapil Kemendagri, 2026.
Per 14 September 2026, sebanyak 209,09 juta dari 214,99 juta penduduk wajib KTP-el telah melakukan perekaman, atau sekitar 97,25%. Pada periode yang sama, 22,48 juta penduduk telah mengaktifkan IKD. Angka tersebut setara dengan 23,76% dari 94,65 juta penduduk yang tercatat memiliki ponsel pintar dan telah melakukan rekam dinamis.
Jumlah pengguna IKD kemudian mencapai 25,18 juta per 3 November 2026. Ditjen Dukcapil juga menyampaikan target nasional sebanyak 50 juta pengguna.
Angka tersebut perlu dibaca berdasarkan denominator masing-masing. Persentase 23,76% mengacu pada penduduk yang memiliki ponsel pintar dan telah melakukan rekam dinamis, bukan seluruh penduduk wajib KTP-el.
Dukcapil juga mengembangkan teknologi liveness detection untuk mendukung proses aktivasi IKD secara mandiri. Teknologi ini membantu memastikan bahwa proses pengenalan wajah melibatkan orang yang benar-benar hadir, sekaligus mengurangi risiko penyalahgunaan identitas menggunakan gambar atau video tiruan.
Dalam program perlindungan sosial, verifikasi wajah tercatat telah diakses 14,66 juta kali per 1 September 2026. Angka ini merupakan jumlah akses verifikasi, bukan jumlah individu unik yang telah diverifikasi.
Perkembangan IKD menjadi salah satu fondasi penting dalam pembahasan identitas digital Indonesia. Infrastruktur data kependudukan, proses penerbitan identitas, dan mekanisme verifikasi dapat menjadi bagian dari ekosistem yang mendukung pengembangan layanan identitas digital.
Namun, IKD tidak dapat langsung disamakan dengan verifiable credential berdasarkan W3C. Permendagri No. 72 Tahun 2022 mengatur penyelenggaraan IKD, termasuk fungsi pembuktian, autentikasi, dan otorisasi identitas. Sementara itu, W3C VC Data Model 2.0 merupakan standar teknis untuk struktur dan mekanisme kredensial yang dapat diverifikasi.
Keduanya memiliki hubungan dalam pembahasan identitas digital, tetapi tidak ada dasar yang cukup untuk menyatakan bahwa implementasi IKD saat ini sudah menggunakan W3C Verifiable Credentials Data Model 2.0.
Baca juga: Peran Tanda Tangan Digital di e-Government dan Contoh Penggunaannya
Apakah identitas digital akan menghapus kartu fisik?
Tidak. Permendagri No. 72 Tahun 2022 mengatur KTP-el dalam bentuk fisik dan/atau digital. Kartu fisik tetap menjadi alternatif bagi masyarakat yang belum dapat mengakses layanan digital.
Perpindahan menuju dompet identitas digital tidak berarti semua orang harus menggunakan ponsel. Setiaji justru menekankan perlunya jalur alternatif bagi masyarakat yang belum memiliki perangkat atau belum siap menggunakan layanan digital.
“Kalau tidak ada HP sama sekali, kita bisa beralih ke media lain, misalnya kartu atau kertas, sebagai validasinya,” paparnya.
Menurut Setiaji, kartu tersebut dapat memuat penanda unik yang berbeda untuk setiap orang.
“Tapi di awal tetap harus ada validasi yang terkoneksi dengan sistem,” tambahnya.
Pendekatan ini sejalan dengan Permendagri No. 72 Tahun 2022. Regulasi tersebut mengatur bahwa KTP-el dapat berbentuk fisik dan/atau digital. Artinya, penerapan IKD tidak serta-merta menghapus keberadaan KTP-el fisik.
Pasal 16 regulasi yang sama juga mengatur kemungkinan penyelenggaraan IKD secara luring ketika layanan daring tidak dapat dilakukan, melalui metode autentikasi dan otorisasi yang disepakati pengguna dengan Ditjen Dukcapil.
Kondisi tersebut penting karena kesiapan masyarakat dalam menggunakan identitas digital tidak selalu sama. Akses terhadap ponsel pintar, jaringan internet, kemampuan menggunakan aplikasi, dan kondisi fisik pengguna dapat memengaruhi pengalaman mereka saat mengakses layanan.
Dalam layanan kesehatan, misalnya, satu perangkat tidak selalu mewakili satu pengguna. Setiaji menjelaskan bahwa aplikasi Mobile JKN dapat memuat data anggota keluarga. Peraturan juga memungkinkan adanya mekanisme kuasa bagi peserta yang tidak mampu mengurus kebutuhannya sendiri, sesuai ketentuan dan prosedur yang berlaku.
Bagi penyelenggara layanan, ketersediaan jalur alternatif menjadi bagian dari desain akses. Pada fasilitas kesehatan, kebutuhan pengelolaan dokumen juga dapat mencakup tanda tangan digital dalam SIMRS dan rekam medis, sesuai alur dan ketentuan yang berlaku.
Siapa yang bertanggung jawab menjaga keamanan identitas digital?
Tanggung jawabnya melibatkan pemilik identitas, penerbit kredensial, dan penyedia layanan yang memverifikasinya. Setiap pihak perlu menjaga keamanan, validitas, dan penggunaan data sesuai kewenangannya.
Ketika kredensial disimpan pada perangkat pribadi, sebagian kendali berpindah kepada pemiliknya. Namun, kendali tersebut juga membawa tanggung jawab baru untuk menjaga keamanan perangkat dan informasi identitas yang tersimpan di dalamnya.
“Konsekuensinya, harus dipastikan HP tidak diakses orang lain. Ini butuh edukasi soal pelindungan data pribadi, yang selama ini mungkin kesadarannya belum kuat,” kata Setiaji.
Risiko tersebut perlu dipahami sebagai bagian dari tata kelola identitas digital dan keamanan siber perusahaan. Perangkat yang hilang, diakses pihak lain, atau digunakan tanpa izin dapat membuka peluang penyalahgunaan kredensial. Risiko ini juga berkaitan dengan pencurian identitas atau identity theft, terutama ketika informasi pribadi digunakan oleh pihak yang tidak berwenang.
Karena itu, organisasi yang mengembangkan layanan berbasis identitas digital perlu mempertimbangkan beberapa mekanisme pengamanan:
- Autentikasi perangkat dan pengguna. Sistem perlu memastikan bahwa pihak yang mengakses kredensial memiliki otorisasi yang sesuai.
- Pemeriksaan validitas kredensial. Pihak penerima perlu memeriksa penerbit, bukti keaslian, masa berlaku, dan status kredensial.
- Pencabutan dan pemulihan akses. Organisasi perlu menyiapkan prosedur ketika perangkat hilang, kredensial disalahgunakan, atau akses perlu dihentikan.
- Pembatasan informasi. Data yang diminta dan diproses harus sesuai dengan tujuan layanan.
- Pencatatan aktivitas. Proses verifikasi dan keputusan yang diambil perlu memiliki rekam jejak sesuai kebutuhan tata kelola.
Pelindungan data pribadi juga memiliki landasan hukum di Indonesia. Dalam sektor kesehatan, penerapannya berkaitan dengan perlindungan data dalam layanan kesehatan digital, termasuk pengelolaan informasi pasien dan pembatasan akses. UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi mengategorikan data biometrik sebagai Data Pribadi yang bersifat spesifik. Pengendali data wajib memiliki dasar pemrosesan yang sah, membatasi pemrosesan sesuai tujuan, menjaga keamanan data, serta memenuhi kewajiban lain yang diatur dalam undang-undang.
Pasal 34 juga mengatur kewajiban melakukan penilaian dampak pelindungan data pribadi untuk pemrosesan yang berisiko tinggi, termasuk pemrosesan data spesifik dan penggunaan teknologi baru dalam kondisi tertentu.
Organisasi perlu menyiapkan pengamanan sejak kredensial diterbitkan, digunakan, diperbarui, hingga dicabut. Keamanan perangkat saja tidak cukup jika sistem belum memiliki prosedur untuk menangani kredensial kedaluwarsa, perangkat hilang, atau akses yang tidak lagi sah.
Baca juga: Memahami Peran Tanda Tangan Digital dalam Mencegah Ancaman Cyber
Apa yang perlu disiapkan organisasi untuk menghadapi perubahan e-KYC?
Pergeseran dari pemeriksaan identitas ke pusat menuju penggunaan kredensial digital masih merupakan arah pengembangan. Namun, organisasi yang mengelola layanan digital sudah dapat mengevaluasi proses verifikasi identitas yang mereka gunakan saat ini.
Bank, rumah sakit, perusahaan asuransi, dan penyedia layanan lainnya memiliki kebutuhan yang berbeda. Mereka perlu menentukan tingkat kepastian identitas yang dibutuhkan, data yang relevan untuk dikumpulkan, serta mekanisme pemeriksaan yang sesuai dengan risiko layanan.
Ada empat hal yang dapat menjadi perhatian organisasi.
- Menentukan tingkat jaminan identitas
Tidak semua layanan membutuhkan tingkat verifikasi yang sama. Organisasi perlu menentukan kapan pemeriksaan data dasar cukup, kapan verifikasi biometrik diperlukan, dan kapan pemeriksaan tambahan harus dilakukan. Keputusan tersebut perlu mempertimbangkan risiko penyalahgunaan dan dampak jika identitas yang digunakan ternyata tidak valid.
- Membatasi data yang dikumpulkan
Proses e-KYC perlu dirancang sesuai tujuan layanan. Organisasi sebaiknya menentukan atribut identitas yang benar-benar dibutuhkan, dasar pemrosesannya, serta pihak yang dapat mengakses data tersebut. Prinsip ini sejalan dengan kewajiban pembatasan pemrosesan dan tujuan dalam UU PDP.
- Memastikan kredensial dapat dipercaya
Jika organisasi mulai menerima kredensial digital, mereka perlu memiliki kebijakan untuk menilai penerbit, bukti keaslian, masa berlaku, status pencabutan, dan kesesuaian informasi dengan kebutuhan layanan. Keberhasilan pemeriksaan teknis saja belum cukup untuk menentukan apakah identitas dapat diterima.
- Menyiapkan akuntabilitas proses verifikasi
Organisasi perlu dapat menjelaskan bagaimana identitas diperiksa, data apa yang digunakan, siapa yang mengambil keputusan, dan bagaimana hasil pemeriksaan disimpan. Rekam jejak tersebut membantu proses pengawasan, penanganan sengketa, dan evaluasi risiko.
Untuk dokumen yang ditandatangani secara elektronik, fitur Jejak Audit Mekari Sign dapat membantu menelusuri aktivitas dokumen; fungsinya perlu dibedakan dari pencatatan siklus hidup kredensial identitas.
Perjalanan dari kartu fisik menuju dompet identitas digital pada akhirnya mengubah cara organisasi membangun kepercayaan terhadap identitas pengguna. Sebelumnya, kepercayaan bergantung pada dokumen yang diperiksa petugas atau jawaban dari sistem pusat. Ke depan, kredensial digital dapat menjadi salah satu cara untuk membawa bukti identitas yang diterbitkan pihak tepercaya.
Namun, kepercayaan tersebut tetap harus dibangun melalui proses penerbitan yang dapat dipertanggungjawabkan, pemeriksaan yang sesuai, dan tata kelola data yang jelas. Bagi organisasi, kesiapan menghadapi perubahan ini dimulai dari kemampuan memastikan identitas yang diterima benar, kredensialnya valid, dan data yang diproses sesuai kebutuhan layanan.
Referensi
- Kementerian Dalam Negeri Republik Indonesia. Peraturan Menteri Dalam Negeri No. 72 Tahun 2022 tentang Standar dan Spesifikasi Perangkat Keras, Perangkat Lunak, dan Blangko Kartu Tanda Penduduk Elektronik serta Penyelenggaraan Identitas Kependudukan Digital.
- Republik Indonesia. Undang-Undang No. 27 Tahun 2022 tentang Pelindungan Data Pribadi.
- World Wide Web Consortium (W3C). “Verifiable Credentials Data Model v2.0.” 15 Mei 2025.
- European Union. Regulation (EU) 2024/1183 amending Regulation (EU) No. 910/2014 as regards establishing the European Digital Identity Framework.