

- Zero Trust Architecture adalah pendekatan keamanan yang mengevaluasi setiap permintaan akses berdasarkan identitas, kondisi perangkat, konteks, dan kebijakan yang berlaku.
- Prinsip utamanya mencakup verifikasi eksplisit, akses seminimal mungkin, dan asumsi bahwa insiden keamanan dapat terjadi.
- NIST menjelaskan komponen logis Zero Trust Architecture, sedangkan model kematangan CISA memetakan penerapan melalui lima pilar dan tiga kapabilitas lintas pilar.
- Perusahaan dapat menerapkannya secara bertahap dengan memprioritaskan identitas, membatasi hak akses, mengklasifikasikan data, dan memantau aktivitas.
- Untuk mendukung keamanan alur dokumen bisnis, Mekari Sign menyediakan fitur verifikasi identitas, pengelolaan kontrak, dan jejak audit dalam satu platform.
Zero Trust Architecture adalah pendekatan keamanan yang mengevaluasi setiap permintaan akses sebelum memberikan izin ke sumber daya. Pengguna, perangkat, dan aplikasi perlu memenuhi kebijakan akses yang relevan, terlepas dari apakah permintaan berasal dari jaringan kantor atau luar kantor.
Pendekatan ini relevan bagi perusahaan yang mengelola karyawan jarak jauh, vendor eksternal, aplikasi cloud, dan dokumen lintas departemen. Sebagai salah satu pendekatan dalam cyber security, Zero Trust membantu perusahaan mengurangi ketergantungan pada batas jaringan sebagai dasar kepercayaan.
Artikel ini membahas prinsip Zero Trust, komponen logisnya, model kematangan CISA, contoh penerapan, serta langkah yang dapat digunakan perusahaan untuk merencanakan implementasi.
Apa Itu Zero Trust Architecture?
Zero Trust Architecture adalah rancangan keamanan yang tidak memberikan kepercayaan otomatis berdasarkan lokasi jaringan. Setiap permintaan akses dievaluasi berdasarkan identitas, kondisi perangkat, sumber daya yang diminta, dan kebijakan organisasi. Keputusan akses dapat berubah ketika konteks atau tingkat risikonya berubah.
Salah satu acuan utama untuk memahami arsitektur ini adalah NIST SP 800-207: Zero Trust Architecture. Publikasi dari National Institute of Standards and Technology tersebut menjelaskan prinsip, model penerapan, dan komponen logis Zero Trust.
Perbedaannya dengan keamanan berbasis perimeter terletak pada cara organisasi menentukan kepercayaan. Model perimeter berfokus pada perlindungan batas jaringan, sedangkan Zero Trust mengevaluasi akses menuju setiap sumber daya, termasuk permintaan yang berasal dari dalam jaringan organisasi.
Mitos tentang Zero Trust yang Perlu Diluruskan
Zero Trust sering dipahami sebagai satu produk atau sekadar penerapan autentikasi tambahan. Padahal, pendekatan ini mencakup kebijakan, proses, dan kontrol teknis yang perlu diterapkan secara terkoordinasi.
- Zero Trust adalah satu produk. Zero Trust merupakan pendekatan arsitektur keamanan. Berbagai teknologi dapat mendukung penerapannya, tetapi satu produk saja tidak otomatis membuat seluruh lingkungan perusahaan menerapkan Zero Trust.
- Zero Trust berarti tidak memberi akses kepada siapa pun. Akses tetap diberikan kepada pengguna atau sistem yang berwenang setelah permintaannya dievaluasi berdasarkan kebijakan yang berlaku.
- Zero Trust cukup dengan autentikasi dua faktor. Autentikasi dua faktor (2FA) membantu memperkuat verifikasi identitas, tetapi penerapan Zero Trust juga mencakup perangkat, jaringan, aplikasi, data, serta pemantauan aktivitas.
Prinsip Utama Zero Trust
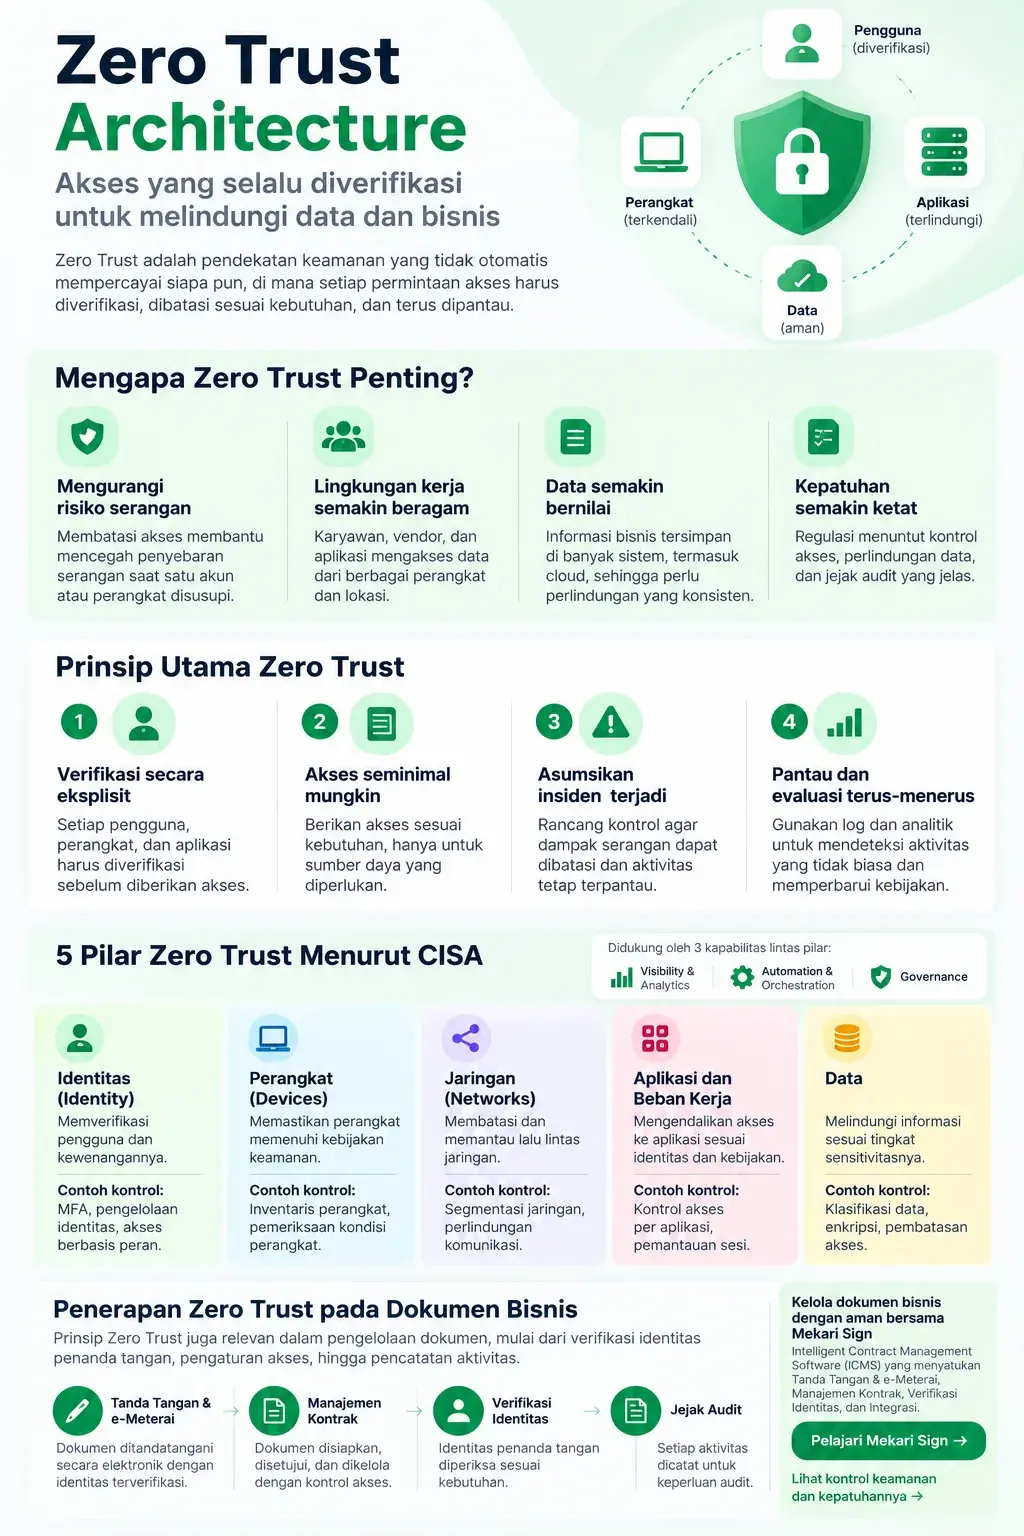
Perusahaan dapat menerjemahkan Zero Trust ke dalam beberapa prinsip praktis untuk mengatur akses dan membatasi dampak insiden keamanan.
- Verifikasi secara eksplisit. Evaluasi permintaan akses berdasarkan identitas, kondisi perangkat, konteks, dan kebijakan yang relevan. Organisasi dapat menggunakan autentikasi yang kuat untuk memastikan identitas pengguna.
- Berikan akses seminimal mungkin. Batasi kewenangan pengguna pada sumber daya yang diperlukan untuk menjalankan tugasnya. Jika memungkinkan, batasi pula durasi akses dan hindari pemberian hak istimewa permanen tanpa kebutuhan yang jelas.
- Asumsikan insiden keamanan dapat terjadi. Rancang kontrol agar akses yang disalahgunakan tidak otomatis membuka seluruh sistem. Segmentasi, pembatasan kewenangan, pencatatan aktivitas, dan prosedur respons insiden membantu membatasi dampaknya.
- Pantau dan evaluasi aktivitas. Gunakan log dan pemantauan untuk mengenali pola akses yang tidak biasa, meninjau kepatuhan terhadap kebijakan, serta memperbarui keputusan ketika risiko berubah.
Risiko juga dapat muncul dari manipulasi manusia. Karena itu, kontrol teknis perlu didukung edukasi dan prosedur verifikasi untuk mengenali social engineering, seperti permintaan akses atau instruksi transaksi yang menyamar sebagai komunikasi sah.
Area Penerapan Zero Trust Menurut Model CISA
Zero Trust Maturity Model dari CISA membagi penerapan Zero Trust ke dalam lima pilar dan tiga kapabilitas lintas pilar untuk membantu organisasi mengevaluasi serta meningkatkan kontrol keamanan.
| Pilar | Fokus dan contoh kontrol |
|---|---|
| Identitas (Identity) | Memverifikasi pengguna dan kewenangannya melalui MFA, pengelolaan identitas, dan akses berbasis peran. |
| Perangkat (Devices) | Memastikan perangkat memenuhi kebijakan keamanan melalui inventaris dan pemeriksaan kondisi perangkat. |
| Jaringan (Networks) | Membatasi dan memantau lalu lintas melalui segmentasi jaringan dan perlindungan komunikasi. |
| Aplikasi dan Beban Kerja (Applications and Workloads) | Mengendalikan akses ke aplikasi sesuai identitas dan kebijakan yang berlaku. |
| Data | Melindungi informasi melalui klasifikasi data, enkripsi, dan pembatasan akses. |
Pilar identitas berkaitan dengan pengelolaan identitas digital dan metode pemeriksaannya, termasuk verifikasi biometrik. Sementara itu, perlindungan jaringan perlu mempertimbangkan ancaman seperti man-in-the-middle attack, sedangkan pilar data membutuhkan tata kelola yang jelas melalui data governance.
Ketiga kapabilitas lintas pilar CISA adalah Visibility and Analytics untuk pemantauan, Automation and Orchestration untuk mengotomatiskan proses dan respons, serta Governance untuk memastikan kebijakan dan tanggung jawab berjalan konsisten.
CISA membagi kematangan implementasi ke dalam empat tahap: Traditional, Initial, Advanced, dan Optimal. Perusahaan dapat menggunakan model ini untuk menentukan prioritas peningkatan berdasarkan kondisi dan kebutuhan keamanannya.
Baca juga: BYOD: Risiko Keamanan Data Perusahaan dan Cara Melindungi Dokumen
Apa Saja Komponen Logis Zero Trust Architecture Menurut NIST?
Selain area penerapan, NIST SP 800-207 menjelaskan tiga komponen logis utama yang berperan dalam pengambilan keputusan dan pengendalian akses. Komponen ini menjelaskan bagaimana permintaan akses dievaluasi dan dijalankan dalam sebuah arsitektur Zero Trust.
| Komponen | Fungsi |
|---|---|
| Policy Engine (PE) | Mengevaluasi permintaan akses berdasarkan kebijakan dan informasi pendukung, lalu memutuskan apakah akses diberikan, ditolak, atau dicabut. |
| Policy Administrator (PA) | Menjalankan keputusan Policy Engine dengan mengatur pembentukan atau penghentian jalur komunikasi ke sumber daya. |
| Policy Enforcement Point (PEP) | Mengendalikan jalur akses ke sumber daya, termasuk mengaktifkan, memantau, dan mengakhiri koneksi sesuai keputusan kebijakan. |
Ketiga komponen tersebut menjelaskan fungsi logis dalam arsitektur, bukan selalu tiga produk terpisah yang harus dibeli. Implementasi teknisnya dapat berbeda sesuai kebutuhan, infrastruktur, dan kebijakan keamanan organisasi.
Contoh Penerapan Zero Trust di Perusahaan
Prinsip Zero Trust dapat diterapkan pada berbagai alur kerja yang melibatkan akses ke sistem, aplikasi, dan informasi perusahaan. Berikut beberapa contoh penerapannya.
- Karyawan bekerja jarak jauh. Perusahaan mengevaluasi identitas dan kondisi perangkat sebelum memberi akses ke aplikasi internal. Koneksi ke VPN kantor saja tidak otomatis memberikan kewenangan ke semua sumber daya.
- Vendor mengakses sistem perusahaan. Vendor hanya memperoleh akses ke aplikasi atau data yang diperlukan, dengan periode akses dan kewenangan yang ditetapkan berdasarkan kebutuhan kerja.
- Karyawan menggunakan perangkat pribadi. Perusahaan menetapkan kebijakan perangkat dan menentukan sumber daya yang dapat diakses berdasarkan kondisi serta tingkat risiko perangkat tersebut.
- Dokumen bisnis dikirim untuk ditandatangani. Perusahaan memverifikasi identitas penanda tangan sesuai jenis tanda tangan yang digunakan, membatasi akses sesuai peran, dan mencatat aktivitas dokumen agar prosesnya dapat ditelusuri.
Pada alur dokumen, prinsip tersebut dapat diterjemahkan menjadi kontrol yang spesifik. Di Mekari Sign, fitur verifikasi identitas eKYC mendukung pemeriksaan identitas penanda tangan. Sementara itu, fitur manajemen pengguna dan hak akses membantu perusahaan mengelola peran anggota akun. Aktivitas dokumen juga dapat ditelusuri melalui catatan audit trail.
Kontrol pada alur dokumen ini mendukung kebijakan keamanan perusahaan di tingkat proses. Penerapan Zero Trust secara menyeluruh tetap memerlukan kontrol identitas, perangkat, jaringan, aplikasi, dan data di lingkungan teknologi perusahaan.
Roadmap Penerapan Zero Trust di Perusahaan
Perusahaan dapat menerapkan Zero Trust secara bertahap dengan memprioritaskan aset, proses, dan akses yang memiliki risiko paling tinggi. Roadmap berikut dapat menjadi titik awal untuk merencanakan implementasi.
- Inventarisasi pengguna, perangkat, aplikasi, dan data. Petakan siapa yang memiliki akses, sumber daya apa yang diakses, serta sistem mana yang menyimpan informasi sensitif.
- Perkuat kontrol identitas. Terapkan autentikasi yang sesuai, termasuk MFA bila relevan, dan tinjau hak akses pengguna secara berkala.
- Klasifikasikan data. Tentukan sensitivitas data, pemiliknya, kebutuhan perlindungan, dan pihak yang berhak mengaksesnya.
- Batasi dan segmentasikan akses. Sesuaikan akses terhadap aplikasi dan data berdasarkan tugas serta kebutuhan yang telah disetujui.
- Bangun pemantauan dan evaluasi berkala. Kumpulkan log yang relevan, tinjau pola akses, dan gunakan hasil evaluasi untuk memperbaiki kebijakan keamanan.
Urutan ini tidak bersifat kaku. Perusahaan perlu menyesuaikannya dengan kondisi infrastruktur, kewajiban regulasi, sumber daya, dan hasil penilaian risiko. Implementasi dapat dimulai pada sistem yang paling kritis sebelum diperluas ke lingkungan lain.
Apa Saja Tantangan Implementasi Zero Trust?
Penerapan Zero Trust membutuhkan penyesuaian teknologi dan proses kerja. Beberapa pertimbangan berikut dapat membantu perusahaan mengantisipasi kendala sebelum implementasi meluas.
- Biaya dan prioritas investasi. Identifikasi akses serta aset dengan risiko tertinggi terlebih dahulu agar sumber daya implementasi digunakan sesuai prioritas.
- Sistem lama. Aplikasi yang belum mendukung autentikasi atau pengelolaan akses modern mungkin memerlukan integrasi, kontrol tambahan, atau rencana migrasi.
- Pengalaman pengguna. Verifikasi yang tidak sesuai konteks dapat menambah hambatan bagi pengguna. Kebijakan akses perlu menyeimbangkan keamanan dengan kebutuhan operasional.
- Kepemilikan kebijakan. Setiap kebijakan perlu memiliki penanggung jawab yang jelas, termasuk pihak yang menyetujui pengecualian dan meninjau hak akses.
- Keselarasan dengan tata kelola keamanan. Standar dan sistem manajemen keamanan informasi seperti ISO 27001 dapat membantu organisasi menyelaraskan pengelolaan risiko dan kontrol yang diterapkan.
Mengapa Tata Kelola Penting dalam Zero Trust?
Teknologi saja tidak menentukan efektivitas Zero Trust. Perusahaan juga perlu menetapkan pemilik kebijakan akses, prosedur persetujuan pengecualian, jadwal peninjauan hak akses, serta metrik yang digunakan untuk mengevaluasi penerapan.
Pembagian kewenangan dapat membantu mengurangi risiko akses berlebihan atau konflik kepentingan. Prinsip segregation of duties memisahkan tugas yang berisiko agar tidak seluruhnya dikendalikan oleh satu pihak. Sementara itu, RACI Matrix membantu memperjelas siapa yang bertanggung jawab, siapa yang memegang akuntabilitas, dan pihak yang perlu dimintai masukan atau menerima informasi.
Keduanya mendukung tata kelola, tetapi tidak menggantikan kontrol teknis. Hak akses, autentikasi, pemantauan, dan respons terhadap insiden tetap perlu diterapkan sesuai risiko yang dihadapi perusahaan.
Apa Hubungan Zero Trust dengan CIA Triad?
Zero Trust dapat mendukung tujuan CIA Triad, yaitu confidentiality (kerahasiaan), integrity (integritas), dan availability (ketersediaan). Keduanya saling melengkapi, tetapi memiliki fokus yang berbeda: Zero Trust berfokus pada evaluasi dan pengendalian akses, sedangkan CIA Triad menjadi kerangka untuk menilai tujuan perlindungan informasi. Pelajari ketiga pilar tersebut dalam panduan CIA Triad dalam Keamanan Informasi.
- Kerahasiaan (confidentiality): verifikasi identitas dan akses seminimal mungkin membantu membatasi informasi agar hanya dapat diakses pihak yang berwenang.
- Integritas (integrity): pembatasan kewenangan, pencatatan aktivitas, dan kontrol perubahan dapat membantu menjaga informasi dari perubahan yang tidak sah.
- Ketersediaan (availability): segmentasi, pemantauan, dan pembatasan dampak insiden dapat mendukung ketahanan akses ke sistem dan data penting.
Zero Trust bukan satu-satunya kontrol yang diperlukan untuk menjaga ketiga tujuan tersebut. Perusahaan tetap perlu mengelola pencadangan, pemulihan, perlindungan data, dan kontrol lain yang sesuai dengan risiko.
Mulai Penerapan Zero Trust dari Akses yang Paling Berisiko
Zero Trust Architecture membantu perusahaan mengalihkan fokus keamanan dari lokasi jaringan menuju evaluasi akses berdasarkan identitas, konteks, dan kebijakan. Penerapannya perlu dilakukan bertahap, dimulai dari pemetaan aset dan penguatan identitas, lalu diperluas ke perangkat, jaringan, aplikasi, dan data.
Prinsip Zero Trust juga relevan dalam pengelolaan dokumen bisnis, terutama ketika perusahaan perlu memverifikasi identitas penanda tangan, mengatur akses dokumen, dan menelusuri aktivitas selama proses persetujuan. Untuk mendukung kebutuhan tersebut, Mekari Sign adalah Intelligent Contract Management Software (ICMS) yang menyatukan Tanda Tangan & e-Meterai, Manajemen Kontrak, Verifikasi Identitas, dan Integrasi dalam satu platform. Perusahaan dapat mengeksplorasi kapabilitas platform serta meninjau kontrol keamanan dan kepatuhannya melalui halaman Security & Compliance Mekari Sign!