



- PP 33/2026 berlaku mulai 16 Januari 2027 dan merinci kewajiban pengendali merekam seluruh kegiatan pemrosesan data pribadi, termasuk pemetaan aliran data dan masa retensinya. Dari pengalamannya memetakan aliran data di grup usaha, Yoga Suharya Dipura mengamati masih banyak perusahaan yang belum mencatat proses penandatanganan dokumen secara rinci. ENISA mencatat 86 persen dari 44 insiden trust services di Eropa pada 2024 berdampak pada layanan tanda tangan elektronik.
Peraturan Pemerintah Nomor 33 Tahun 2026, aturan pelaksana Undang-Undang Pelindungan Data Pribadi (UU PDP), ditetapkan pada 16 Juli 2026 dan berlaku mulai 16 Januari 2027. Aturan ini merinci kewajiban yang sudah ada sejak UU PDP terbit, yaitu merekam seluruh kegiatan pemrosesan data pribadi. Rekaman itu mencakup pihak yang dapat mengakses data, pemetaan aliran data, masa retensi, hingga rincian transfer.
Kewajiban itu terdengar administratif sampai diterapkan pada satu proses tanda tangan elektronik. Satu dokumen bisa membawa foto KTP dan swafoto untuk verifikasi identitas, data pribadi di dalam kontrak kerja atau perjanjian kredit, hingga jejak audit penandatanganan. Sebagian di antaranya, seperti data biometrik dan data keuangan pribadi, tergolong data pribadi bersifat spesifik menurut Pasal 4 ayat (2) UU PDP.
Yoga Suharya Dipura, S.H., IDPP®, ICEP®, GRCP®, mengenal persoalan ini dari dekat. Ia terlibat dalam penyusunan Record of Processing Activities (RoPA), alat pemetaan aliran data, dan rencana penanganan kebocoran data di grup usaha jasa keuangan, serta menjadi narahubung untuk Komdigi dan OJK.
Sebelumnya, ia menangani kerangka kegagalan pelindungan data dan due diligence vendor pihak ketiga di bawah rezim PDPA Singapura.
Dari pengalaman itu, Yoga melihat proses tanda tangan sebagai salah satu wilayah yang paling sering luput dari program kepatuhan. Padahal di situlah data berpindah paling rutin.
Proses tanda tangan jarang masuk peta data
RoPA adalah catatan seluruh kegiatan pemrosesan data pribadi di perusahaan, dari data apa yang dikumpulkan sampai ke mana data itu mengalir. Program PDP biasanya menyusunnya dari sistem inti, seperti database pelanggan, aplikasi, dan sistem HR. Proses tanda tangan berada di antara semua sistem itu.
“Masih banyak grup usaha yang belum mencatat proses penandatanganan dokumen tersebut ke dalam peta pemrosesan data perusahaan. Kalaupun ada, ini hanya tercatat di bagian signature atau melalui e-sign saja, tanpa mencantumkan rincian data verifikasi identitas, misalnya data di dalam dokumen atau jejak audit,” tuturnya, Selasa (13/10/2026)
Yoga melihat tiga penyebab yang berulang. Arus data yang mencatat proses penandatanganan sangat banyak. Kepemilikan prosesnya tersebar, misalnya satu akun layanan tanda tangan digital dipakai bersama oleh beberapa departemen. Satu dokumen juga kerap ditandatangani untuk lebih dari satu tujuan pemrosesan, praktik yang ia sebut blending agreement.
“Penandatanganan dokumen adalah tempat data berpindah yang cukup rutin dan cepat sesuai kebutuhan perusahaan. Hal ini menimbulkan gap kosong yang terus-menerus timbul di ruang lingkup organisasi perusahaan,” ujarnya.
Gambar 1. Pemetaan Entitas dan Aliran Data Spesifik dalam Proses TTE
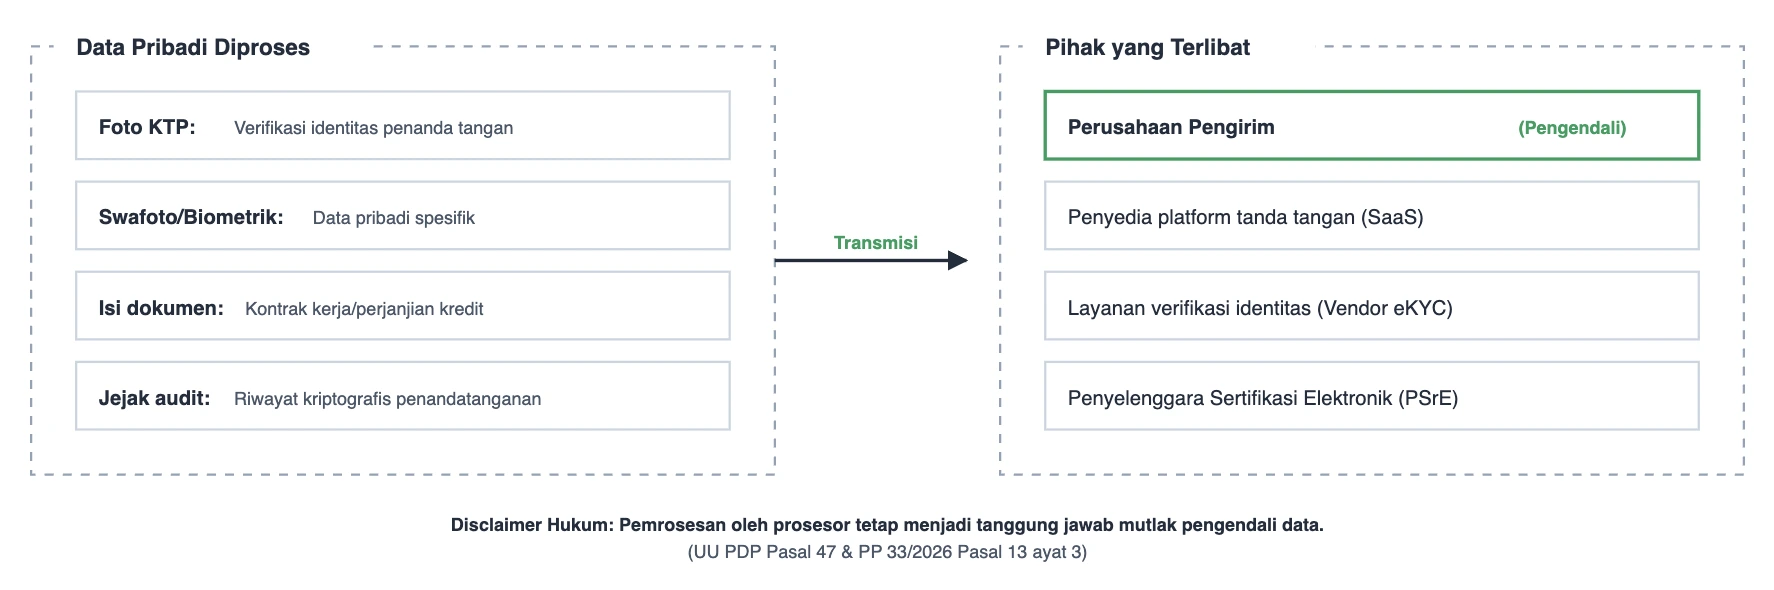
Sumber: Observasi Praktik & Analisis Kepatuhan Regulasi Mekari Sign (2026).
Pengamatan Yoga adalah observasi praktisi, bukan statistik seluruh perusahaan di Indonesia. Namun, dampaknya mudah ditelusuri. Pasal 31 UU PDP mewajibkan pengendali merekam seluruh kegiatan pemrosesan, dan Pasal 74 PP 33/2026 merinci isi rekaman tersebut.
Proses yang tidak tercatat tidak bisa diaudit, tidak bisa dijawab saat subjek data meminta haknya, dan tidak bisa dipetakan dampaknya saat insiden terjadi.
Baca juga: Apa Itu Tanda Tangan Elektronik Tersertifikasi dan Dasar Hukumnya
Peran pengendali paling kabur di empat titik
Satu proses tanda tangan dapat melibatkan perusahaan pengirim dokumen, penyedia platform, layanan verifikasi identitas, dan penyelenggara sertifikasi elektronik (PSrE). Semakin banyak pihak, semakin sulit menjawab siapa pengendali dan siapa prosesor.
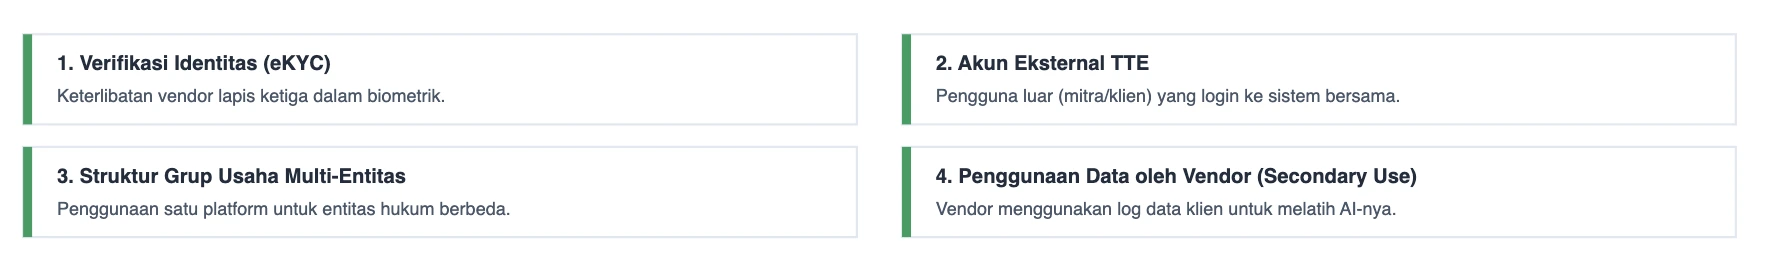
Menurut Yoga, pembagian peran itu paling sering kabur di empat titik:
Gambar 2. Empat Titik Rawan Ambiguitas Peran Pengendali-Prosesor
Dok. Mekari Sign
Kekaburan itu belum terasa saat proses berjalan normal.
“Konsekuensi akan timbul ketika terjadi insiden atau saat subjek data pribadi melakukan pemenuhan hak, seperti hak permintaan informasi, hak portabilitas, hak memperbarui, dan lain-lain,” jelasnya.
PP 33/2026 menegaskan pemrosesan oleh prosesor yang ditunjuk tetap menjadi tanggung jawab pengendali (Pasal 13 ayat (3)), sejalan dengan Pasal 47 UU PDP. Bagi Yoga, ketentuan itu menutup ruang untuk melempar persoalan ke vendor.
“Perusahaan tidak akan terlepas dari akuntabilitas ini. Eksposur dan dampak ketika terjadi masalah diarahkan ke perusahaan langsung,” lanjutnya.
Jika satu akun layanan tanda tangan dipakai beberapa departemen, RoPA tidak akan bisa menunjukkan siapa pemilik proses untuk setiap dokumen. Pisahkan akun atau setidaknya catat pemilik proses per jenis dokumen sebelum memetakan perannya.
Retensi diputuskan per komponen, bukan per dokumen
Dokumen yang sudah ditandatangani sering disimpan lama untuk kebutuhan pembuktian dan arsip. Masalahnya, tidak semua data dalam proses tanda tangan perlu disimpan selama dokumennya disimpan. PP 33/2026 mewajibkan pengendali menetapkan kebijakan masa retensi (Pasal 75) dan menghapus data ketika tidak lagi diperlukan (Pasal 82), kecuali ditentukan lain oleh peraturan perundang-undangan.
Yoga melihat kekeliruan paling umum justru terjadi sebelum kebijakan retensi ditulis.
“Banyak company atau enterprise turut mencampuradukkan dokumen yang memuat tanda tangan, tidak memecahnya satu per satu sesuai tujuan setiap komponen pemrosesan datanya,” ungkapnya.
Jalan keluarnya adalah memecah keputusan retensi sampai ke tingkat komponen.
“Perusahaan perlu mengatur log atau matriks per komponen data pada masing-masing dokumen yang membutuhkan tanda tangan, lengkap dengan dasar hukum atau alasan bisnisnya,” kata Yoga.
Aturan yang sama, menurutnya, perlu diterapkan pada setiap platform penyimpanan, termasuk cloud, pihak ketiga, dan subprosesor.
Tabel 1 – Satu Dokumen Bertanda Tangan, Lima Keputusan Retensi yang Berbeda
| Komponen data | Pertanyaan retensi | Yang perlu dicatat di matriks |
| Dokumen final | Berapa lama dokumen dibutuhkan untuk pembuktian atau kewajiban hukum? | Dasar hukum atau alasan bisnis, pemilik proses |
| Bukti keabsahan tanda tangan dan jejak audit | Apakah bukti ini harus ikut disimpan selama dokumennya disimpan? | Kaitannya dengan dokumen, lokasi penyimpanan |
| Data verifikasi identitas (KTP, swafoto, biometrik) | Apakah data masih diperlukan setelah identitas terverifikasi? | Tujuan pemrosesan, status data spesifik |
| Data pribadi di dalam isi dokumen | Apakah masa simpannya mengikuti tujuan perjanjian? | Tujuan per pihak jika satu dokumen memuat beberapa tujuan |
| Salinan di platform pihak ketiga | Apakah aturan retensi vendor sama dengan kebijakan internal? | Vendor, subprosesor, dan mekanisme penghapusan |
Sumber: Kerangka editorial Mekari Sign, (2026)
Tabel ini tidak menetapkan masa retensi. Angkanya bergantung pada jenis dokumen, sektor, dan peraturan yang berlaku. Yang dipisahkan adalah keputusannya, sehingga data verifikasi identitas tidak ikut tersimpan bertahun-tahun hanya karena kontraknya disimpan.
Siapa pemilik risiko saat vendor kena insiden?
Secara hukum, perusahaan sebagai pengendali tetap memikul kewajiban memberi tahu dalam 3 × 24 jam. Di dalam perusahaan, menurut Yoga, pemilik risikonya adalah pemilik proses bisnis yang memakai layanan vendor, bukan PPDP.
Risiko insiden pada layanan tanda tangan bukan skenario teoretis. Annual Report: Trust Services Security Incidents 2024 dari European Union Agency for Cybersecurity (ENISA) mencatat 44 insiden trust services yang dilaporkan otoritas di 21 negara Uni Eropa dan tiga negara EFTA. Sebanyak 86 persen di antaranya berdampak pada layanan tanda tangan elektronik.
Gambar 3. Distribusi Insiden Layanan Kepercayaan di Eropa (Tahun 2024)
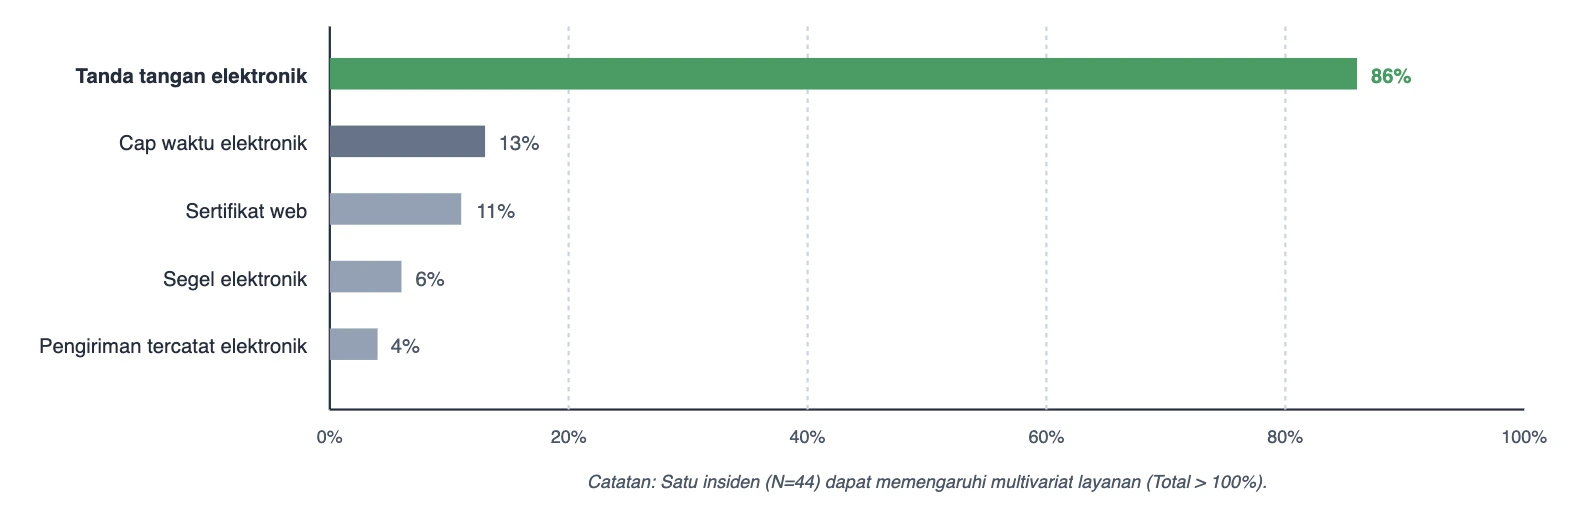
Sumber: ENISA, Annual Report Trust Services Security Incidents (Juni 2025).
Salah satu contoh anonim dalam laporan itu adalah kebocoran kredensial untuk tanda tangan elektronik berkualifikasi akibat malware. Penyedia layanan mencabut sertifikat yang terdampak dan memberi tahu penggunanya. Data ENISA berasal dari Eropa dan tidak menggambarkan pasar Indonesia, tetapi jenis risikonya sama bagi siapa pun yang memakai layanan serupa.
Di Indonesia, Pasal 46 ayat (1) UU PDP mewajibkan pengendali memberi tahu subjek data dan lembaga secara tertulis paling lambat 3 × 24 jam. PP 33/2026 menghitung tenggat itu sejak kegagalan diketahui secara pasti, patut, dan wajar (Pasal 114). Sementara itu, prosesor hanya diwajibkan melapor kepada pengendali pada kesempatan pertama (Pasal 118), tanpa batas jam yang pasti.
Gambar 4. Prosedur Eskalasi Insiden Keamanan berdasarkan UU PDP
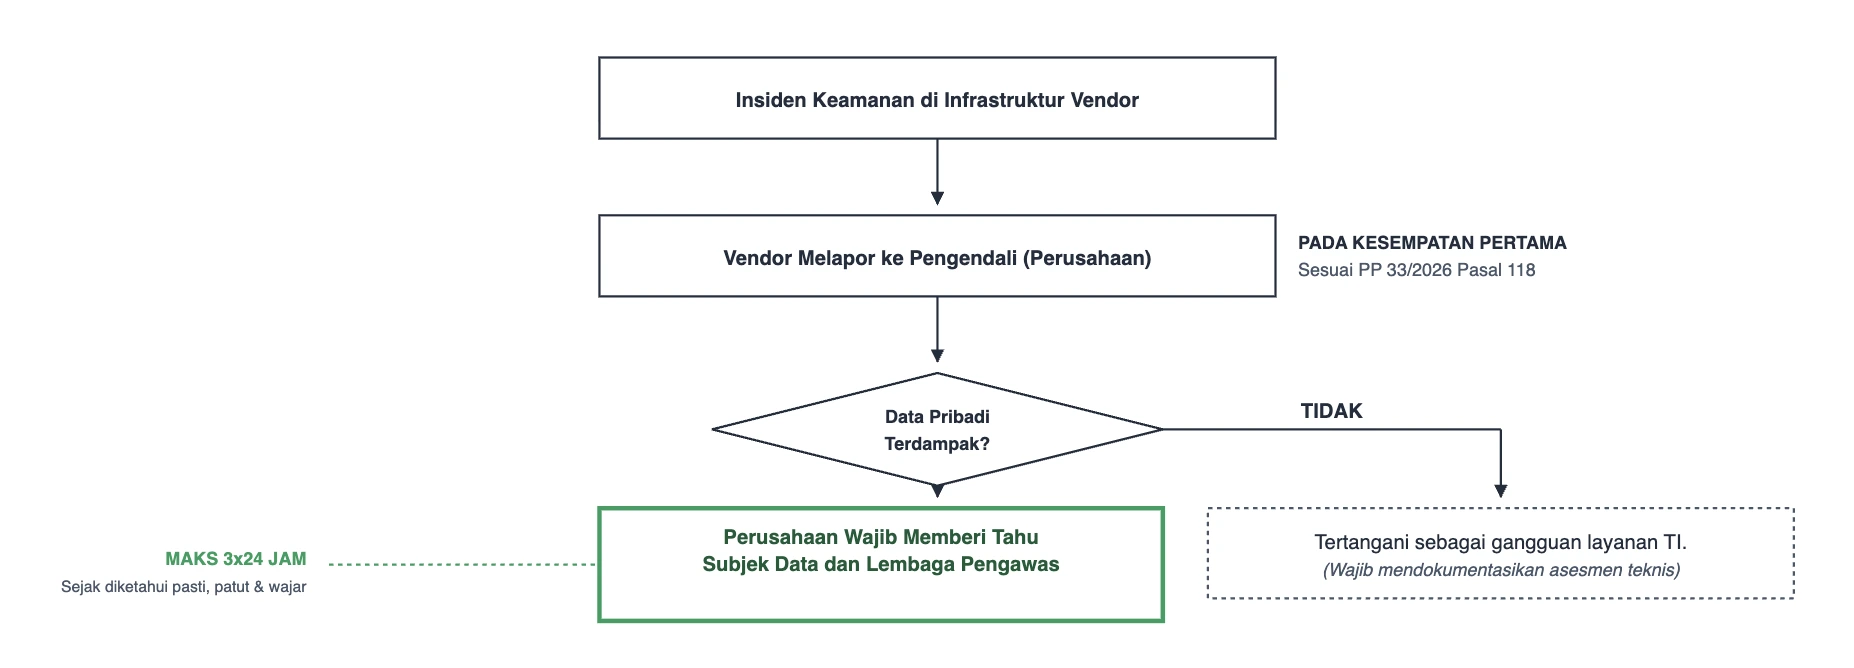
Sumber: Kerangka editorial Mekari Sign, (2026)
Pasal 46 ayat (2) UU PDP mensyaratkan pemberitahuan memuat data yang terungkap, kapan dan bagaimana data terungkap, serta upaya penanganannya. Hampir semua informasi itu berada di sistem vendor. Karena itu, Yoga menempatkan evaluasi vendor sebelum kerja sama dimulai.
“Perusahaan harus menilai apakah vendor tersebut sesuai dengan standar PDP checklist yang ada di perusahaan tersebut. Apakah vendor sudah mempunyai kapabilitas terkait incident response? Bagaimana dengan SOP internal dan kebijakan penanganan kegagalan data pribadi di vendor tersebut?” tuturnya.
Ia menambahkan, vendor yang berperan sebagai prosesor atau subprosesor juga perlu merekam pemrosesan data pribadi dan memitigasi risikonya. Pasal 52 UU PDP memang memberlakukan kewajiban perekaman itu kepada prosesor. Pertanyaannya, apakah vendor menyadari kewajiban tersebut?
Yoga lalu menjawab pertanyaan yang jarang dibahas, yaitu siapa di dalam perusahaan yang memegang risikonya.
“Tentunya kembali lagi ke pemilik proses bisnis yang menggunakan layanan vendor tersebut sebagai risk owner-nya. PPDP di perusahaan hanya mengoordinasikan, mengawasi, dan menjadi bridging ke C-level atau direksi sebagai pemegang keputusan di akhir,” ujarnya.
Pembagian itu penting. Jika vendor TTE dianggap urusan PPDP semata, tim yang paling memahami dokumen dan alur kerjanya justru tidak ikut menilai risikonya.
Tabel 2 – Tujuh Pertanyaan yang Menentukan Seberapa Cepat Anda Bisa Memberi Tahu
| Area | Pertanyaan untuk vendor | Kaitannya dengan kewajiban perusahaan |
| Deteksi | Bagaimana vendor mendeteksi insiden dan siapa yang memutuskannya sebagai insiden? | Menentukan kapan tenggat perusahaan mulai berjalan |
| Laporan awal | Berapa jam setelah insiden diketahui vendor akan memberi tahu, dan lewat kanal apa? | Menerjemahkan “kesempatan pertama” menjadi angka |
| Isi laporan awal | Informasi apa yang bisa diberikan sebelum investigasi selesai? | Bahan unsur Pasal 46 ayat (2) UU PDP |
| Pemetaan dampak | Bisakah vendor memetakan dokumen, penanda tangan, dan data pribadi yang terdampak per pelanggan? | Menentukan ada atau tidaknya kegagalan pelindungan data pribadi |
| Perekaman pemrosesan | Apakah vendor merekam pemrosesan data pribadi dan memiliki penilaian risikonya? | Menguji kesadaran vendor atas perannya sebagai prosesor |
| Sertifikat | Jika sertifikat elektronik terdampak, bagaimana pencabutan dan pemberitahuannya? | Menentukan dokumen yang perlu diperiksa ulang |
| Dokumentasi | Apakah vendor menyediakan kronologi dan catatan penanganan? | Bahan dokumentasi insiden perusahaan |
Sumber: Kerangka editorial Mekari Sign, (2026)
Jawaban vendor perlu dikunci dalam perjanjian dengan vendor, terutama batas waktu laporan awal dalam satuan jam. Untuk dokumen bernilai tinggi, ketersediaan jejak audit per dokumen juga menentukan seberapa cepat dampaknya bisa dipetakan.
Karena PP 33/2026 tidak memberi batas jam untuk laporan prosesor, tetapkan batas laporan awal di kontrak yang menyisakan cukup waktu bagi tim Anda menilai insiden dan menyusun pemberitahuan dalam 3 × 24 jam.
Baca juga: Sah! Kenali UU Perlindungan Data Pribadi di Indonesia
Penilaian dampak harus mengikuti arus data
Verifikasi identitas berbasis biometrik dan dokumen yang memuat data kesehatan atau keuangan termasuk pemrosesan data pribadi bersifat spesifik. Pasal 34 UU PDP mewajibkan penilaian dampak pelindungan data pribadi untuk pemrosesan berisiko tinggi, dan Pasal 120 PP 33/2026 merinci kriterianya, termasuk pemrosesan data spesifik dan teknologi baru.
Ketika ditanya elemen yang tidak boleh dilewatkan, Yoga memulai dari hal paling dasar. Setiap data perlu ditelusuri arus masuk dan keluarnya, dari pengumpulan, penyimpanan, retensi, pemilik, sampai kesesuaiannya dengan tujuan pemrosesan.
Ia menambahkan tiga hal lain, yaitu kesiapan respons insiden per proses, risiko terhadap subjek data, dan dampaknya terhadap peran pengendali, prosesor, subprosesor, maupun antarpengendali.
“Libatkan PPDP atau DPO di setiap penilaian dampak untuk melihat bagaimana hal ini bisa memberikan dampak yang signifikan terhadap proses bisnis yang sedang berjalan,” tambahnya.
Pendekatan ini menjawab ketegangan yang biasa muncul ketika integrasi tanda tangan elektronik ke sistem HR, sistem rumah sakit, atau sistem kredit ingin berjalan cepat. Penilaian dampak yang mengikuti arus data tidak harus memperlambat integrasi, asalkan dimulai sebelum pemrosesan berjalan.
Satu langkah sebelum 16 Januari 2027
Dengan waktu kurang dari tiga bulan dan lembaga pengawas yang belum terbentuk, Yoga tidak memulai dari kebijakan baru. Ia memulai dari peta.
“PPDP harus segera menjalankan RoPA di semua lini proses bisnis perusahaan sebagai langkah awal untuk memitigasi waktu yang sangat singkat ini menyambut PP 33/2026,” katanya.
Pemetaan itu mencakup pihak ketiga yang terlibat, tingkat risiko setiap vendor, retensi, dan apakah data dipakai di luar tujuan yang disepakati dalam perjanjian kerja sama. Yoga juga meminta perusahaan menegaskan pembagian peran pengendali dan prosesor kepada pihak ketiga.
“Masih banyak pihak ketiga yang belum aware terhadap pelindungan data pribadi,” ujarnya.
Bagi Yoga, ukuran keberhasilannya bukan sekadar lolos pemeriksaan.
“PP ini bukan hanya rules atau acuan semata, tetapi juga sebagai cara untuk unjuk pembuktian bagaimana cara pengendali data pribadi melindungi data pribadi dan hak subjek data pribadi,” tuturnya.
Proses tanda tangan adalah tempat pembuktian itu paling mudah gagal. Dokumennya rapi dan sah, tetapi data yang menyertainya tidak tercatat, perannya tidak jelas, dan retensinya mengikuti dokumen. Memetakan proses itu sebelum Januari berarti perusahaan punya jawaban ketika subjek data, vendor, atau pengawas bertanya.
Referensi
- Republik Indonesia. “Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi.”
- European Union Agency for Cybersecurity (ENISA). “Annual Report: Trust Services Security Incidents 2024.”
- Mahkamah Konstitusi Republik Indonesia. “Pembentukan Lembaga PDP Sedang Dibahas.”