



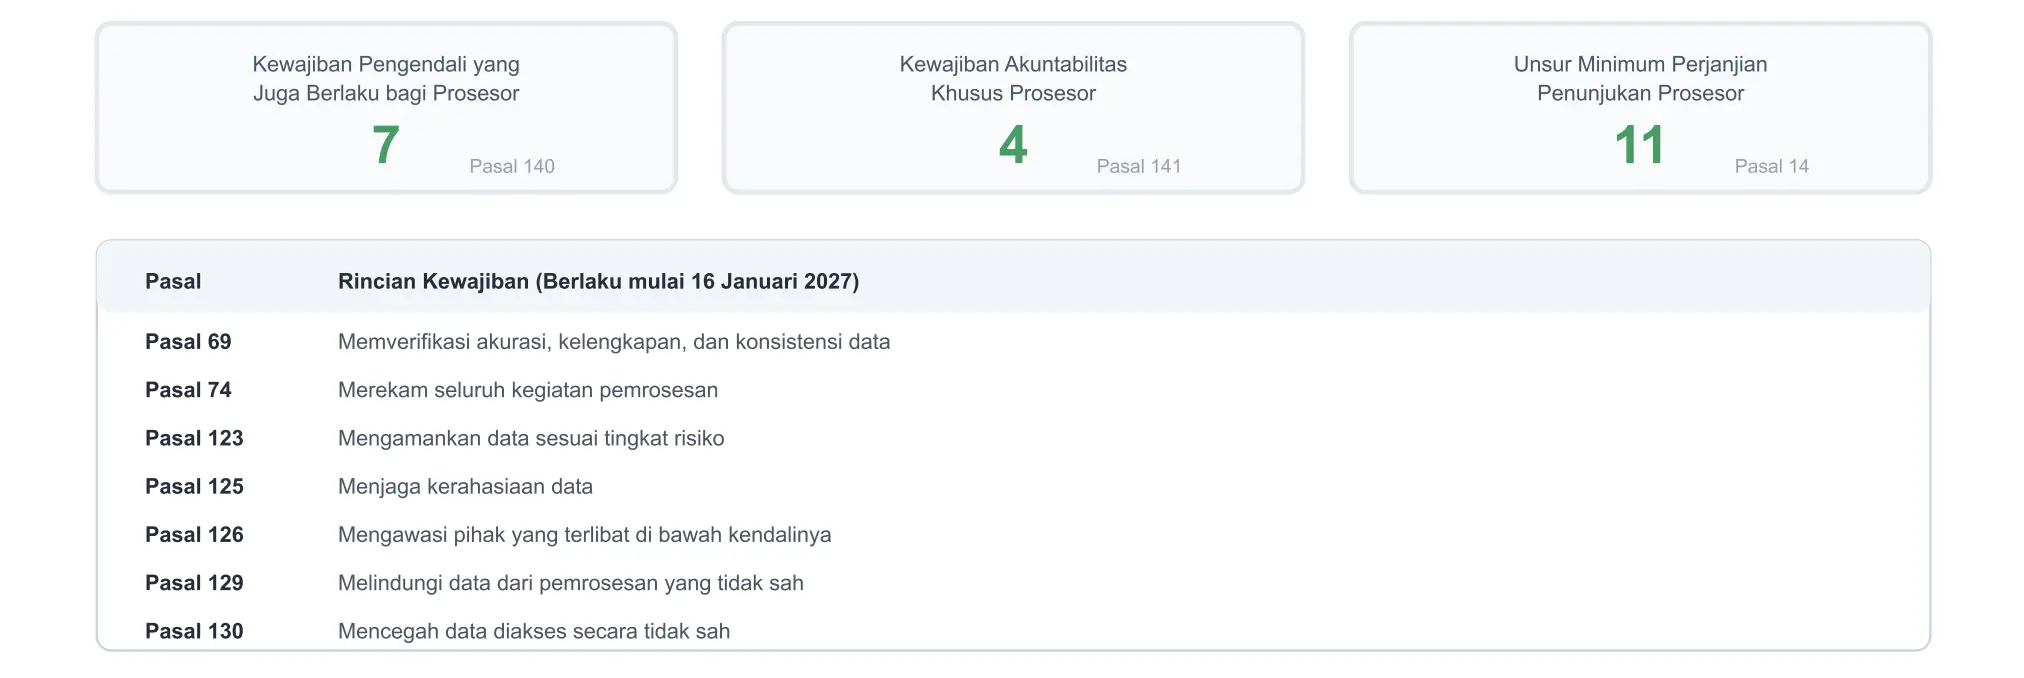
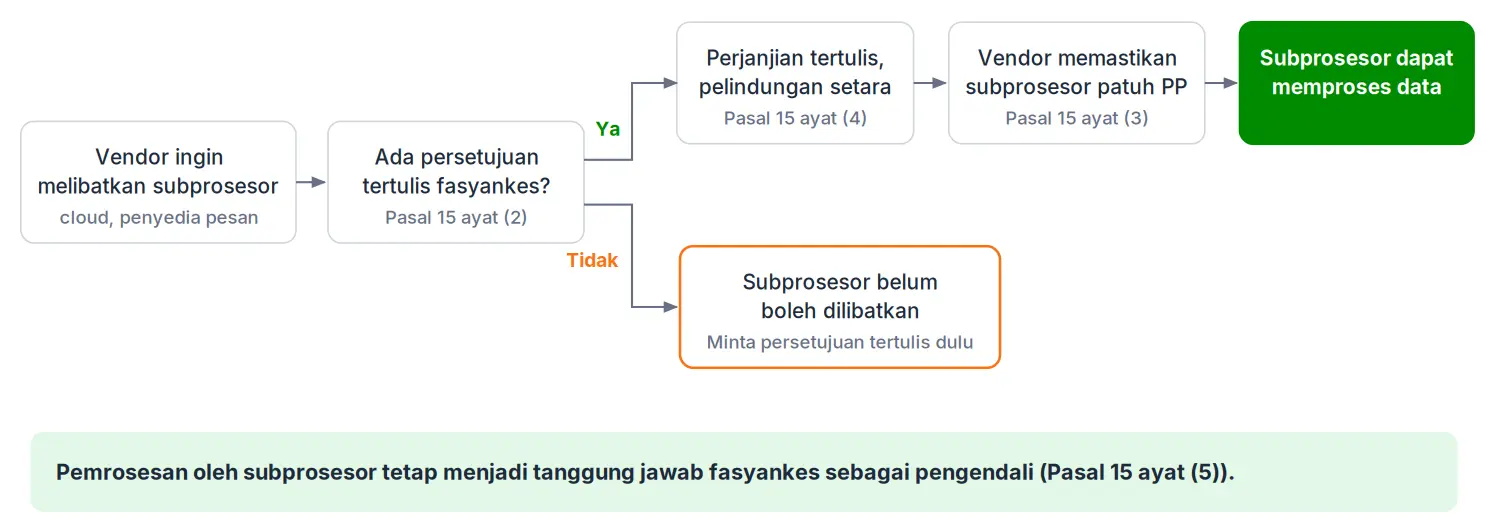
Peraturan Pemerintah Nomor 33 Tahun 2026 tentang pelaksanaan UU Pelindungan Data Pribadi (UU PDP) mulai berlaku 16 Januari 2027. UU PDP menempatkan pengendali, pihak yang menentukan tujuan pemrosesan, sebagai penanggung jawab utama. PP ini melengkapinya dengan menuliskan kewajiban prosesor secara eksplisit. Pasal 140 PP 33/2026 memberlakukan tujuh kewajiban pengendali juga kepada prosesor, mulai dari pengamanan data, perekaman pemrosesan, hingga menjaga kerahasiaan. Pasal 141 mewajibkan prosesor mendokumentasikan seluruh pemrosesan, menunjukkan bukti kepatuhan, dan melakukan audit. Lembaga PDP pun berwenang menjatuhkan sanksi administratif kepada pengendali maupun prosesor, termasuk denda hingga 2% dari pendapatan tahunan. Di sektor kesehatan, posisi prosesor sedang menjadi lebih sentral. Kemenkes meluncurkan SATUSEHAT RME pada 1 September 2026 untuk menghubungkan rumah sakit, laboratorium, dan fasilitas kesehatan lain dalam satu ekosistem. Di antara fasyankes dan ekosistem itu berdiri penyedia SIMRS, RME, dan layanan TI yang memproses data pasien atas nama klien mereka. Legal Data Privacy Specialist Jody Adiguna Micah Purba melihat konsekuensinya akan terasa di meja pengadaan. Fasyankes sebagai pengendali tidak cukup hanya berkontrak dengan vendor. “Fasyankes perlu melakukan due diligence prosesor, apakah tanggung jawabnya dapat diverifikasi,” tuturnya, Senin (05/10/2026). Bagi vendor, pertanyaan yang tersisa tiga bulan sebelum PP berlaku bukan lagi apakah sistemnya aman. Pertanyaannya, bukti apa yang bisa diserahkan ketika klien atau regulator memintanya. Pasal 140 PP 33/2026 memberlakukan tujuh kewajiban pengendali kepada prosesor, sementara Pasal 141 mewajibkan prosesor mendokumentasikan pemrosesan, menunjukkan bukti kepatuhan, merespons permintaan Lembaga, dan melakukan audit. PP 33/2026 mendefinisikan prosesor sebagai pihak yang memproses data pribadi atas nama pengendali. Di sektor kesehatan, posisi ini diisi penyedia SIMRS, RME, layanan cloud, laboratorium digital, hingga vendor TI yang mengelola data pasien untuk rumah sakit atau klinik. Jody menjelaskan garis tanggung jawabnya secara ringkas. “Prosesor adalah vendor yang bertindak untuk dan atas nama pengendali, sehingga tanggung jawabnya adalah kepada pengendali yang berkontrak dengan prosesor,” jelasnya. Garis itu tidak berarti prosesor hanya menunggu instruksi. Pasal 140 memberlakukan tujuh kewajiban pengendali kepada prosesor: memverifikasi akurasi data, merekam pemrosesan, mengamankan data, menjaga kerahasiaan, mengawasi pihak di bawah kendalinya, melindungi data dari pemrosesan tidak sah, dan mencegah akses tidak sah. Kewajiban akuntabilitasnya juga tertulis. Pasal 141 meminta prosesor mendokumentasikan seluruh kegiatan pemrosesan, merespons permintaan informasi dari Lembaga, menunjukkan bukti kepatuhan, dan melakukan audit. Bila terjadi kegagalan pelindungan data, Pasal 118 mewajibkan prosesor melapor kepada pengendali pada kesempatan pertama. Pengawasan kepatuhan oleh Lembaga memang diarahkan kepada pengendali. Namun prosesor wajib melaksanakan perintah Lembaga (Pasal 29) dan dapat dikenai sanksi administratif. Dalam kondisi tertentu, misalnya ketika kegiatan inti pengendali adalah pemrosesan data spesifik dalam skala besar, Pasal 142 juga mewajibkan prosesor menunjuk pejabat pelindungan data pribadi (PPDP). Gambar 1 – Tujuh Kewajiban Pengendali Kini Juga Melekat pada Prosesor Sumber: PP No. 33 Tahun 2026, (2026) Posisi sebagai prosesor punya batas yang jelas. Pasal 139 PP 33/2026 mewajibkan prosesor memproses data berdasarkan perintah pengendali, dan perintah itu harus terdokumentasi serta dijalankan sesuai perjanjian. Jika prosesor memproses data di luar perintah dan tujuan yang ditetapkan pengendali, pemrosesan itu menjadi tanggung jawab prosesor sendiri. Ketentuan ini relevan bagi sejumlah praktik di industri perangkat lunak. Contohnya, memakai data klien untuk analitik internal, melatih fitur baru, atau membagikannya ke mitra teknologi tanpa instruksi tertulis dari fasyankes. Begitu kegiatan seperti itu berada di luar perintah, perlindungan sebagai “pihak yang hanya menjalankan instruksi” ikut hilang. Karena itu, posisi vendor perlu ditetapkan sejak awal, bukan disimpulkan belakangan. Untuk setiap pertukaran data, Jody memulai dari pertanyaan dasar. “Siapa yang menerima data pribadi, untuk tujuan apa, bagaimana kita memposisikan pihak penerima, apakah sebagai pengendali atau prosesor dan dengan dasar apa,” paparnya. Jawaban atas pertanyaan itu idealnya tertuang dalam perjanjian. Pasal 14 meminta perjanjian penunjukan prosesor memuat paling sedikit 11 unsur, antara lain cakupan, cara, jenis dan tujuan pemrosesan, jenis data, jangka waktu, serta mekanisme pengawasan, pendokumentasian, audit, dan inspeksi. Perjanjian yang hanya berbentuk kontrak payung layanan TI tanpa unsur-unsur itu berisiko tidak cukup menjadi dasar perintah yang terdokumentasi. Lampirkan uraian pemrosesan, yaitu data apa, untuk tujuan apa, dengan cara apa, dan sampai kapan, sebagai bagian perjanjian yang ditandatangani kedua pihak. Setiap perubahan fitur yang mengubah cara data diproses sebaiknya diikuti pembaruan lampiran itu, bukan sekadar catatan rilis produk. Tekanan bagi vendor tidak hanya datang dari regulator. PP 33/2026 juga menambah pekerjaan pengendali, dan pekerjaan itu akan diteruskan kepada vendor dalam bentuk permintaan bukti. Pasal 126 mewajibkan pengendali mengawasi setiap pihak yang terlibat dalam pemrosesan di bawah kendalinya, termasuk prosesor. Pasal 125 ayat (2) memintanya memastikan prosesor mampu mendukung kewajiban menjaga kerahasiaan data, dan Pasal 74 ayat (3) memintanya memastikan prosesor merekam kegiatan pemrosesan. Artinya, fasyankes yang ingin patuh harus bisa membuktikan bahwa vendornya juga patuh. Jody menilai fasyankes tidak perlu menyusun standar sendiri untuk menguji vendor. “PP No. 33/2026 sudah memberikan patokan dari segi keamanan pada Pasal 123 yang dapat digunakan fasyankes untuk meneliti kepatuhan calon prosesor,” ujarnya. Patokan itu mencakup penentuan tingkat keamanan sesuai risiko, pseudonimisasi atau enkripsi, ketahanan sistem, pemulihan akses secara tepat waktu, serta pengujian dan evaluasi berkala. Ia juga mengingatkan bahwa praktik perlindungan data setiap pihak bisa berbeda. Standar kerahasiaan di sisi prosesor belum tentu sejalan dengan tingkat risiko yang bisa diterima fasyankes sebagai pengendali. Perbedaan inilah yang ingin ditutup melalui due diligence, dan vendor yang tidak bisa menunjukkan buktinya berisiko tersaring di tahap pengadaan. Tabel 1 – Bukti yang Perlu Disiapkan Vendor Sebelum Diminta Fasyankes Sumber: PP No. 33 Tahun 2026; kolom bentuk bukti disusun sebagai kerangka editorial Mekari Sign, (2026) Sebuah sistem kesehatan bisa saja tidak berdiri sendiri. SIMRS, misalnya, bisa berjalan di atas layanan cloud, mengirim notifikasi lewat penyedia pesan, atau memanggil layanan pihak lain untuk fungsi tertentu. Setiap pihak yang ikut memproses data pasien atas nama vendor berposisi sebagai subprosesor. PP 33/2026 mengatur rantai ini secara rinci. Pasal 15 membolehkan prosesor melibatkan prosesor lain, tetapi dengan tiga syarat: persetujuan tertulis dari pengendali sebelum pelibatan, kewajiban memastikan subprosesor patuh pada PP, dan perjanjian tertulis yang menjamin tingkat pelindungan setara dengan yang disepakati bersama pengendali. Ayat terakhir pasal itu menjelaskan mengapa fasyankes akan peduli. Pemrosesan oleh subprosesor tetap menjadi tanggung jawab pengendali. Konsekuensinya, fasyankes punya kepentingan langsung untuk mengetahui setiap pihak dalam rantai vendornya, dan vendor yang menambah subprosesor tanpa persetujuan tertulis menempatkan kliennya pada risiko yang tidak pernah mereka setujui. Gambar 2 – Subprosesor Baru Wajib Disetujui Tertulis oleh Fasyankes Sumber: PP No. 33 Tahun 2026, (2026) Susun daftar subprosesor yang menyentuh data pasien, lengkap dengan fungsi, lokasi pemrosesan, dan status perjanjiannya. Daftar ini mempercepat proses persetujuan tertulis dari fasyankes dan menjadi bahan rekaman pemrosesan yang diwajibkan Pasal 74. Waktu persiapan juga ditentukan oleh siklus proyek klien. Pemrosesan data kesehatan termasuk kategori berisiko tinggi, sehingga fasyankes wajib melakukan penilaian dampak sebelum pemrosesan dimulai (Pasal 120 dan 121). Jody menilai penilaian seperti ini “sebaiknya dilakukan sebelum terjadi integrasi atau proyek high-profile ini dimulai”. Vendor yang terlibat dalam proyek integrasi akan diminta menyuplai deskripsi pemrosesan dan langkah pengamanannya sejak tahap itu. Status kelembagaannya memang belum final. Hingga awal Oktober 2026, Lembaga PDP belum terbentuk dan fungsinya sementara dijalankan Komdigi. Namun permintaan bukti dari klien tidak menunggu lembaga itu berdiri, karena kewajiban pengawasan sudah melekat pada fasyankes sebagai pengendali. Dari pandangan Jody dan ketentuan PP 33/2026, redaksi menyusun tujuh langkah berurutan bagi vendor. Daftar ini adalah sintesis editorial, bukan daftar kewajiban resmi. Sebagian besar bukti dalam Tabel 1 berbentuk dokumen yang harus disepakati dan ditandatangani dua pihak: perjanjian penunjukan prosesor, lampiran uraian pemrosesan, persetujuan tertulis atas subprosesor, hingga perjanjian kerahasiaan. Mekari Sign membantu vendor dan fasyankes menyusun dokumen tersebut dari template dokumen yang seragam, lalu mengesahkannya dengan tanda tangan elektronik tersertifikasi dan e-Meterai. Jejak audit merekam riwayat penandatanganan setiap dokumen, sehingga versi yang disepakati dapat ditunjukkan ketika klien atau auditor memintanya. Mekari Sign sendiri dapat berposisi sebagai pihak dalam rantai pemrosesan ketika dipakai dalam alur kerja fasyankes, sehingga pertanyaan di Tabel 1 juga layak diajukan kepada kami. Pelajari cara Mekari Sign untuk sektor kesehatan mendukung pengelolaan perjanjian dan dokumen, atau hubungi tim kami untuk demo. Fitur, harga, dan waktu implementasi tetap penting dalam memilih vendor sistem kesehatan. PP 33/2026 menambahkan satu ukuran lagi: kemampuan menunjukkan bahwa data pasien diproses sesuai perintah, diamankan sesuai risiko, dan diawasi sampai ke subprosesor terakhir. Pandangan Jody menegaskan arah perubahannya. Tanggung jawab prosesor memang mengalir kepada fasyankes yang menunjuknya, tetapi justru karena itu fasyankes akan menuntut tanggung jawab tersebut dapat diverifikasi. Vendor yang menyiapkan buktinya sekarang tidak hanya lebih siap menghadapi pemeriksaan. Mereka juga lebih mudah lolos due diligence klien yang, mulai Januari 2027, punya alasan hukum untuk bertanya lebih dalam. Referensi
Prosesor kini punya daftar kewajiban sendiri
Baca juga: Sah! Kenali UU Perlindungan Data Pribadi di IndonesiaBekerja atas perintah, bukan atas tafsiran
Baca juga: Kenali Apa itu Perjanjian Vendor serta Contoh Suratnya!Due diligence fasyankes akan meminta bukti
Ditanyakan fasyankes
Dasar dalam PP 33/2026
Bentuk bukti yang bisa disiapkan
Apakah pemrosesan direkam?
Pasal 74 ayat (3) dan (5)
Rekaman pemrosesan berisi identitas prosesor, lingkup pemrosesan, rincian transfer, dan langkah pengamanan
Seberapa aman sistemnya?
Pasal 123 dan 140
Dokumen penentuan tingkat keamanan, kebijakan enkripsi, rencana pemulihan, hasil pengujian berkala
Bagaimana kerahasiaan dijaga?
Pasal 125 ayat (2)
Kebijakan kerahasiaan internal dan perjanjian kerahasiaan dengan personel
Apakah perjanjiannya lengkap?
Pasal 14
Perjanjian penunjukan prosesor yang memuat 11 unsur minimum
Siapa saja subprosesornya?
Pasal 15
Daftar subprosesor dan persetujuan tertulis dari pengendali
Bagaimana jika terjadi insiden?
Pasal 118
Prosedur pelaporan kegagalan pelindungan data kepada pengendali
Bisakah kepatuhan ditunjukkan?
Pasal 141
Dokumentasi pemrosesan dan hasil audit
Baca juga: Apa Itu Audit Trail? Ini Pengertian, Jenis & Dasar Hukumnya!Subprosesor tidak bisa ditambahkan diam-diam
Yang perlu disiapkan vendor sebelum 16 Januari 2027
Baca juga: Apa Itu Manajemen Kontrak? Simak 5 Tahap PentingnyaBukti yang tersimpan di perjanjian
Dari pemasok teknologi menjadi pihak yang bisa diperiksa