

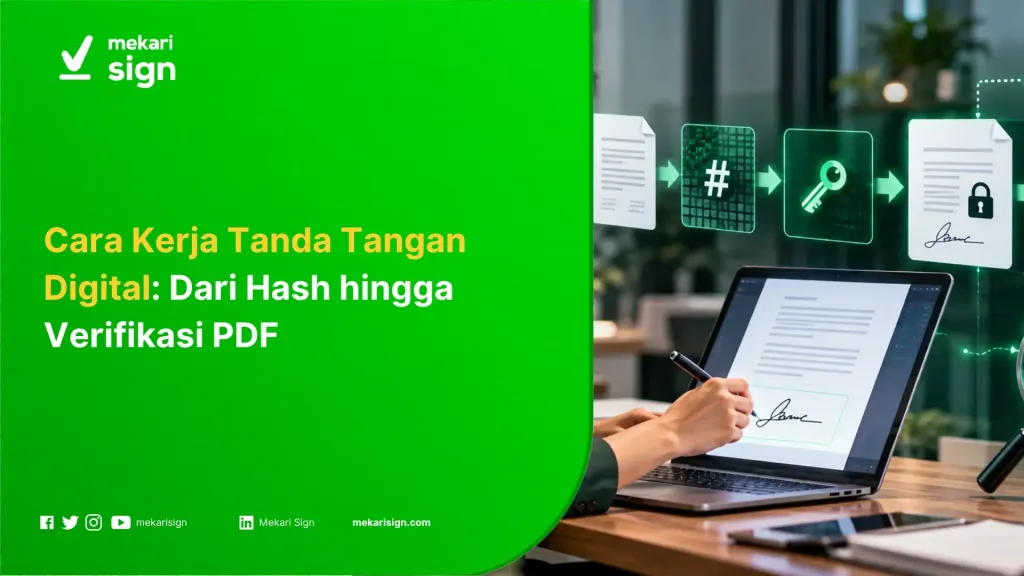
- Tanda tangan digital pada PDF melibatkan hash dokumen, algoritma tanda tangan dengan kunci privat, dan verifikasi menggunakan kunci publik.
- Sertifikat elektronik menghubungkan kunci publik dengan identitas yang tercantum dalam sertifikat.
- Proses verifikasi memeriksa tanda tangan kriptografis, integritas data, serta kepercayaan dan status sertifikat.
- Perubahan pada PDF dapat memengaruhi hasil validasi. Aplikasi perlu membedakan perubahan pada data yang dilindungi dan perubahan yang diizinkan.
- Dalam penerapannya pada dokumen bisnis, Mekari Sign membantu perusahaan mengintegrasikan tanda tangan digital dengan e-Meterai dan manajemen kontrak agar proses penandatanganan hingga pengelolaan dokumen lebih terstruktur.
Pada dokumen PDF, gambar tanda tangan yang terlihat di halaman belum cukup untuk memastikan bahwa isi dokumen tetap utuh setelah ditandatangani. Tanda tangan digital menggunakan mekanisme kriptografi untuk mengaitkan tanda tangan dengan data yang dilindungi, sehingga aplikasi dapat memeriksa keabsahan tanda tangan secara teknis dan mendeteksi perubahan pada data tersebut.
Proses ini melibatkan fungsi hash serta pasangan kunci privat dan publik. Dalam Digital Signature Standard, NIST menjelaskan bahwa kunci privat digunakan untuk membuat tanda tangan digital, sedangkan kunci publik digunakan untuk memverifikasinya.
Artikel ini akan membahas fungsi setiap komponen, cara kerja penandatanganan PDF, cara aplikasi memverifikasi tanda tangan, serta hal-hal yang perlu diperiksa ketika dokumen mengalami perubahan.
Komponen Apa Saja yang Digunakan dalam Tanda Tangan Digital?
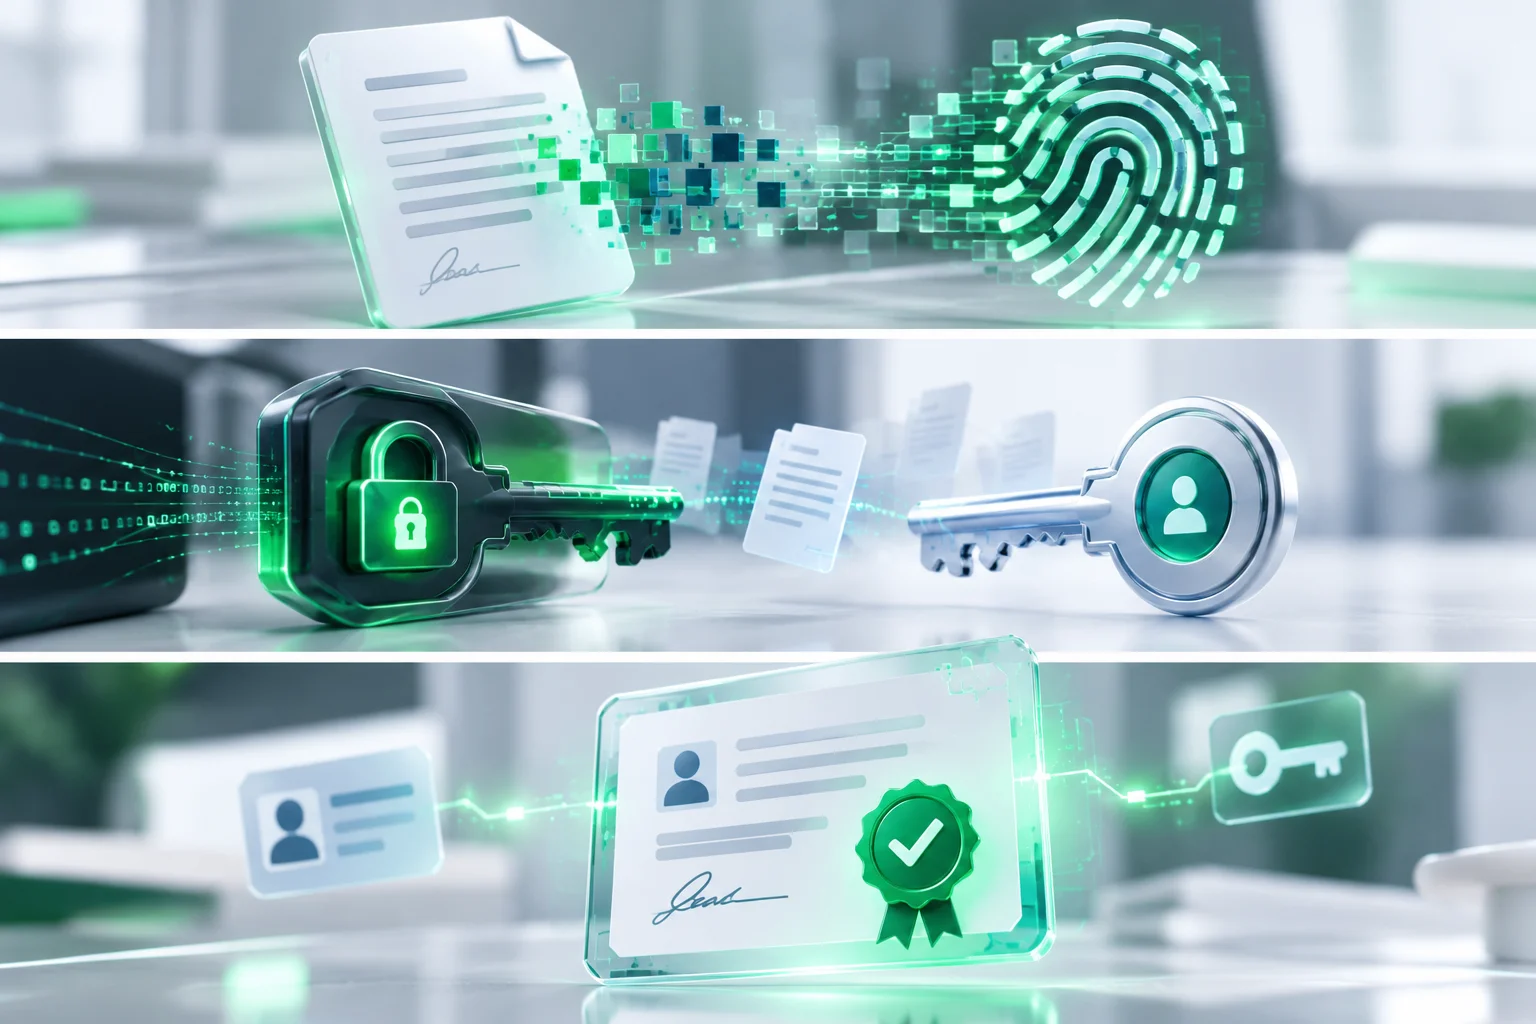
1. Hash atau sidik jari digital dokumen
Fungsi hash kriptografis mengolah data menjadi nilai ringkas berukuran tetap yang disebut hash value atau digest. Dalam mekanisme tanda tangan digital, hash membantu merepresentasikan data yang dilindungi agar integritasnya dapat diperiksa saat tanda tangan diverifikasi.
Jika data yang dilindungi berubah, hasil hash yang dihitung ulang umumnya berbeda dari nilai sebelumnya. Perbedaan ini membantu aplikasi mendeteksi ketidaksesuaian antara data yang diperiksa dan data yang ditandatangani.
Hash bukan enkripsi karena tidak bertujuan menyembunyikan isi dokumen. Fungsi ini merupakan salah satu komponen kriptografi, bidang yang menggunakan metode matematis untuk melindungi informasi dan memeriksa integritas data.
2. Kunci privat dan kunci publik
Tanda tangan digital menggunakan sepasang kunci yang memiliki hubungan matematis. Kunci privat digunakan oleh algoritma tanda tangan untuk menghasilkan tanda tangan digital, sedangkan kunci publik yang berpasangan digunakan untuk memverifikasinya.
Kedua kunci tersebut mempunyai fungsi berbeda. Kunci privat harus dilindungi agar tidak digunakan oleh pihak yang tidak berwenang, sementara kunci publik dapat dibagikan untuk kebutuhan verifikasi. Kunci publik memungkinkan pihak penerima memeriksa tanda tangan tanpa perlu mengetahui kunci privat milik penanda tangan.
Kunci privat juga tidak selalu disimpan langsung pada perangkat pengguna. Bergantung pada arsitektur layanan, pengelolaan kunci dapat dilakukan melalui mekanisme khusus untuk menjaga keamanannya.
3. Sertifikat elektronik
Sertifikat elektronik menghubungkan kunci publik dengan identitas yang tercantum dalam sertifikat. Informasinya dapat mencakup identitas pemilik, penerbit sertifikat, masa berlaku, dan data teknis yang diperlukan untuk pemeriksaan.
Saat memverifikasi tanda tangan, aplikasi memeriksa apakah kunci publik yang digunakan sesuai dengan sertifikat dan apakah sertifikat tersebut dipercaya berdasarkan rantai kepercayaannya. Aplikasi juga dapat memeriksa status sertifikat, termasuk informasi pencabutan jika tersedia.
Sertifikat elektronik tidak menggantikan pemeriksaan integritas dokumen. Karena itu, sertifikat elektronik perlu diperiksa bersama tanda tangan digital dan data yang dilindunginya.
Baca juga: Panduan Lengkap Digital Signature untuk Bisnis Anda
Bagaimana Cara Kerja Tanda Tangan Digital pada PDF?
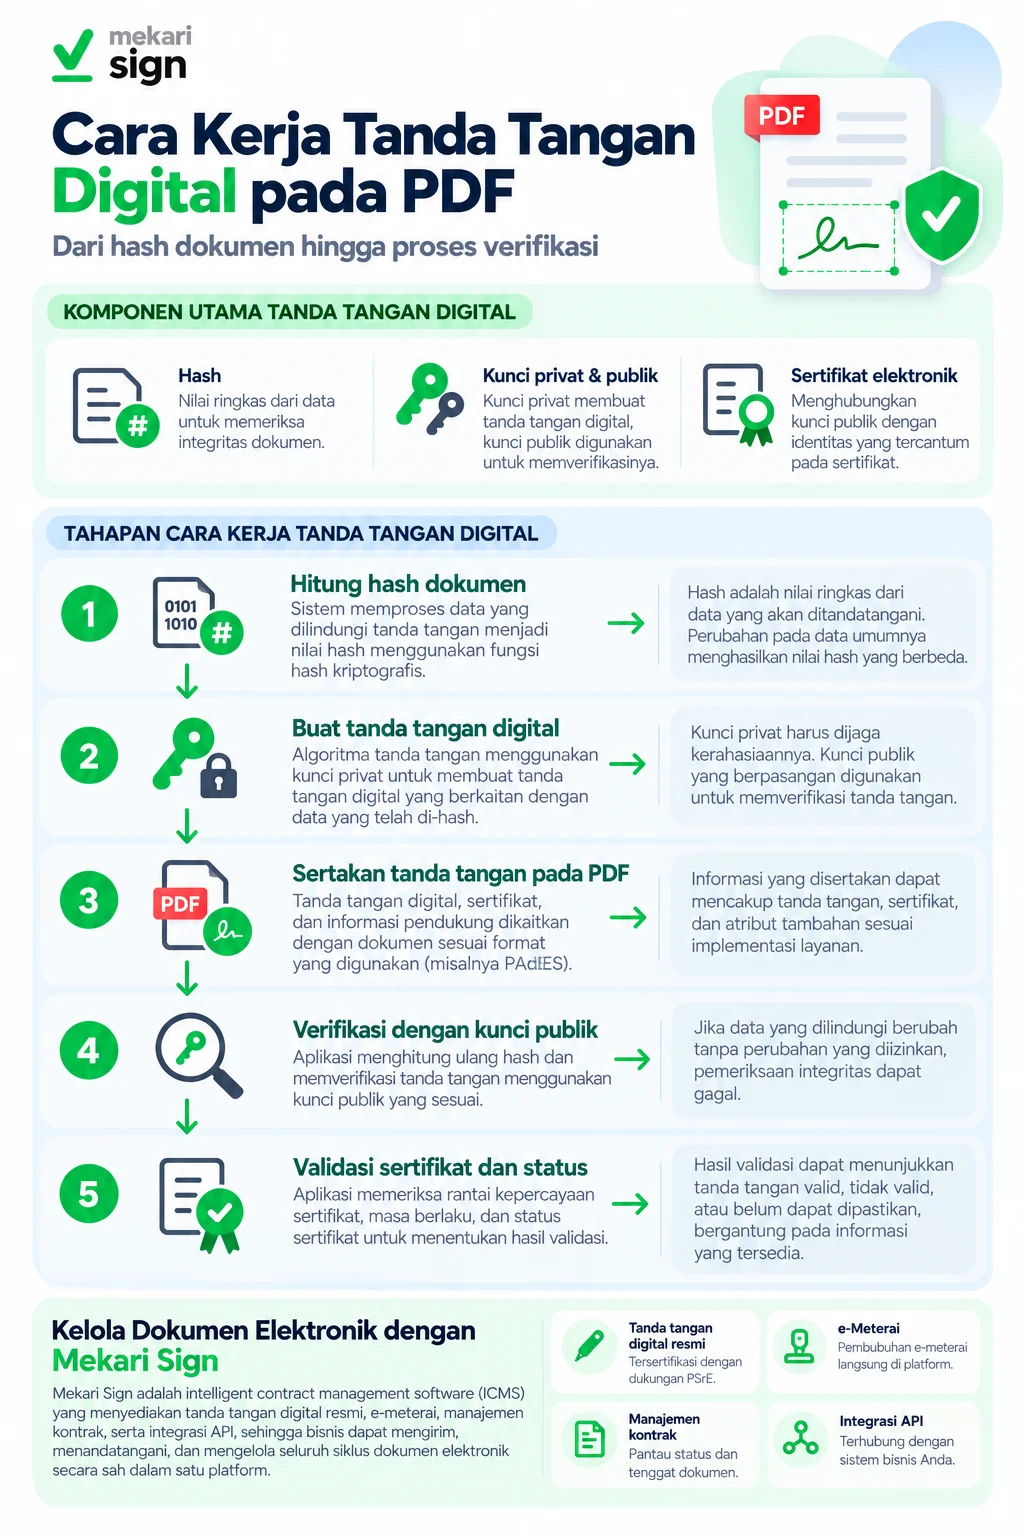
Pada skema berbasis sertifikat, verifikasi identitas dan penerbitan sertifikat dapat menjadi bagian dari persiapan layanan. Tahap ini berbeda dari proses kriptografi saat dokumen ditandatangani dan tidak selalu perlu diulang untuk setiap dokumen. Alur berikut adalah cara kerja dalam proses penandatanganan PDF dan pemeriksaannya.
- Sistem menghitung hash dokumen. Sistem memproses data yang dilindungi tanda tangan menggunakan fungsi hash kriptografis. Pada PDF, bagian data yang diproses mengikuti struktur dan konfigurasi tanda tangan yang digunakan.
- Kunci privat digunakan untuk membuat tanda tangan digital. Algoritma tanda tangan menggunakan kunci privat untuk menghasilkan tanda tangan yang berkaitan secara matematis dengan data yang ditandatangani. Proses ini bukan enkripsi seluruh dokumen menggunakan kunci privat.
- Tanda tangan dikaitkan dengan dokumen PDF. Tanda tangan dan informasi pendukung, termasuk informasi sertifikat yang diperlukan, disertakan atau dikaitkan dengan dokumen berdasarkan format yang digunakan. Salah satu standar tanda tangan digital pada PDF adalah PAdES.
- Aplikasi memverifikasi tanda tangan menggunakan kunci publik. Aplikasi memeriksa tanda tangan dengan kunci publik yang sesuai dan mengevaluasi apakah tanda tangan tersebut cocok dengan data yang dilindungi. Sistem juga memeriksa integritas data untuk mendeteksi perubahan yang memengaruhi tanda tangan.
- Aplikasi memvalidasi sertifikat dan statusnya. Pemeriksaan dapat mencakup rantai kepercayaan, masa berlaku, serta status pencabutan sertifikat berdasarkan informasi yang tersedia. Hasil akhir bergantung pada bukti yang dapat diakses dan kebijakan validasi yang digunakan aplikasi.
Penandatanganan dan verifikasi memiliki fungsi berbeda. Penandatanganan menghasilkan tanda tangan yang berkaitan dengan data dan kunci privat, sedangkan verifikasi memeriksa tanda tangan menggunakan kunci publik serta mengevaluasi integritas data dan kepercayaan sertifikat.
Apa yang Terjadi jika PDF Diubah Setelah Ditandatangani?
Perubahan pada data yang dilindungi tanda tangan dapat menyebabkan pemeriksaan integritas gagal. Sebagai contoh, jika nilai transaksi dalam kontrak berubah setelah penandatanganan, hash yang dihitung dari data yang berubah umumnya tidak lagi sesuai dengan data yang diwakili tanda tangan awal.
Namun, tidak setiap pembaruan pada PDF otomatis membuat seluruh tanda tangan sebelumnya tidak valid. Dokumen dapat mengalami perubahan yang diizinkan oleh format atau konfigurasi tertentu, misalnya penambahan tanda tangan berikutnya. Aplikasi perlu memeriksa bagian yang berubah dan dampaknya terhadap tanda tangan yang sudah ada.
| Kondisi dokumen | Hasil yang mungkin muncul | Hal yang perlu diperiksa |
|---|---|---|
| Data yang dilindungi tidak berubah dan sertifikat tepercaya | Tanda tangan dapat ditampilkan sebagai valid. | Pastikan versi dokumen yang diperiksa sesuai dengan kebutuhan. |
| Data yang dilindungi berubah setelah ditandatangani | Pemeriksaan integritas dapat gagal atau aplikasi memberi peringatan. | Periksa detail perubahan dan bandingkan dengan versi dokumen yang seharusnya. |
| Rantai sertifikat tidak dipercaya atau informasinya tidak lengkap | Tanda tangan dapat ditampilkan sebagai tidak tepercaya atau belum dapat dipastikan. | Periksa penerbit sertifikat, rantai kepercayaan, serta informasi status sertifikat yang tersedia. |
| PDF mengalami perubahan yang diizinkan | Aplikasi dapat menunjukkan adanya perubahan tanpa otomatis menyatakan semua tanda tangan sebelumnya tidak valid. | Periksa bagian yang berubah dan kebijakan tanda tangan yang diterapkan. |
Tanda tangan digital dirancang agar perubahan pada data yang dilindungi dapat terdeteksi, bukan agar file mustahil diedit. Jika aplikasi menunjukkan peringatan, verifikasi tanda tangan digital pada PDF membantu memeriksa rincian status dan memahami apakah masalah berkaitan dengan integritas dokumen atau kepercayaan sertifikat.
Apa Peran Public Key Infrastructure (PKI)?
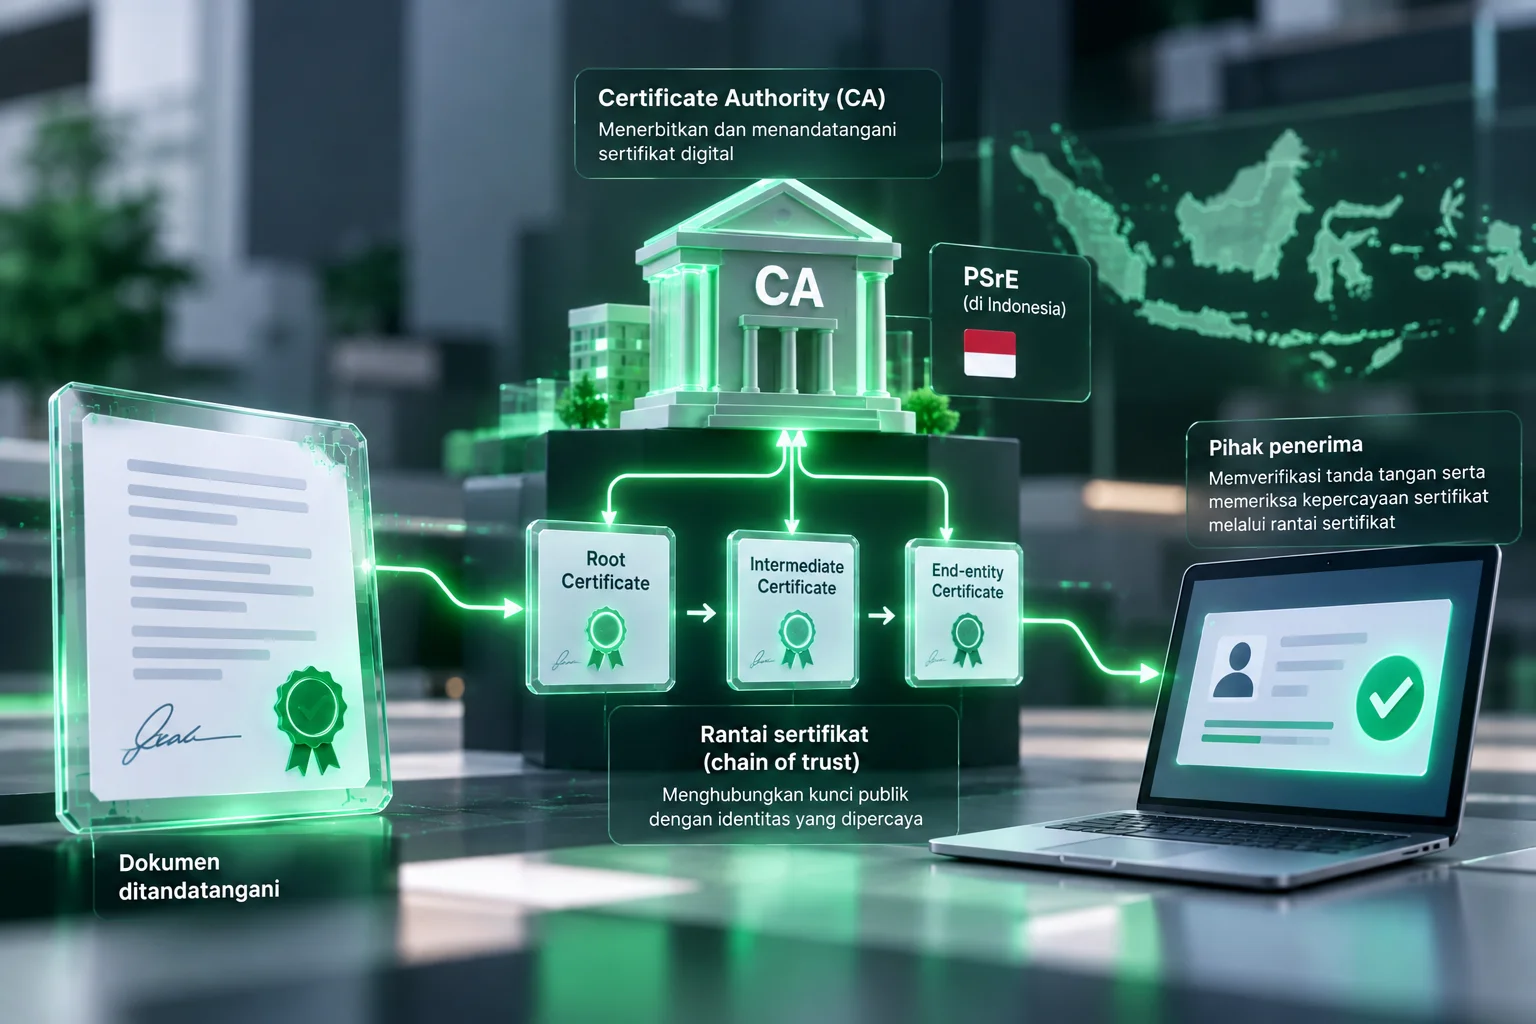
Public key infrastructure (PKI) merupakan rangkaian teknologi, kebijakan, proses, dan layanan untuk mengelola kunci publik serta sertifikat digital. PKI membantu pihak penerima memeriksa hubungan antara kunci publik dan identitas yang tercantum pada sertifikat melalui rantai sertifikat yang dipercaya.
Tanda tangan dapat lolos pemeriksaan matematis, tetapi penerima masih perlu menilai apakah kunci publik tersebut benar-benar berkaitan dengan identitas yang diklaim. Karena itu, pemeriksaan kepercayaan sertifikat melengkapi pemeriksaan tanda tangan dan integritas data.
Dalam ekosistem Indonesia, Penyelenggara Sertifikasi Elektronik (PSrE) menjalankan fungsi sertifikasi sesuai kerangka yang berlaku. Dalam terminologi internasional, penerbit sertifikat sering disebut certificate authority (CA). Fungsi dan tanggung jawabnya perlu dipahami berdasarkan konteks sistem sertifikasi yang digunakan.
Baca juga: 10 Keuntungan Tanda Tangan Digital untuk Bisnis
Kelola Siklus Dokumen Elektronik dengan Mekari Sign!

Pemeriksaan teknis tanda tangan merupakan salah satu bagian dari pengelolaan dokumen elektronik. Dalam proses bisnis, perusahaan juga perlu mengatur pengiriman dokumen, pengumpulan tanda tangan, penggunaan e-Meterai, pemantauan status, hingga penyimpanan dan pengelolaan kontrak.
Mekari Sign sebagai Intelligent Contract Management Software (ICMS) menyediakan tanda tangan digital resmi, e-Meterai, manajemen kontrak, serta integrasi API, sehingga bisnis dapat mengirim, menandatangani, dan mengelola seluruh siklus dokumen elektronik secara sah dalam satu platform.
Mulai dari alur dokumen yang paling sering digunakan tim Anda, lalu lihat bagaimana proses penandatanganan dan pengelolaan kontraknya bisa dibuat lebih aman melalui Mekari Sign!