

- SaaS Agreement mengatur hak dan kewajiban penyedia software serta pelanggan selama menggunakan layanan berbasis cloud.
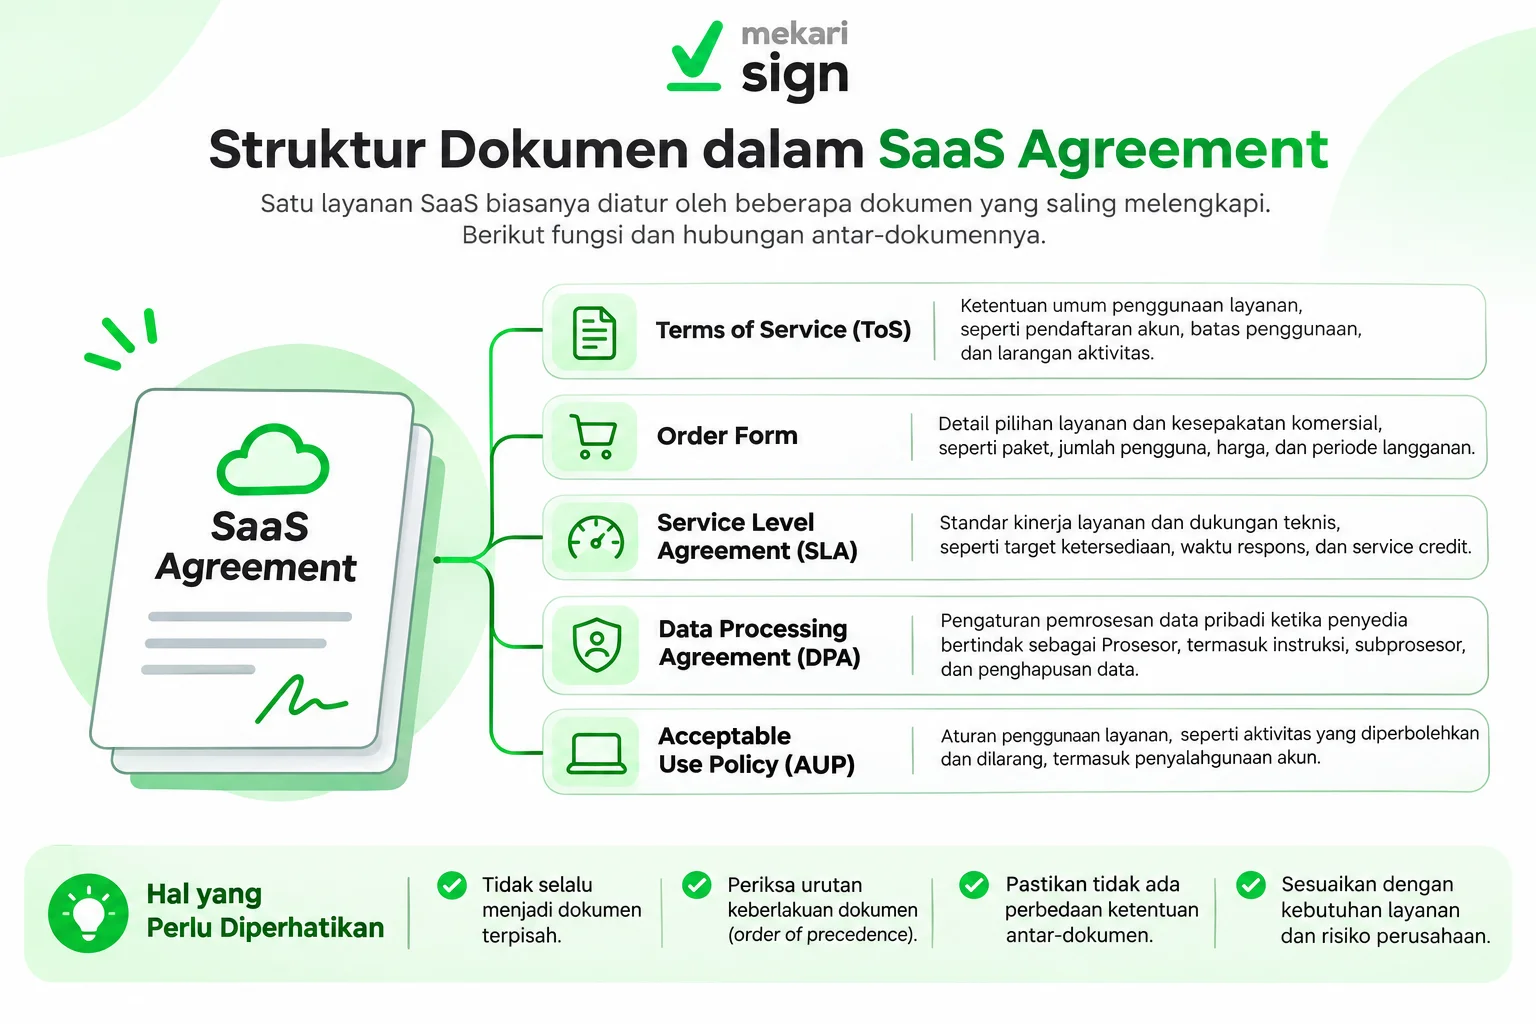
- Terms of Service, Order Form, SLA, DPA, dan Acceptable Use Policy dapat menjadi bagian atau dokumen pendukung perjanjian SaaS.
- Ketentuan akses, biaya, ketersediaan layanan, keamanan data, tanggung jawab, dan pengakhiran perlu diperiksa sebelum perusahaan berlangganan.
- PP 71/2019 mengatur kontrak elektronik, sedangkan PP 33/2026 memperinci persyaratan perjanjian penunjukan Prosesor Data Pribadi dan mulai berlaku 16 Januari 2027.
- Mekari Sign membantu perusahaan mengelola persetujuan, penandatanganan, penyimpanan, dan pemantauan dokumen kontrak secara digital.
Artikel ini menyajikan informasi umum, bukan nasihat hukum. Peninjauan kontrak perlu disesuaikan dengan karakter layanan, hubungan para pihak, dan ketentuan sektoral yang berlaku.
Tim Procurement mungkin sudah membandingkan harga dan fitur dari beberapa penyedia SaaS. IT telah memeriksa kebutuhan integrasi, Finance menghitung anggaran, dan Legal mulai menelaah dokumen yang diberikan vendor. Namun, ketentuan penting sering tersebar di beberapa tempat: harga tercantum dalam Order Form, aturan penggunaan ada di Terms of Service, sedangkan komitmen ketersediaan layanan dijelaskan dalam SLA. Perbedaan ini bisa menjadi masalah ketika perusahaan ingin mengubah paket, menghadapi gangguan, atau menghentikan langganan.
SaaS Agreement adalah perjanjian antara penyedia software dan pelanggan yang mengatur hak, kewajiban, serta ketentuan penggunaan aplikasi berbasis cloud. Karena itu, keputusan berlangganan tidak cukup didasarkan pada kecocokan fitur dan harga. Perusahaan juga perlu memahami dokumen yang mengikat, tanggung jawab vendor terhadap layanan dan data, serta hak pelanggan ketika kerja sama berakhir.
Apa Itu SaaS Agreement?
Software as a Service (SaaS) merupakan model layanan cloud yang memungkinkan pelanggan menggunakan aplikasi yang dijalankan oleh penyedia melalui jaringan internet. Menurut NIST Special Publication 800-145, pelanggan dapat mengakses aplikasi melalui browser atau antarmuka program tanpa harus mengelola infrastruktur cloud yang menjalankannya. Server, jaringan, sistem operasi, dan penyimpanan dasar umumnya dikelola oleh penyedia.
Contohnya, perusahaan menggunakan aplikasi akuntansi untuk mencatat transaksi, CRM untuk mengelola hubungan pelanggan, atau software HR untuk mengelola informasi karyawan. Perusahaan memperoleh akses sesuai paket dan kapasitas yang dibeli, sedangkan penyedia mengoperasikan layanan berdasarkan komitmen yang disepakati. Pembagian tanggung jawab inilah yang perlu diterjemahkan ke dalam SaaS Agreement, mulai dari ruang lingkup akses dan biaya hingga keamanan data dan penghentian layanan.
Apa Perbedaan SaaS Agreement dengan ToS, Order Form, SLA, dan DPA?
Penyedia SaaS tidak selalu menyajikan seluruh ketentuan dalam satu kontrak. Ada penyedia yang memberikan perjanjian utama beserta lampiran, sementara yang lain memisahkan persyaratan penggunaan, rincian harga, standar layanan, dan pemrosesan data pribadi. Perusahaan perlu membaca dokumen-dokumen tersebut sebagai satu kesatuan, bukan menganggap hanya dokumen berjudul SaaS Agreement yang mengikat.
| Dokumen | Fungsi | Hal yang diatur |
|---|---|---|
| SaaS Agreement | Menjadi dasar hubungan kontraktual antara penyedia dan pelanggan. | Hak penggunaan, biaya, tanggung jawab, masa berlaku, dan pengakhiran. |
| Terms of Service (ToS) | Menetapkan ketentuan umum penggunaan layanan. | Pendaftaran akun, batas penggunaan, aktivitas yang dilarang, dan penangguhan akun. |
| Order Form | Mencatat pilihan layanan dan kesepakatan komersial. | Paket, jumlah pengguna, harga, periode, dan tanggal mulai layanan. |
| Service Level Agreement (SLA) | Menetapkan standar kinerja dan dukungan layanan. | Target ketersediaan, waktu respons, pemeliharaan, dan service credit. |
| Data Processing Agreement (DPA) | Mengatur pemrosesan data pribadi ketika penyedia bertindak sebagai Prosesor. | Instruksi pemrosesan, tanggung jawab, subprosesor, keamanan, dan penghapusan data. |
| Acceptable Use Policy (AUP) | Menjelaskan aktivitas yang diperbolehkan dan dilarang selama menggunakan layanan. | Penyalahgunaan akun, aktivitas ilegal, dan penggunaan yang mengganggu sistem. |
Dalam kerja sama yang lebih luas, perusahaan juga dapat menemukan Master Service Agreement (MSA). MSA biasanya menjadi kerangka ketentuan umum untuk hubungan layanan berulang, sedangkan dokumen pesanan atau perjanjian layanan menjelaskan ruang lingkup tertentu. Karena itu, MSA dan SaaS Agreement tidak otomatis memiliki fungsi yang sama. Perusahaan perlu melihat apakah SaaS Agreement berdiri sendiri atau menjadi bagian dari hubungan kontraktual yang lebih luas seperti MSA sebagai perjanjian induk.
Satu hal yang sering terlewat adalah urutan keberlakuan dokumen atau order of precedence. Klausul ini menentukan ketentuan mana yang diutamakan ketika dua dokumen mengatur hal yang berbeda. Misalnya, Order Form mencantumkan kapasitas 100 pengguna, tetapi ToS membatasi jumlah akun aktif. Tanpa hierarki yang jelas, perusahaan dapat kesulitan menentukan batas penggunaan yang sebenarnya disepakati.
Apa Saja Klausul Penting dalam SaaS Agreement?
Setelah memahami hubungan antardokumen, perusahaan dapat menilai isi perjanjian dari awal sampai akhir masa penggunaan layanan. Pemeriksaan dimulai dari apa yang dibeli, berapa biaya yang harus dibayar, bagaimana vendor menjaga layanan dan data, hingga bagaimana perusahaan mengambil kembali data ketika langganan dihentikan.
1. Ruang lingkup layanan dan hak penggunaan
Nama produk atau paket belum cukup untuk menjelaskan layanan yang benar-benar diterima pelanggan. Sebuah aplikasi HR, misalnya, mungkin menawarkan modul penggajian, manajemen cuti, dan pencatatan kehadiran, tetapi tidak semua modul tersebut termasuk dalam paket yang dibeli perusahaan. Order Form perlu mencantumkan fitur, jumlah pengguna, kapasitas penyimpanan, akses API, dan integrasi yang menjadi bagian dari layanan.
Perusahaan juga perlu memperhatikan hak penyedia untuk mengubah atau menghentikan fitur selama masa langganan. Jika perubahan tersebut memengaruhi proses bisnis, kontrak sebaiknya menjelaskan pemberitahuan, alternatif layanan, atau hak pelanggan untuk mengakhiri langganan. Ketentuan AUP juga perlu dibaca dalam konteks yang sama, terutama jika pelanggaran kebijakan dapat menyebabkan pembatasan atau penangguhan akun.
2. Biaya, pembayaran, dan perpanjangan langganan
Harga awal yang terlihat dalam penawaran belum tentu menjadi seluruh biaya yang ditanggung perusahaan. SaaS dapat menggunakan model pembayaran berdasarkan jumlah pengguna, kapasitas, paket, atau volume pemakaian. Biaya juga bisa bertambah ketika perusahaan menambah akun atau menggunakan fitur di luar paket. Karena itu, kontrak perlu menjelaskan dasar perhitungan, jadwal penagihan, pajak, biaya tambahan, dan mekanisme perubahan harga.
Perhatian khusus perlu diberikan pada auto-renewal. Langganan dapat diperpanjang otomatis ketika perusahaan melewatkan batas waktu pemberitahuan penghentian. Jika perusahaan menggunakan layanan dari penyedia luar negeri, tim Finance juga perlu memperhitungkan ketentuan pajak yang relevan, termasuk pemungutan PPN atas langganan SaaS luar negeri. Dengan begitu, biaya langganan dapat dinilai berdasarkan kewajiban yang sebenarnya, bukan hanya harga paket saat pertama kali dibeli.
3. Ketersediaan layanan dan dukungan teknis
Gangguan aplikasi dapat berdampak langsung pada pekerjaan. Ketika sistem akuntansi tidak dapat diakses, misalnya, proses pencatatan transaksi dan pelaporan keuangan ikut tertunda. Karena itu, Service Level Agreement (SLA) perlu menjelaskan standar kinerja yang menjadi komitmen penyedia, bukan hanya menyebutkan bahwa dukungan teknis tersedia. Perusahaan dapat meninjau indikator SLA seperti uptime dan waktu respons untuk memahami ukuran layanan yang relevan.
Namun, waktu respons tidak sama dengan waktu penyelesaian. Penyedia mungkin merespons laporan dalam satu jam, tetapi membutuhkan waktu lebih lama untuk memulihkan sistem. Perusahaan perlu mengetahui definisi downtime, pengecualian pemeliharaan, target pemulihan, kanal eskalasi, serta kompensasi jika target tidak tercapai. Setelah indikator disepakati, cara memantau dan mengevaluasinya juga perlu jelas. Hal tersebut merupakan bagian dari pengelolaan dan evaluasi SLA vendor selama kontrak berjalan.
4. Data pelanggan, keamanan, dan kekayaan intelektual
Saat menggunakan SaaS, perusahaan dapat memberikan akses terhadap informasi karyawan, pelanggan, transaksi, maupun dokumen internal. Kontrak perlu membedakan hak penyedia atas software dari hak pelanggan atas data dan konten yang dimasukkan ke aplikasi. Pengaturan mengenai kepemilikan, kewenangan penggunaan, dan akses informasi tersebut merupakan bagian dari tata kelola data perusahaan.
Perusahaan juga perlu mengetahui apakah penyedia boleh menggunakan data untuk analitik, pengembangan produk, atau pelatihan model AI. Tujuan tersebut sebaiknya dijelaskan secara spesifik, bukan dianggap otomatis termasuk dalam izin untuk menjalankan layanan. Selain itu, klausul kerahasiaan perlu dibedakan dari pengaturan pemrosesan data pribadi. Non-Disclosure Agreement (NDA) dapat mengatur kewajiban menjaga informasi rahasia, tetapi tidak otomatis menggantikan DPA yang mengatur pemrosesan data pribadi.
Pembagian tanggung jawab keamanan juga harus terlihat jelas. Penyedia dapat mengelola keamanan infrastruktur, sedangkan pelanggan tetap bertanggung jawab atas pengelolaan akun, kredensial, dan hak akses pengguna. Kontrak sebaiknya menjelaskan pemberitahuan insiden, kerja sama investigasi, serta langkah pemulihan. Perusahaan dapat menggunakan pemahaman mengenai ancaman dan kontrol keamanan data untuk menilai apakah tanggung jawab tersebut sudah sesuai dengan risikonya.
Pemeriksaan tidak berhenti pada janji keamanan di dalam kontrak. Jika penyedia menggunakan subkontraktor atau memperoleh akses ke sistem internal, perusahaan perlu mengetahui pihak yang terlibat dan bagaimana risikonya dipantau. Penilaian ini berkaitan dengan pengelolaan risiko pihak ketiga dalam hubungan vendor. Lokasi pemrosesan juga perlu diperhatikan, terutama ketika data disimpan atau diakses dari luar Indonesia. Pertimbangan mengenai yurisdiksi dan transfer lintas negara tersebut berkaitan dengan lokasi dan yurisdiksi penyimpanan data perusahaan.
5. Jaminan, batas tanggung jawab, dan ganti rugi
Ketika layanan gagal memenuhi komitmen, perusahaan perlu mengetahui bentuk pemulihan yang tersedia dan sejauh mana penyedia bertanggung jawab. Klausul ini biasanya mengatur jaminan layanan, batas tanggung jawab (liability cap), jenis kerugian yang dikecualikan, serta ganti rugi akibat pelanggaran hak kekayaan intelektual.
Jangan hanya melihat besaran batas tanggung jawab. Perusahaan juga perlu menilai apakah nilai tersebut sebanding dengan dampak gangguan terhadap operasional dan apakah terdapat pengecualian untuk pelanggaran kerahasiaan, keamanan data, atau kewajiban hukum. Misalnya, batas tanggung jawab yang hanya setara dengan biaya langganan satu bulan mungkin tidak mencerminkan risiko ketika layanan yang digunakan menopang proses bisnis penting. Redaksi finalnya perlu ditinjau bersama tim Legal berdasarkan nilai kontrak dan potensi dampaknya.
6. Penangguhan, pengakhiran, dan pengembalian data
Perusahaan sering lebih fokus pada proses aktivasi daripada memikirkan cara keluar dari layanan. Padahal, penghentian langganan dapat menimbulkan persoalan ketika data tidak bisa diekspor, formatnya tidak kompatibel, atau akses langsung ditutup setelah kontrak berakhir. Perjanjian perlu menjelaskan alasan penangguhan, hak pelanggan untuk mengakhiri layanan, dan pemberitahuan sebelum akses dihentikan.
Hak untuk mengambil kembali data sama pentingnya dengan hak untuk menggunakan aplikasi. Perusahaan perlu mengetahui berapa lama akses ekspor tersedia, format file yang diberikan, biaya bantuan migrasi, masa retensi setelah kontrak berakhir, dan kapan data dihapus dari sistem utama maupun backup. Ketentuan ini sebaiknya diperiksa sebelum kontrak disetujui, bukan ketika perusahaan sudah memutuskan pindah layanan. Selama masa kontrak, pemantauan tanggal efektif, tenggat, dan kewajiban para pihak menjadi bagian dari pengelolaan kontrak sepanjang masa berlakunya.
Bagaimana SaaS Agreement Mengatur Pemrosesan Data Pribadi?
Tidak semua data yang dimasukkan ke aplikasi SaaS otomatis merupakan data pribadi. Namun, ketika perusahaan mengunggah informasi yang dapat mengidentifikasi individu, seperti data karyawan, pelanggan, atau mitra bisnis, penggunaan software juga dapat melibatkan pemrosesan data pribadi. Dalam situasi ini, perusahaan perlu memahami siapa yang menentukan tujuan pemrosesan dan siapa yang menjalankannya.
UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) membedakan Pengendali Data Pribadi dan Prosesor Data Pribadi. Pengendali menentukan tujuan dan kendali pemrosesan, sedangkan Prosesor memproses data atas nama Pengendali. Satu penyedia SaaS dapat memiliki peran berbeda untuk aktivitas yang berbeda. Karena itu, perusahaan harus menilai aktivitas pemrosesan yang benar-benar dilakukan, bukan langsung menganggap seluruh vendor sebagai Prosesor. Penjelasan mengenai kewajiban Pengendali dan Prosesor berdasarkan UU PDP dapat menjadi rujukan awal.
Pasal 51 UU PDP mewajibkan Prosesor memproses data berdasarkan perintah Pengendali dan memperoleh persetujuan tertulis sebelum melibatkan Prosesor lain. Pengaturan tersebut dapat dituangkan dalam SaaS Agreement, lampiran, atau Data Processing Agreement (DPA). Setidaknya, dokumen perlu menjelaskan tujuan dan cara pemrosesan, jenis data serta subjek data, periode pemrosesan, hak dan kewajiban para pihak, penggunaan subprosesor, keamanan, audit, pemberitahuan insiden, dan penghapusan data.
Dengan pengaturan tersebut, perusahaan tidak hanya mengetahui bahwa vendor boleh mengakses data untuk menjalankan layanan. Perusahaan juga memiliki dasar untuk membatasi tujuan dan ruang lingkup pemrosesan sesuai instruksi serta tanggung jawab masing-masing pihak.
Apa yang Berubah dengan PP Nomor 33 Tahun 2026?
UU PDP telah mengatur kewajiban Prosesor untuk memproses data sesuai instruksi Pengendali. PP Nomor 33 Tahun 2026 memperjelas pengaturan penunjukan Prosesor, termasuk unsur yang perlu dicantumkan dalam perjanjian tertulis antara Pengendali dan Prosesor Data Pribadi.
Pasal 14 PP 33/2026 menetapkan bahwa perjanjian penunjukan Prosesor paling sedikit memuat 11 unsur berikut.
| Unsur perjanjian | Hal yang perlu diatur |
|---|---|
| Cakupan pemrosesan | Ruang lingkup data pribadi yang diproses oleh Prosesor atas nama Pengendali. |
| Cara pemrosesan | Metode atau mekanisme yang digunakan untuk memproses data pribadi. |
| Jenis dan tujuan pemrosesan | Aktivitas pemrosesan serta tujuan yang hendak dicapai. |
| Jenis data pribadi | Data pribadi yang akan diproses oleh Prosesor. |
| Kategori subjek data | Kelompok individu yang data pribadinya diproses. |
| Periode pemrosesan | Jangka waktu Prosesor melakukan pemrosesan data pribadi. |
| Hak dan kewajiban | Tanggung jawab Pengendali dan Prosesor selama pemrosesan. |
| Pengawasan dan audit | Mekanisme pengawasan, dokumentasi, audit, dan inspeksi. |
| Penyelesaian sengketa | Prosedur untuk menangani perselisihan terkait pemrosesan data. |
| Prosesor lain | Ketentuan pelibatan Prosesor berikutnya berdasarkan persetujuan. |
| Narahubung | Penunjukan narahubung yang disepakati para pihak. |
Pasal 15 juga mengatur pelibatan Prosesor lain. Prosesor harus memperoleh persetujuan tertulis dari Pengendali sebelum melibatkan Prosesor berikutnya dan menuangkan penunjukan tersebut dalam perjanjian tertulis sesuai ketentuan PP 33/2026. Artinya, perusahaan perlu mengetahui bukan hanya vendor yang berkontrak langsung, tetapi juga pihak lain yang mungkin terlibat dalam pemrosesan data.
PP 33/2026 diundangkan pada 16 Juli 2026 dan mulai berlaku enam bulan setelah tanggal pengundangan, yaitu 16 Januari 2027. Dengan demikian, pada November 2026 ketentuan tersebut belum mulai berlaku. Perusahaan dapat menggunakan waktu sebelum tanggal efektif untuk meninjau perjanjian dengan vendor SaaS, terutama ketika vendor memproses data pribadi atas nama perusahaan.
Ketentuan ini tidak berarti setiap penyedia SaaS otomatis berstatus Prosesor. Penentuan peran tetap harus didasarkan pada tujuan dan aktivitas pemrosesan yang sebenarnya.
Apa Dasar Hukum SaaS Agreement di Indonesia?
SaaS Agreement dapat disepakati secara elektronik. Oleh karena itu, perusahaan perlu memperhatikan ketentuan yang mengatur keabsahan kontrak elektronik, penyelenggaraan sistem elektronik, tanda tangan elektronik, serta pelindungan data pribadi. Beberapa peraturan berikut menjadi landasan yang relevan untuk meninjau perjanjian.
1. PP Nomor 71 Tahun 2019 tentang Penyelenggaraan Sistem dan Transaksi Elektronik
PP 71/2019 mengatur transaksi dan kontrak elektronik. Pasal 46 menetapkan empat syarat sahnya kontrak elektronik, yaitu adanya kesepakatan para pihak, kecakapan atau kewenangan, objek tertentu, serta objek yang tidak bertentangan dengan hukum, kesusilaan, dan ketertiban umum.
Pasal 47 mewajibkan penggunaan Bahasa Indonesia untuk kontrak elektronik yang ditujukan kepada penduduk Indonesia. Kontrak juga perlu memuat identitas para pihak, objek dan spesifikasi, persyaratan transaksi, biaya, prosedur pembatalan, hak terkait objek transaksi yang memiliki cacat tersembunyi, serta pilihan hukum dan penyelesaian sengketa sesuai ketentuan yang berlaku. Pembahasan tentang keabsahan dan persyaratan kontrak elektronik dapat membantu memahami penerapan ketentuan ini.
Pasal 49 mengakui persetujuan melalui tindakan elektronik, termasuk mengklik tombol persetujuan atau mekanisme click-wrap. Untuk kepentingan pembuktian, perusahaan sebaiknya menyimpan versi ketentuan yang disetujui, identitas akun yang memberikan persetujuan, serta waktu persetujuan tersebut.
PP ini juga mengatur kewajiban Penyelenggara Sistem Elektronik (PSE). Pasal 3 dan 4 mengatur keandalan serta keamanan sistem, termasuk menjaga ketersediaan, keutuhan, keotentikan, kerahasiaan, dan keteraksesan informasi elektronik. Sementara itu, Pasal 6 mengatur kewajiban pendaftaran PSE sesuai ketentuan yang berlaku. Perusahaan dapat memeriksa klasifikasi PSE dan ketentuan pendaftarannya, kemudian mencocokkannya dengan status vendor melalui portal PSE Komdigi.
2. UU ITE dan tanda tangan elektronik
UU Nomor 11 Tahun 2008 tentang Informasi dan Transaksi Elektronik telah mengalami perubahan, termasuk melalui UU Nomor 1 Tahun 2024. Kerangka ini mengakui informasi dan dokumen elektronik sebagai alat bukti hukum yang sah sesuai ketentuan yang berlaku.
PP 71/2019 Pasal 59 dan 60 mengatur persyaratan tanda tangan elektronik serta membedakan tanda tangan elektronik tersertifikasi dan tidak tersertifikasi. Perusahaan perlu memahami perbedaan mekanisme dan karakteristik pembuktiannya ketika memilih cara menyetujui kontrak. Tanda tangan elektronik tersertifikasi tidak perlu dianggap sebagai syarat universal untuk setiap SaaS Agreement karena metode persetujuan tetap perlu disesuaikan dengan jenis transaksi, identitas dan kewenangan pihak yang menyetujui, serta kebutuhan pembuktian. Jika perusahaan memilih penandatanganan formal, periksa pula persyaratan tanda tangan elektronik tersertifikasi dan sertifikat yang digunakan.
3. UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi
UU PDP mengatur kewajiban Pengendali dan Prosesor ketika memproses data pribadi. Pasal 51 mewajibkan Prosesor melakukan pemrosesan berdasarkan perintah Pengendali dan memperoleh persetujuan tertulis sebelum melibatkan Prosesor lain. Ketentuan ini menjadi dasar untuk menilai isi DPA atau klausul pemrosesan data dalam SaaS Agreement.
Untuk itu, perusahaan perlu memastikan pengaturan kontrak sesuai dengan aktivitas pemrosesan yang benar-benar dilakukan vendor. Pembagian peran, instruksi pemrosesan, penggunaan subprosesor, dan tanggung jawab masing-masing pihak harus tercermin dalam dokumen yang disepakati.
Apa yang Perlu Diperiksa Sebelum Menyetujui SaaS Agreement?
Peninjauan kontrak tidak harus dilakukan oleh satu tim saja. Legal dapat menelaah hak dan kewajiban, Procurement memastikan kesesuaian paket dengan kebutuhan, IT menilai aspek teknis, sementara Finance menghitung kewajiban biaya. Ketika tiap fungsi memeriksa bagian yang menjadi tanggung jawabnya, perusahaan dapat melihat risiko kontrak secara lebih menyeluruh.
| Fungsi terkait | Hal yang perlu diperiksa | Hasil yang perlu dipastikan |
|---|---|---|
| Legal | Identitas dan kewenangan para pihak, dokumen pendukung, hierarki ketentuan, batas tanggung jawab, dan pengakhiran. | Hak dan kewajiban para pihak jelas serta ketentuan antardokumen tidak saling bertentangan. |
| Procurement dan pemilik layanan | Ruang lingkup fitur, jumlah pengguna, harga, biaya tambahan, masa langganan, dan perpanjangan otomatis. | Layanan sesuai kebutuhan dan komitmen komersial sesuai persetujuan. |
| IT dan Information Security | Integrasi, hak akses, uptime, dukungan teknis, kontrol keamanan, insiden, dan ekspor data. | Risiko teknis dan operasional dapat dinilai sebelum layanan digunakan. |
| Fungsi pelindungan data | Peran Pengendali dan Prosesor, DPA, subprosesor, lokasi data, transfer lintas negara, dan retensi. | Alur pemrosesan serta tanggung jawab atas data pribadi sudah jelas. |
| Finance | Harga, pajak, jadwal penagihan, biaya tambahan, dan konsekuensi perpanjangan. | Seluruh kewajiban biaya dapat diperhitungkan dalam anggaran. |
Hasil peninjauan sebaiknya menjadi dasar keputusan sebelum perusahaan menyetujui langganan, bukan sekadar daftar dokumen yang sudah dibaca. Jika vendor memperoleh akses ke data atau sistem internal, perusahaan juga perlu menggabungkan penilaian kontrak dengan evaluasi risiko pihak ketiga. Dengan begitu, keputusan tidak hanya mempertimbangkan harga dan fitur, tetapi juga akses, tanggung jawab, serta risiko ketergantungan terhadap penyedia.
Untuk kontrak yang melibatkan data pribadi, data sensitif, atau kewajiban industri tertentu, mintalah tim Legal dan fungsi pelindungan data meninjau redaksi final. Checklist ini membantu pemeriksaan awal, tetapi tidak menggantikan penilaian hukum terhadap kontrak dan kondisi transaksi yang sebenarnya.
Kelola Perjanjian Bisnis Lebih Terstruktur dengan Mekari Sign
Setelah SaaS Agreement disepakati, dokumen masih perlu melalui persetujuan pihak terkait, penandatanganan, penyimpanan, dan pemantauan selama masa berlakunya. Ketika proses tersebut tersebar di email, folder, dan aplikasi berbeda, tim dapat kesulitan mengetahui status dokumen atau mengingat tenggat pembaruan kontrak.
Mekari Sign merupakan Intelligent Contract Management Software (ICMS) yang menyatukan tanda tangan elektronik tersertifikasi, e-Meterai, manajemen kontrak, verifikasi identitas, dan integrasi dalam satu platform. Mekari Sign bantu perusahaan mengelola proses dokumentasi perjanjian yang didukung benefit sebagai berikut:
- Mempercepat koordinasi persetujuan kontrak. Alur persetujuan digital membantu tim terkait meninjau dan menyetujui dokumen sebelum penandatanganan dilanjutkan melalui fitur Approval Workflow.
- Menyelesaikan penandatanganan secara digital. Perusahaan dapat mengurangi proses cetak, pindai, dan pengiriman dokumen fisik menggunakan tanda tangan elektronik tersertifikasi melalui kemitraan Mekari Sign dengan PSrE PT Tilaka Nusa Teknologi.
- Memiliki visibilitas atas dokumen kontrak. Penyimpanan terpusat, pencarian dokumen, dan pemantauan status membantu tim mengetahui kontrak yang masih diproses, telah ditandatangani, atau mendekati masa berakhir melalui software manajemen kontrak.
- Mengurangi risiko terlewatnya tenggat. Pengingat tanggal efektif, tenggat, dan masa berlaku membantu tim mempersiapkan tindak lanjut melalui fitur Pengingat Kontrak.
- Menjaga keterlacakan aktivitas dokumen. Riwayat aktivitas dan penandatanganan dapat ditelusuri melalui fitur Jejak Audit sebagai catatan administrasi pengelolaan dokumen.
Dengan menggabungkan persetujuan, penandatanganan, dan manajemen dokumen dalam satu platform, Mekari Sign membantu perusahaan menjaga proses dokumentasi perjanjian lebih terorganisasi sepanjang masa berlakunya. Mekari Sign mendukung pengelolaan dokumen dan proses persetujuan, bukan menggantikan penilaian Legal, pemeriksaan keamanan teknis vendor, atau evaluasi pemenuhan SLA layanan SaaS.
Jadwalkan demo Mekari Sign untuk melihat bagaimana pengelolaan kontrak digital dapat mendukung proses administrasi perjanjian di perusahaan.